
 #1

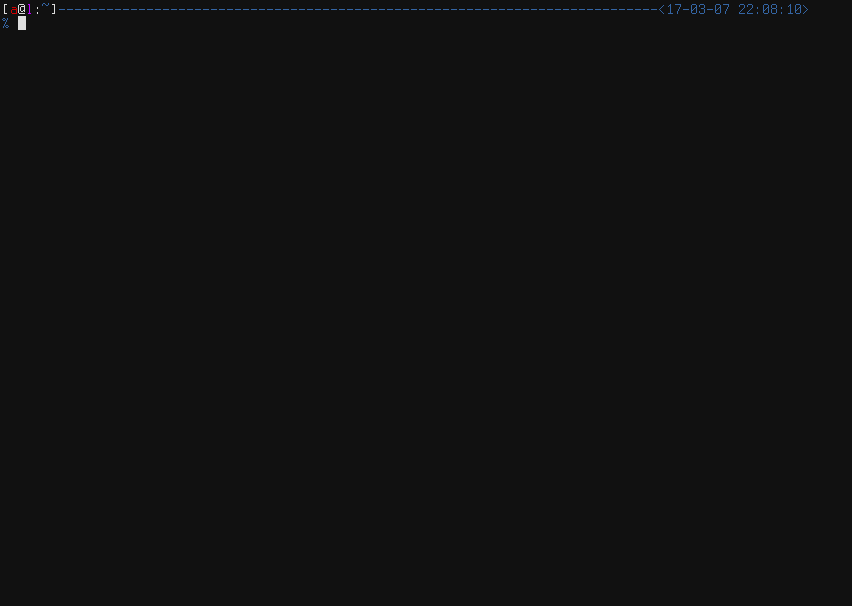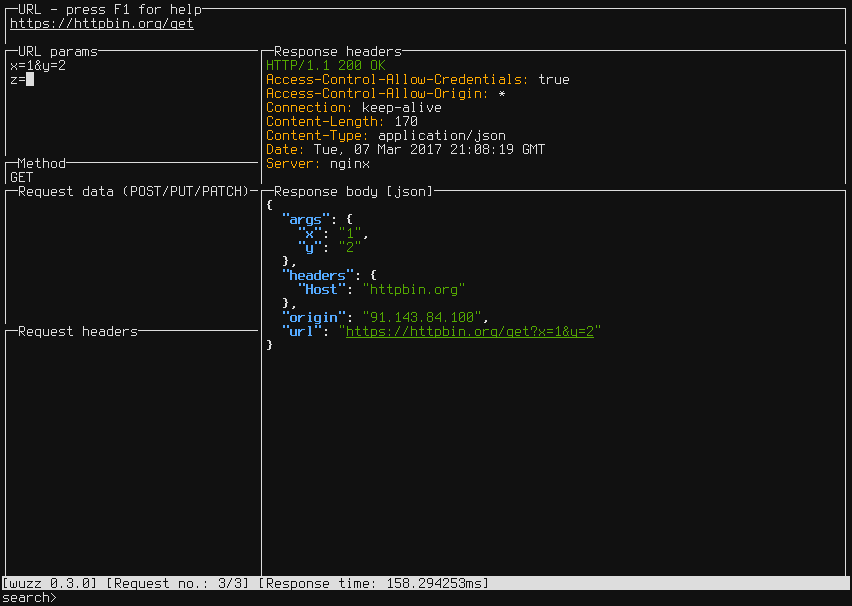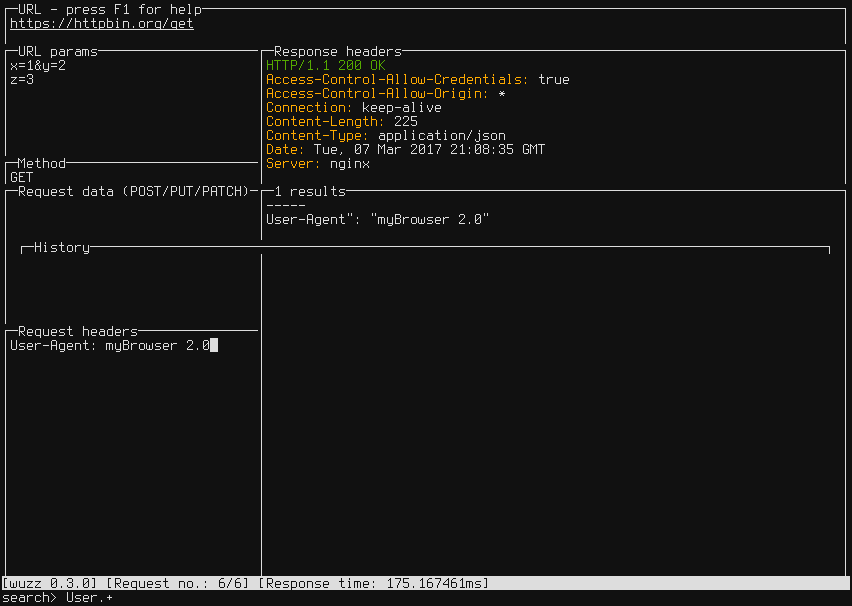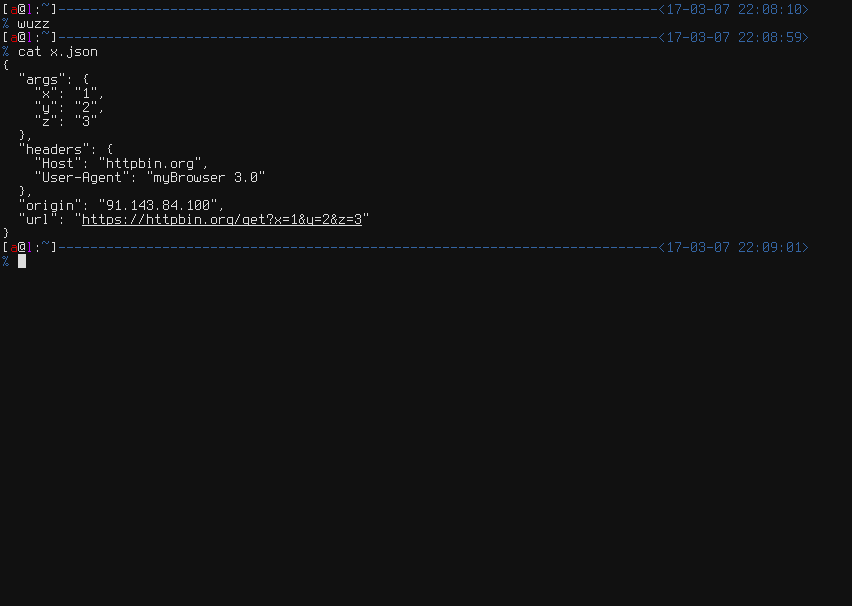
 asciimoo/wuzz
用于 HTTP 检查的交互式 CLI 工具
 monad-developers/ultrafuzz
端到端智能体式智能合约模糊测试与威胁狩猎
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 mordavid/bruteforceai
由 LLM 驱动的高级暴力破解工具,将 AI 智能与自动化登录攻击相结合
 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
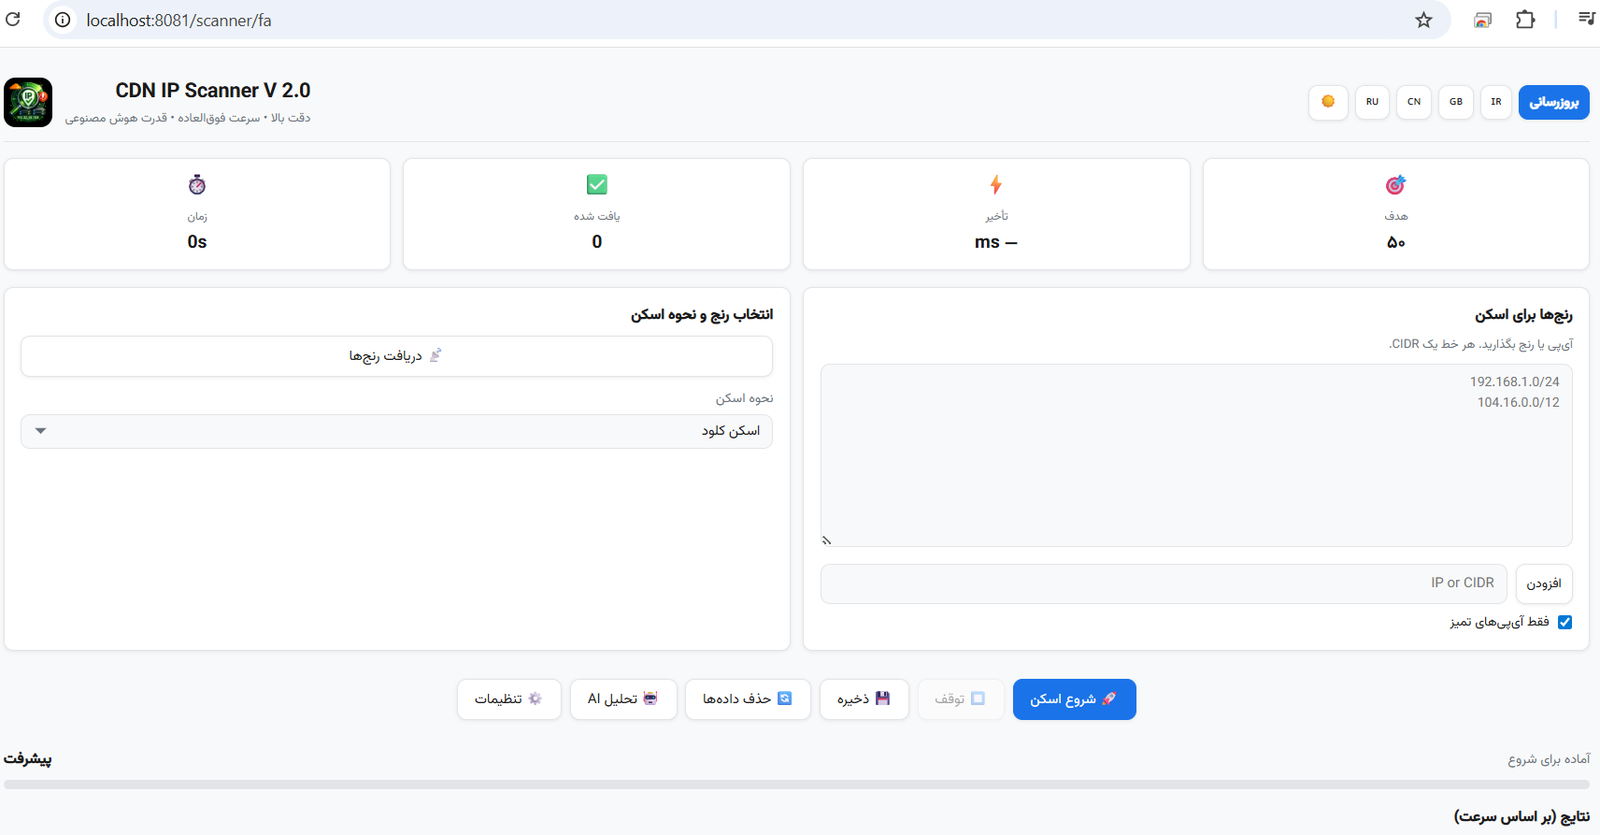 shahinst/cdn-ip-scanner
基于Web的扫描器,通过多线程5次尝试验证和V2Ray配置测试,从Cloudflare、Fastly及其他提供商中发现快速、低延迟的CDN IP地址。
 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。
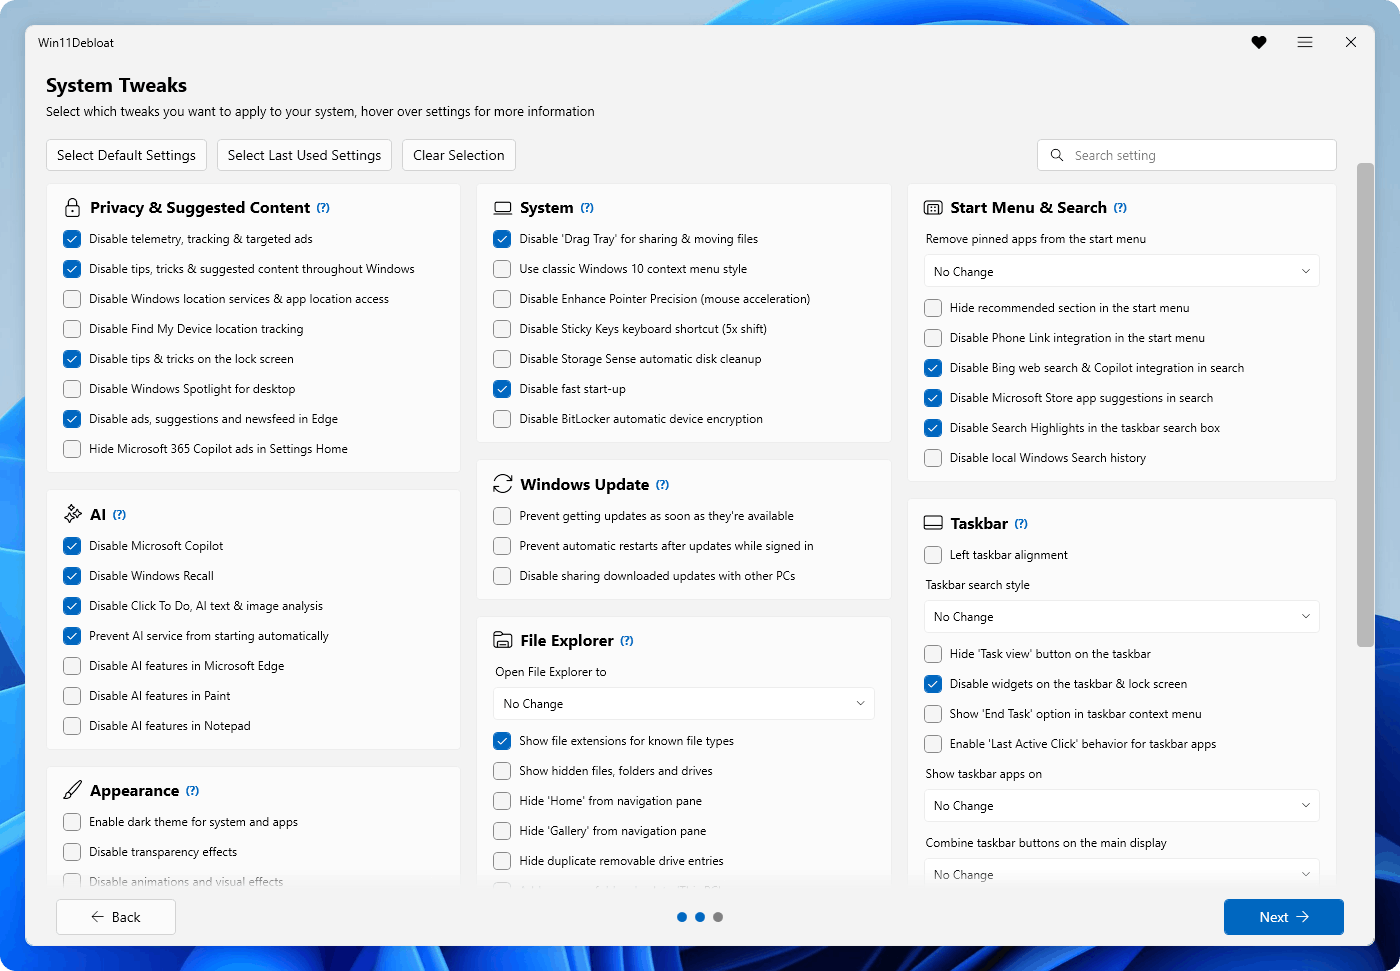 raphire/win11debloat
A simple, lightweight PowerShell script that allows you to remove pre-installed apps, disable telemetry, as well as perform various other changes to…
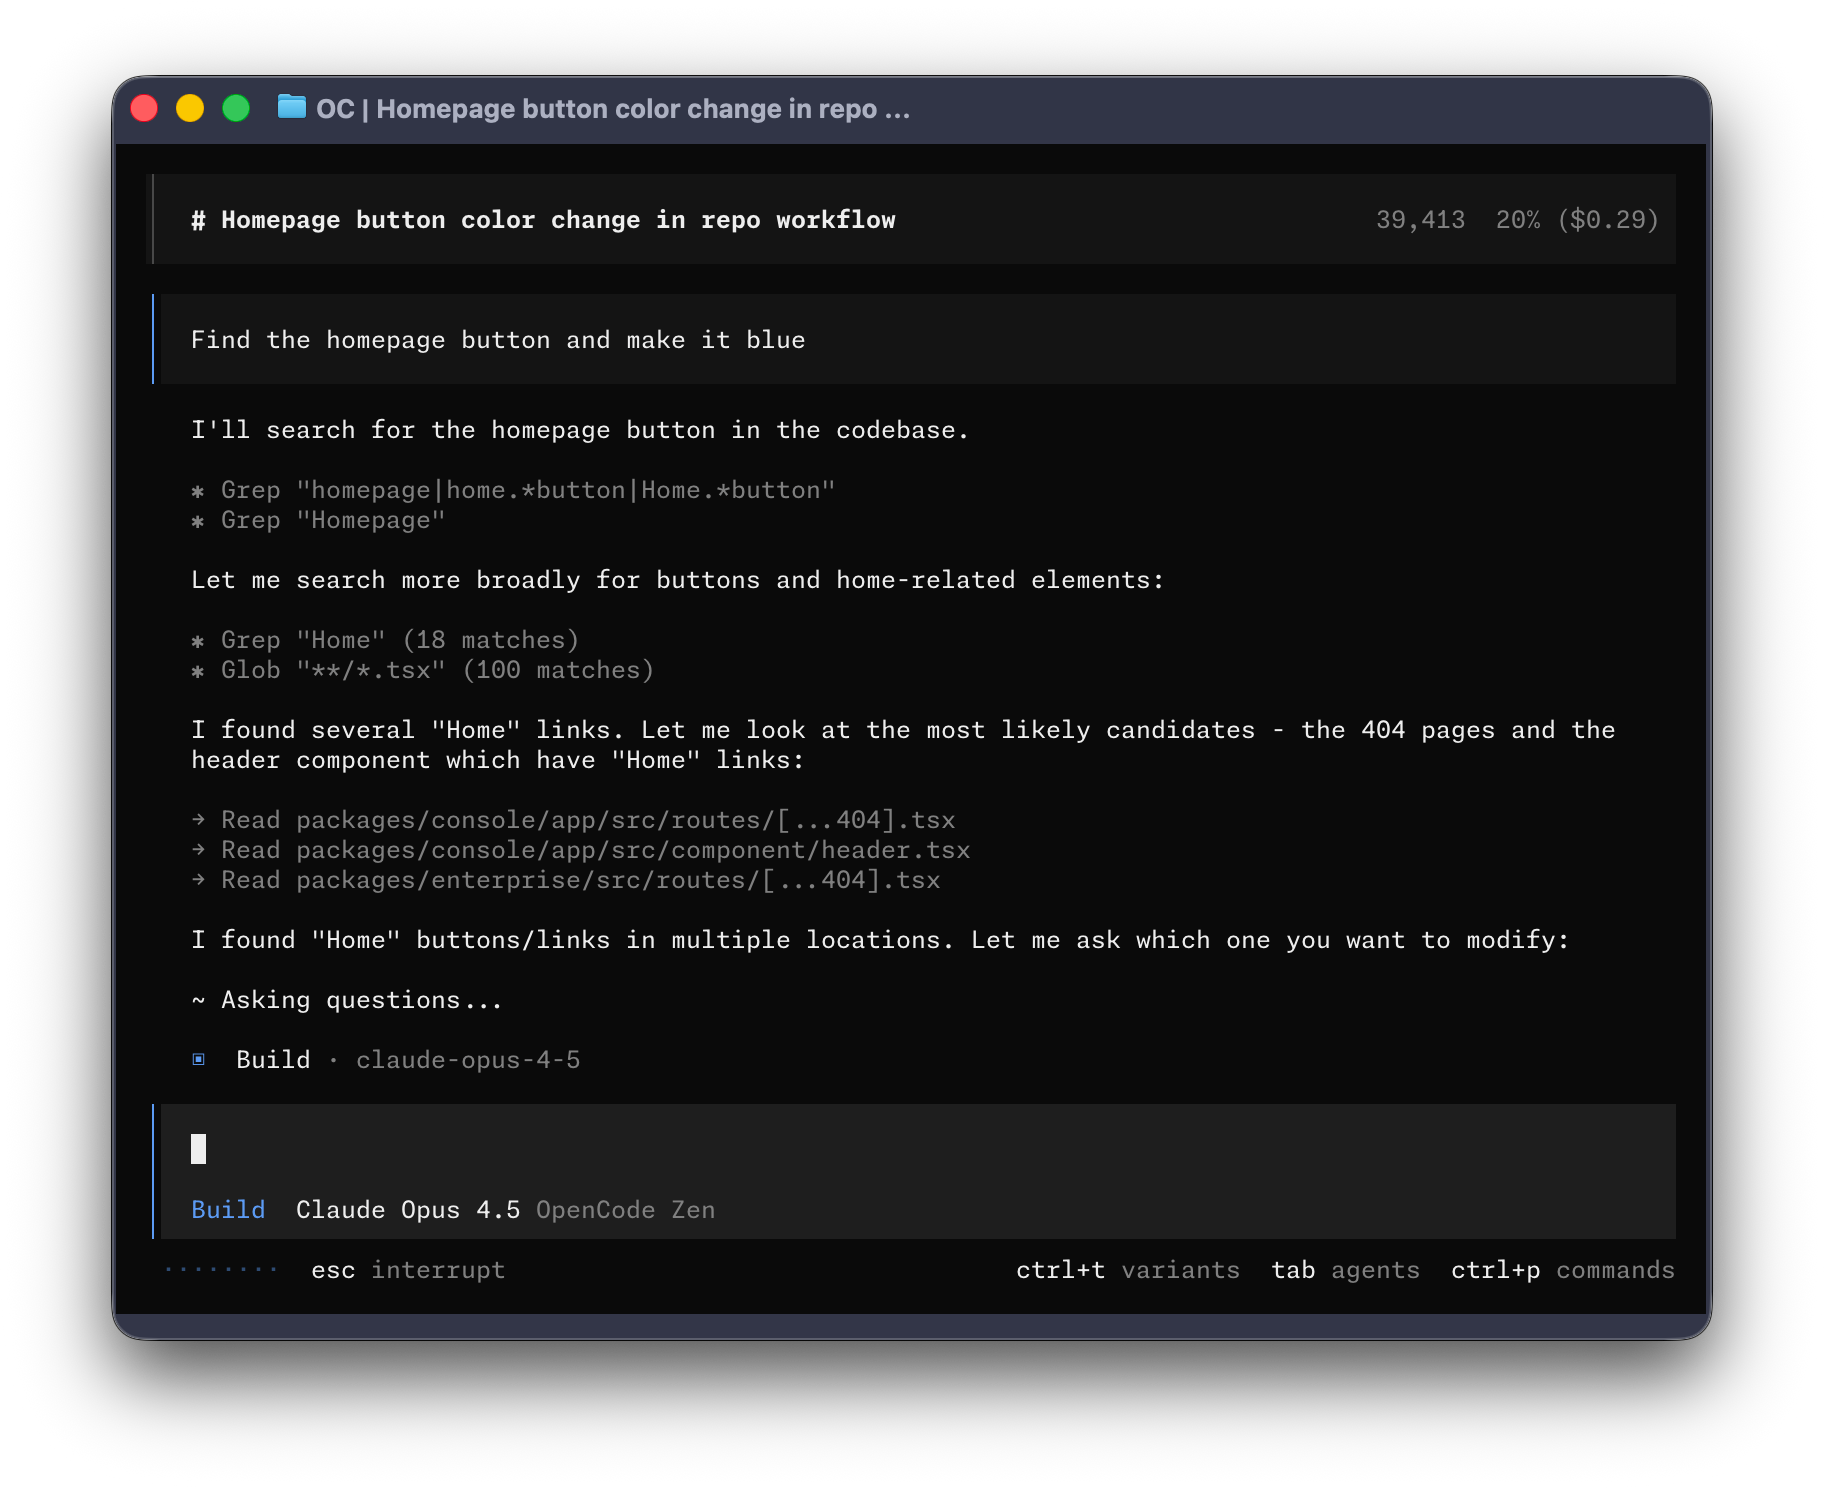
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 abraxas/gofilex
GoFile (gofile.io) 下载密码的字典暴力破解工具
 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
six2dez/reconftwreconFTW 是一款旨在通过对目标域运行最佳工具集以执行扫描和发现漏洞的自动侦察工具。
 forefy/reburp
一个将完整的 Montoya API 暴露为本地 REST API 的 Burp Suite 扩展,并带有 Swagger UI
 s1n6h/pentest-harness
面向授权渗透测试、漏洞赏金、安全实验室和 CTF 的自托管 AI 代理框架。基于插件,支持多提供商 LLM,并支持本地会话。






