#1
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
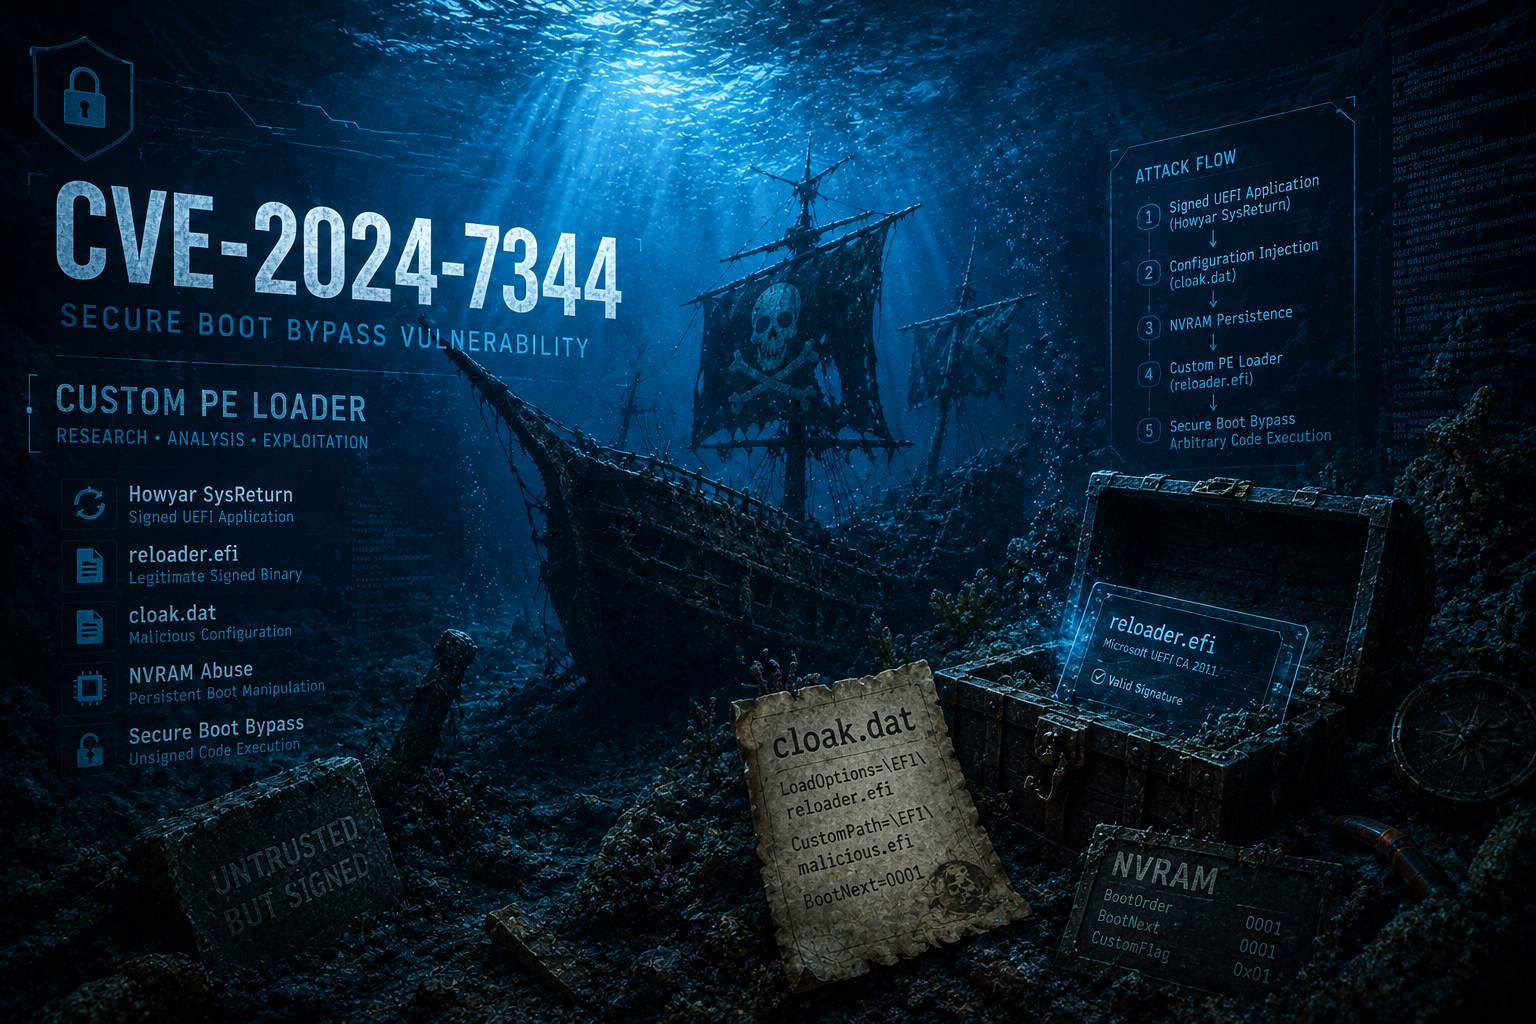 themalwareguardian/cve-2024-7344
针对因不安全的自定义PE加载程序而导致的UEFI安全启动(Secure Boot)绕过技术研究,涵盖根本原因分析、漏洞利用工作流程以及教育性质的概念验证(PoC)。
 infobyte/isa_recovery
ISA 恢复
 s1eezer/cve-2026-8069
CVE-2026-8069 的技术文章与概念验证,这是 Acer NitroSense 和 PredatorSense 服务中的本地权限提升漏洞,利用命名管道以 SYSTEM 身份执行任意代码。
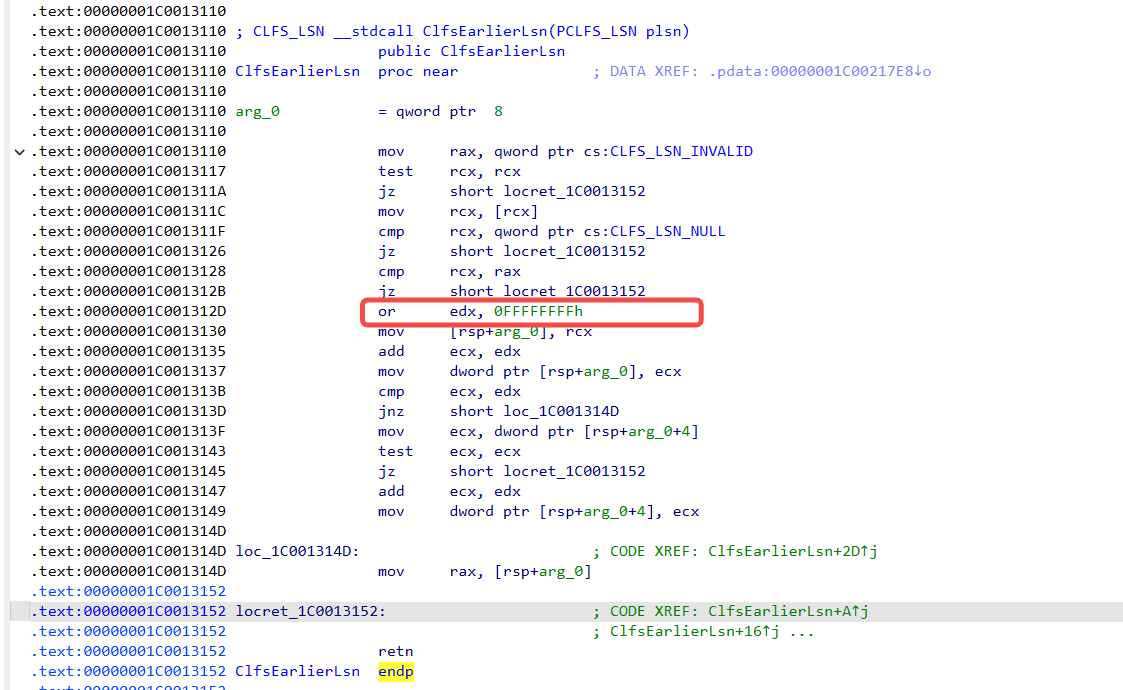 uname1able/cve-2022-24481-analysis
深入分析 Windows CLFS 类型混淆(CVE-2022-24481),涵盖根本原因解析、利用流程、内核 gadget 细节以及可用的本地权限提升 PoC。
 vsvalinx/cve-2025-5548
# FreeFloat FTP Server 1.0 栈缓冲区溢出利用全生命周期 教育性仓库,记录了 FreeFloat FTP Server 1.0 中栈缓冲区溢出的完整利用生命周期,包括模糊测试、EIP 控制、坏字符分析以及通过 shellcode 注入实现远程代码执行。
 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
CVE-2015-1187 的静态固件逆向工程:D-Link DIR-820L 中的未认证命令注入。使用 binwalk 进行 MIPS 根文件系统提取、Ghidra 分析,并追踪 ping_addr 参数至其基于 shell 的执行汇聚点。
 sudoand3rs0n/cve-2025-5548
教育性资源库,记录了对 CVE-2025-5548(FreeFloat FTP 服务器缓冲区溢出)的分析与利用过程。包含可复用的漏洞分析方法论、静态逆向工程、逐步利用流程,以及结合模糊测试与调试技术的 0-day 攻击方法指南。
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock) adaptation for ASUS ROG Phone 5S — UAF trigger + pselect stack reclaim, KASLR leak blocked
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H:CH3 v2.1.V27.5.58.6 被发现包含硬编码加密密钥。
 jvidhan/autofs-cve-2026-84568
针对 CVE-2026-84568 的逆向工程笔记和可用 PoC,该漏洞是 macOS automountd 的信任边界违规,允许来自 localhost 或受害者自身主机名的挂载。
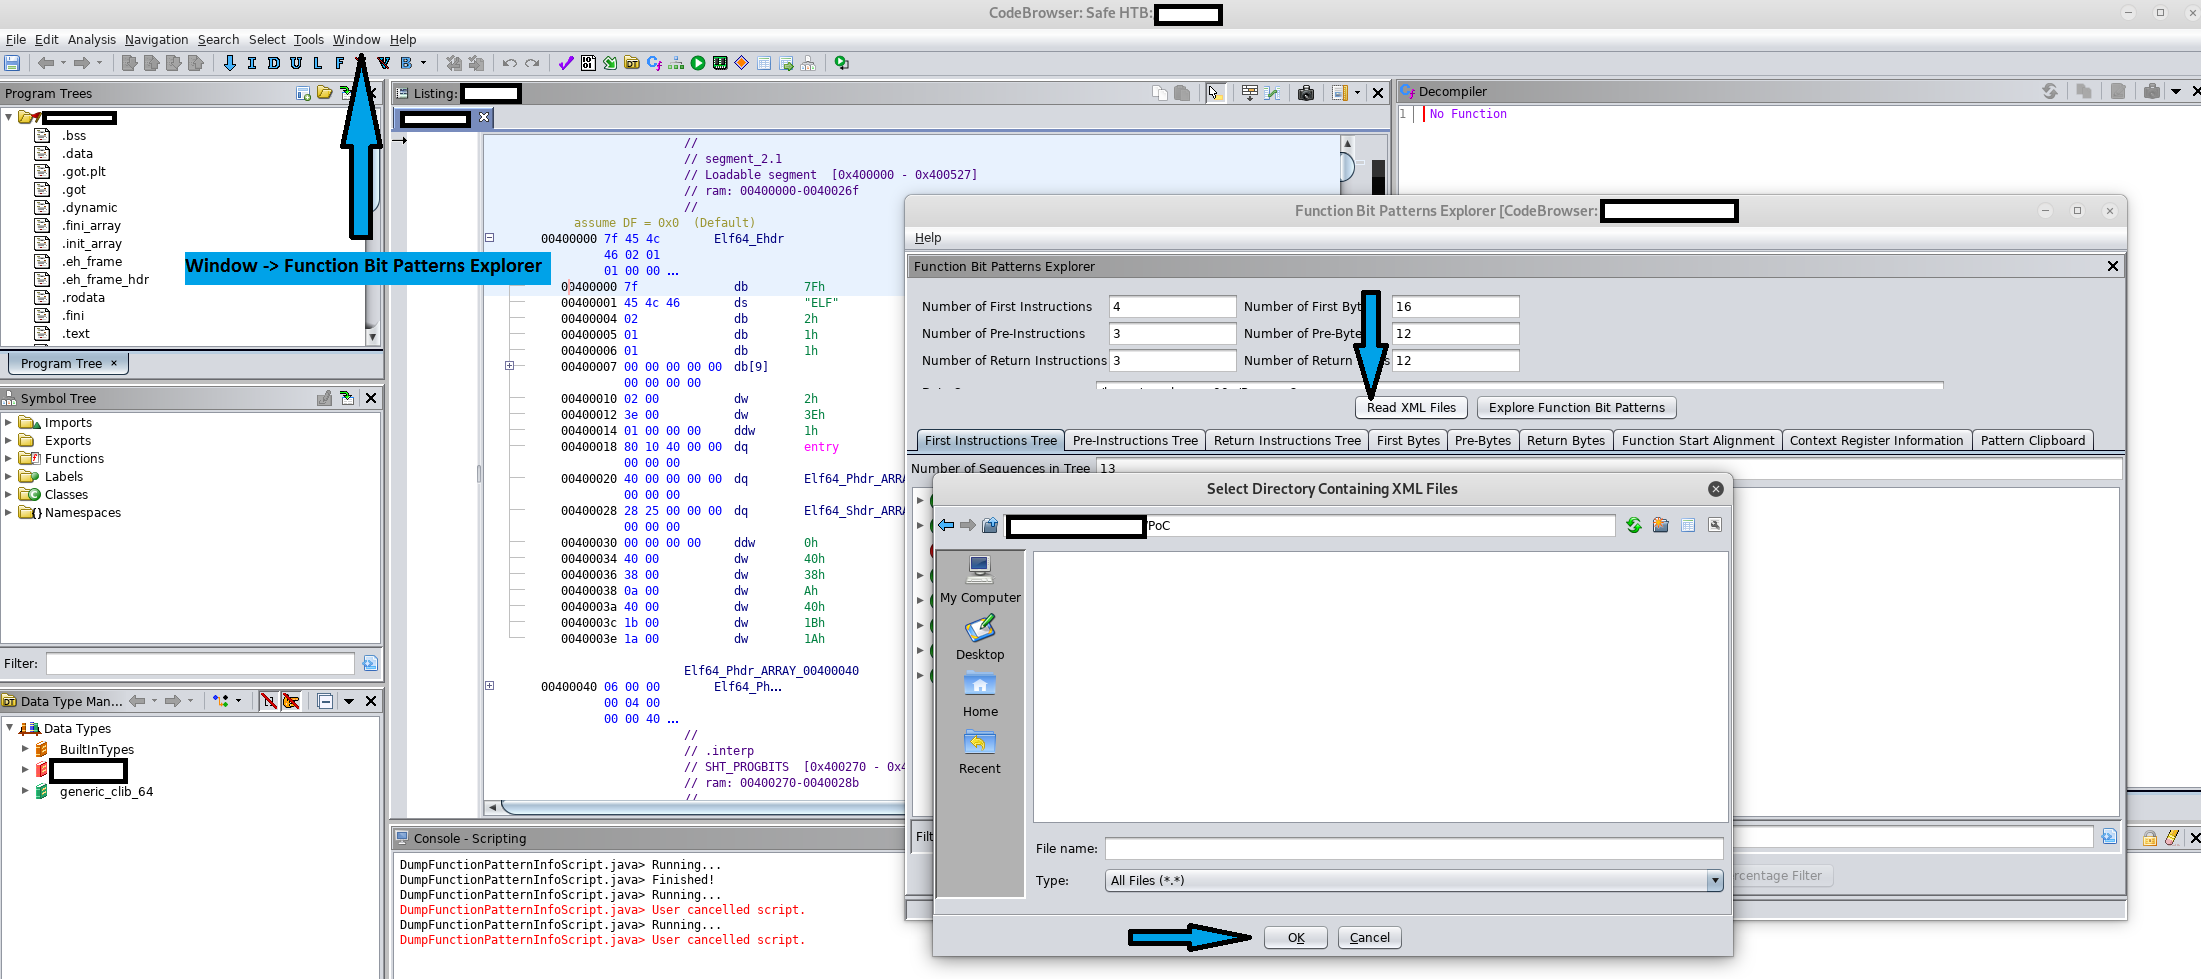 purpleracc00n/cve-2019-16941
CVE-2019-16941 的 PoC
 vivianuba/grandstream-cve-2026-2329-analysis
防御性漏洞研究项目,针对 CVE-2026-2329,比较存在漏洞和已修补的 Grandstream GXP1600 固件,使用 SquashFS 提取、Ghidra 逆向工程和 ARM ELF 跟踪来记录供应商的修复措施,而非武器化的 ex
 ivmks74/iiita-iot-security-research
我在 IIIT Allahabad 实习期间进行的物联网安全研究,最终产出了 CVE-2026-65893、CVE-2026-65894,以及 CERT-In 漏洞公告 CIVN-2026-0380。
 gavmor/x86-cpp-reversing-skill
用于逆向工程32位小端x86 C++二进制文件(虚表、RTTI、继承关系恢复)的Claude Code技能
 33hps/wibu-codemeter-analysis
WIBU CodeMeter DRM 的密码学分析——熵分析揭示 XOR 模式,而非所声称的 AES-256
 gmh5225/evilkaspersky
基于KasperskyHook的Windows内核驱动实验,使用直接系统调用进行进程间内存复制,并支持卸载驱动及其内存擦除。