#1
 xooxo/cve-2019-14745
由 @CaptnBanana 和 blenk92 发现的武器化 radare2 漏洞
 gmh5225/enigma-
Ghidra 分析核心的 C++ 重新实现,不依赖 JVM,提供可嵌入的二进制分析、Pcode/Sleigh 基础以及面向逆向工程的 AI 就绪接口。
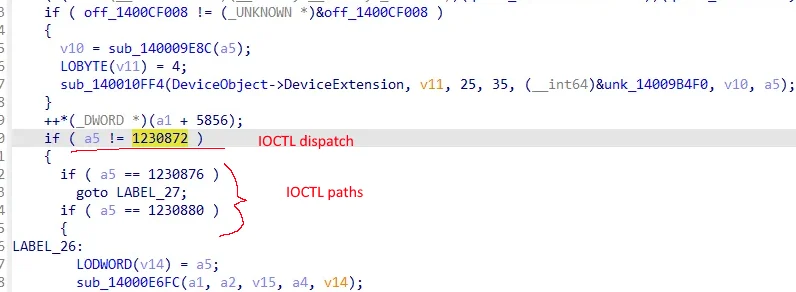 catforgor/cve-2026-51585
rt26cx21x64.sys 漏洞利用(Realtek PCIe GbE/2.5GbE/5GbE 系列)
 neuromancer/rats-re
通过将 Ghidra 反编译器导出结果与本地 LLM 配对,将旧版 Windows 二进制文件重建为 C 源代码,生成经编译检查的候选代码和基于相似度的报告。
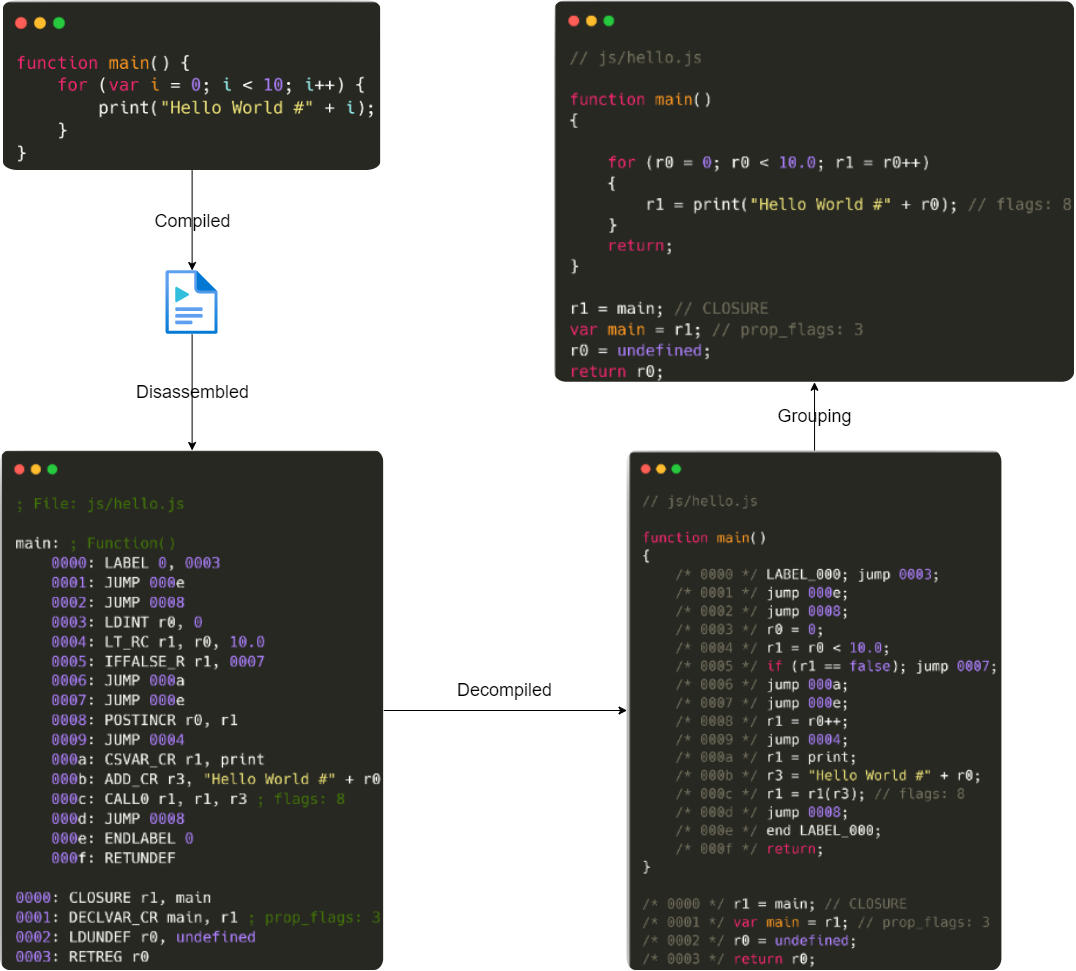 nccgroup/detaped
Detaped 是一个用于 Duktape 的 Python 反汇编器和反编译器。其预期用途是在仅拥有已编译的 Duktape 字节码二进制文件的情况下进行源代码审查和分析,例如在黑盒评估场景中。
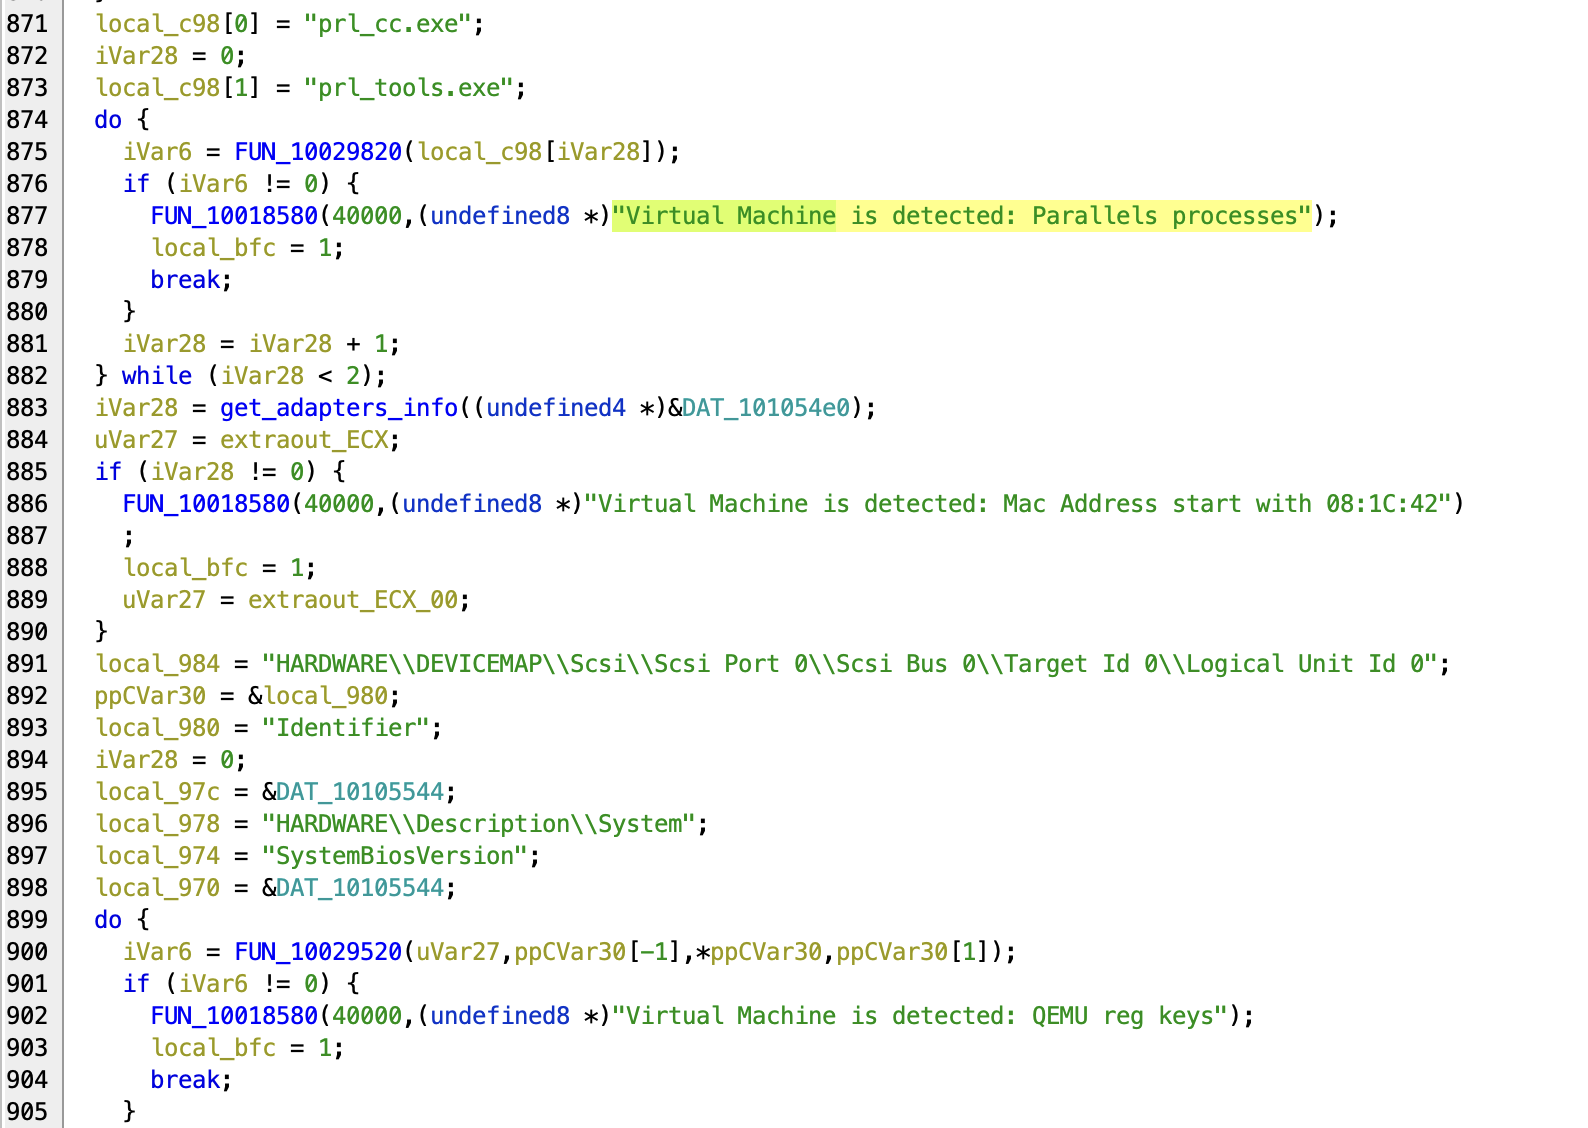 lodi-g/cve-2023-33668
技术分析及针对DigiExam监考软件中CVE-2023-33668的概念验证绕过,展示其弱的虚拟机检测和原生模块完整性检查。
 gmh5225/ghidra_svr_bridge
Binary Ninja 插件,通过 Java 桥接子进程与 Ghidra Server 仓库进行双向分析同步。
 lmx-071028/cve-2024-30350-research-notes
记录 CVE-2024-30350 的研究笔记,该漏洞是 Foxit PDF Reader 注释处理中的越界读取,涵盖分类、披露和防御指导。
 gmh5225/kernelmode-driver
适用于 x64 Windows 系统的内核驱动程序,允许你读写虚拟/物理内存并挂钩 Win32k
 parapapinho/cve-2017-12561
针对 CVE-2017-12561 的逆向工程分析文章与概念验证,该漏洞是 HPE iMC dbman 中的释放后使用漏洞,内容涵盖二进制差异分析、ASN.1 解码以及崩溃分析。
 gmh5225/antidebug-antivm
用于检测虚拟化环境或潜在调试的不同方法
 0xblackash/cve-2026-81000
CVE-2026-81000(TUNderflow)研究仓库,该漏洞是 Linux 内核 TUN/TAP 接收 headroom 整数下溢,可导致本地权限提升,包含 PoC、根因分析和实验环境搭建。
 spiralbl0ck/cve-2025-23247
针对 CVE-2025-23247 的工作进行中。目前只是一个崩溃 PoC,它表明我们可以控制缓冲区和偏移量,因此我们实现了 aaw。
 yiyeshi0-hash/ave263-chain
iPad 8 iPadOS 26.3 AVE 工具链研究(CVE-2026-64747 类)
 0xblackash/cve-2026-68121
CVE-2026-68121 研究仓库,该漏洞是 Linux 内核 PPPoE 中 pppoe_sendmsg() 的释放后使用漏洞,可导致本地权限提升,包含 PoC、根本原因分析和实验环境搭建。
 pealeap/cve-2026-21045_and_cve-2026-21048
生成特制的 TIFF/DNG 文件,以触发三星 libimagecodec.quram.so 中的越界写入,包含二进制分析与复现步骤。
 yutori-natsu/cve-2023-6931-pipa
Kernel LPE exploit for CVE-2023-6931 on Xiaomi Pad 6 (pipa), chaining a perf read_size overflow to root and disabling SELinux via data-only…