
 #1
用于反编译、反汇编和理解恶意软件内部结构和复杂二进制文件的工具。
Kitploit 推荐

 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
针对 CVE-2024-7344 的 Howyar SysReturn NetCopy 事后分析——逆向工程笔记、存在漏洞的二进制文件、与厂商的通信记录,以及针对 CVE-2026-79298(通过 BOOTia32.efi 中的 RxPE 自定义 PE 加载器绕过 IA-32…
 nccgroup/powerg-tools
用于逆向工程和与 PowerG 无线电协议交互的工具
 themalwareguardian/cve-2026-79298
研究仓库,记录了 CVE-2026-79298,即 Howyar SysReturn 的 IA-32 启动路径中不完整的 UEFI 安全启动绕过修复,并包含逆向工程和 PoC 材料。
 vighnesh91/ipaforge
无依赖的 Python CLI,用于解包、检查、编辑和重建 iOS .ipa 归档文件,在保留 Mach-O 二进制文件和签名包的同时将 plist 和字符串转换为 XML。
 isciurus/hexacon2022_appleavd
Hexacon 2022 研究工件,涵盖 AppleAVD 攻击面分析与针对 Apple 平台安全的利用技术。
 imnot-ye/cve-2019-17147
对 CVE-2019-17147(TP-Link TL-WR841N 路由器中的栈缓冲区溢出漏洞)的全面逆向工程与利用。包括固件分析、硬件调试以及用于未授权远程代码执行的分阶段 shellcode 注入利用程序。
 l41kaa/cve-2024-48705
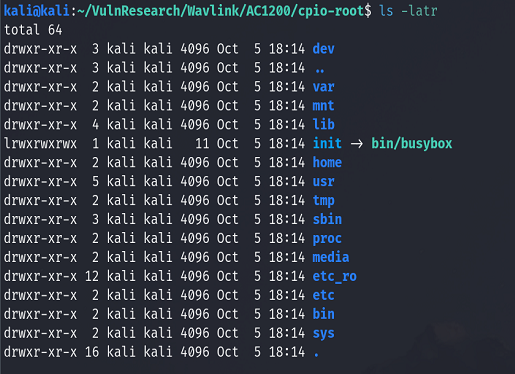
Wavlink AC1200 固件版本 M32A3_V1410_230602 和 M32A3_V1410_240222 在重置密码时存在认证后命令注入漏洞。该漏洞具体存在于“adm.cgi”二进制文件的“set_sys_adm”函数中,是由于对用户提供的“newpass”字段过滤不当所致。
 merces/pev
已迁移至 https://github.com/mentebinaria/readpe
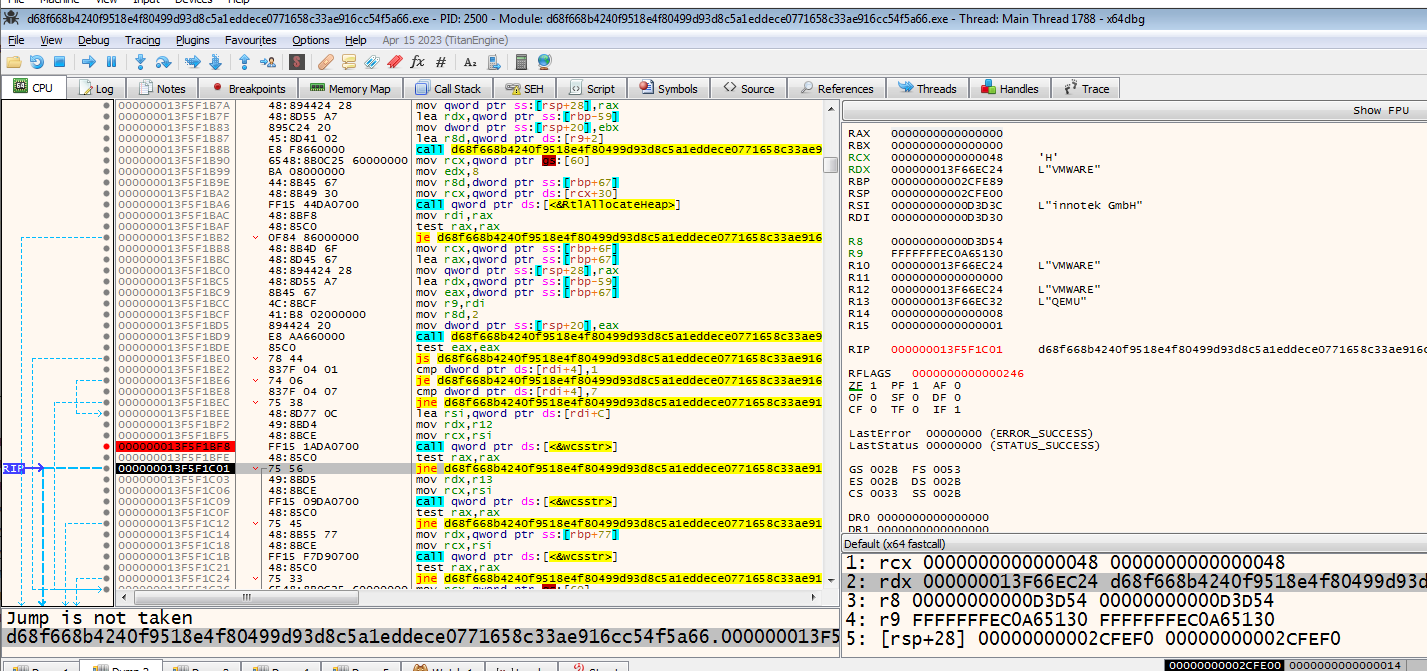 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge,目前这里没什么可看的,请继续前进。
 runtimeverification/kernel-c-to-rust-spike
通过 Rust 重写 + 差异模糊测试 + 形式化验证来加固内核 C 解析器。首个目标:UVC (CVE-2024-53104)。
 imeiplus/ghostlock-pfem10
GhostLock (CVE-2026-43499) for OPPO Find X5 Pro (PFEM10) — OPlus watchdog & heap-spray detector reverse engineering
 artur9010/amazon-mustang-hack
针对 Amazon Fire 7(Fire OS 7.3.3.1)的内核漏洞利用研究,通过 Mali kbase JIT 释放后使用漏洞 CVE-2022-38181 实现临时 root,并采用 modprobe_path 覆写链。
 bishopfox/mauidll
从 MAUI Android 程序集存储中提取托管 (.NET) 程序集。
 sf0rzin/cve-2025-61155
CVE-2025-61155 — GameDriverX64.sys中的任意进程终止(幻塔反作弊)。原始IDA Pro逆向、PoC、YARA、IOC、缓解措施。
 ethanedits/iqvw64e-privilege-escalation
针对CVE-2015-2291的本地权限提升的教育性概念验证,通过滥用英特尔以太网驱动程序IOCTL,演示在Windows 10 x64上的任意内核内存读写和EPROCESS令牌窃取。
 danyw24/zyxel-p870hn-hardware-hacking
从裸 PCB 到 root:通过 UART 硬件破解 ZyXEL P-870HN (BCM6368) — CVE-2025-0890 + CVE-2024-40891,在我自己的硬件上。
 cxlfhx/ghostlock-pfem10
GhostLock(CVE-2026-43499 / IonStack)针对 OPPO Find X5 Pro(PFEM10)的研究:漏洞利用链、进展、阻塞日志以及 OPPO 5 系列内核笔记
 longwasu/cve-2025-38352-poc
PoC 和 GDB 脚本协助触发 CVE-2025-38352








