#1
 adrihd/shiningappmask-reverseengineering
Shining App Mask 的逆向工程
 dodo-sec/kpot-string-decrypter
IDA Python 脚本,用于解密来自 KPOT 的字符串并将其设置为注释
 ejfkdev/jd
Go CLI,用于反混淆 javascript-obfuscator (obfuscator.io) 的输出,并通过 AST 转换、静态解码和 goja 沙箱回退来反压缩 JavaScript。
 fortbridge-uk/libheif-grid-nextjs-rce
Private Fortbridge PoC,针对 CVE-2026-32740 Next.js/sharp 泄漏到 memcpy-GOT RCE 利用链
 watchtowrlabs/ivantiinitrddecryptor
一款用于解密 Ivanti 设备 initrd 镜像的工具,通过逆向工程内核的 bzImage 来定位并使用其中嵌入的 AES 密钥。
 umbertodellamonica/linksys-wrt54gl-exploitation
从焊接到Shell:Linksys WRT54GL路由器的完整硬件利用(CVE-2022-43973)
 pithase/asm-copyfail
CVE-2026-31431 (复制失败) — x86-64 汇编语言的分析与开发
 d6fault/cve-2026-95675
Python PoC,利用 CVE-2026-95675,这是 D-Link DAP-1360 RevB 固件中一个未认证的 root 命令注入漏洞,通过硬编码认证绕过和 formSystemCheck 处理程序实现。
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | 未认证远程代码执行工具包。
 destiny-creates/goxlr-malware-family
来自域名 goxlr.net 的恶意软件分析
 blacksnufkin/blacksnufkin
红队操作员与恶意软件开发者,专注于规避技术、逆向工程和初始访问操作。活跃的CVE研究员与安全教育者。
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
 turretsec/u3000py
用于 Thinkware U3000 行车记录仪本地 WiFi 控制协议的 Python 客户端,从官方 Android 应用逆向工程而来。CVE-2026-101053、CVE-2026-101054 和 CVE-2026-101055 背后的 PoC 工具。
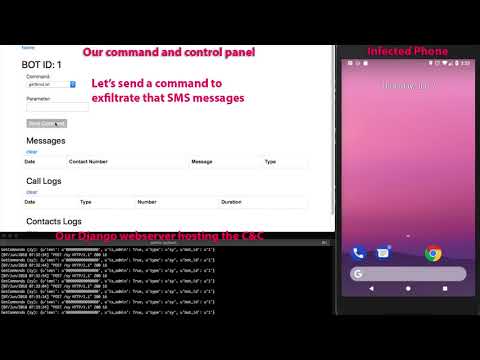 bizdak/silverboxcc
逆向工程的安卓恶意软件,这是它的 C&C 服务器
 gmh5225/driver-pidqserializationwrite-example
如何使用 PiDqSerializationWrite。介绍如何安全地从映射驱动读取和写入
 crackercat/cve-2024-44083
使 IDA(所有版本)在打开时崩溃。