
 #3
RAT 分析、检测签名、行为分析和研究框架。
Kitploit 推荐
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Double-free vulnerability in DDGifSlurp in decoding.c in libpl_droidsonroids_gif can read more…
 user696/mrrat
:mouse: 这是一个跨平台的 Python 2.x 远程访问木马(RAT)
 catatonicprime/tospovirus
一个感染 WiFi Pineapple 的蠕虫。
 ianxtianxt/teamview
生成TeamViewer ID和密码载荷,用于远程访问目标机器。结合了可执行文件生成与第三方远程控制软件。
 tam-k592/cve-2025-55752
检测并利用 Apache Tomcat CVE-2025-55752 目录遍历漏洞(通过 Rewrite Valve),实现基于 PUT 的 JSP 上传和远程代码执行。
 shadowopcode/desckvb-rat
对之前从未记录的、与Pjoao1578工具链相关的远程访问木马的全面分析
 ysrc/pil-rce-by-ghostbutt
利用 Python PIL 模块命令执行漏洞
 revoltsecurities/cve-2023-22527
CVE-2023-22527 的利用工具,针对 Confluence 服务器,支持远程代码执行,具备多目标、并发及代理集成能力。
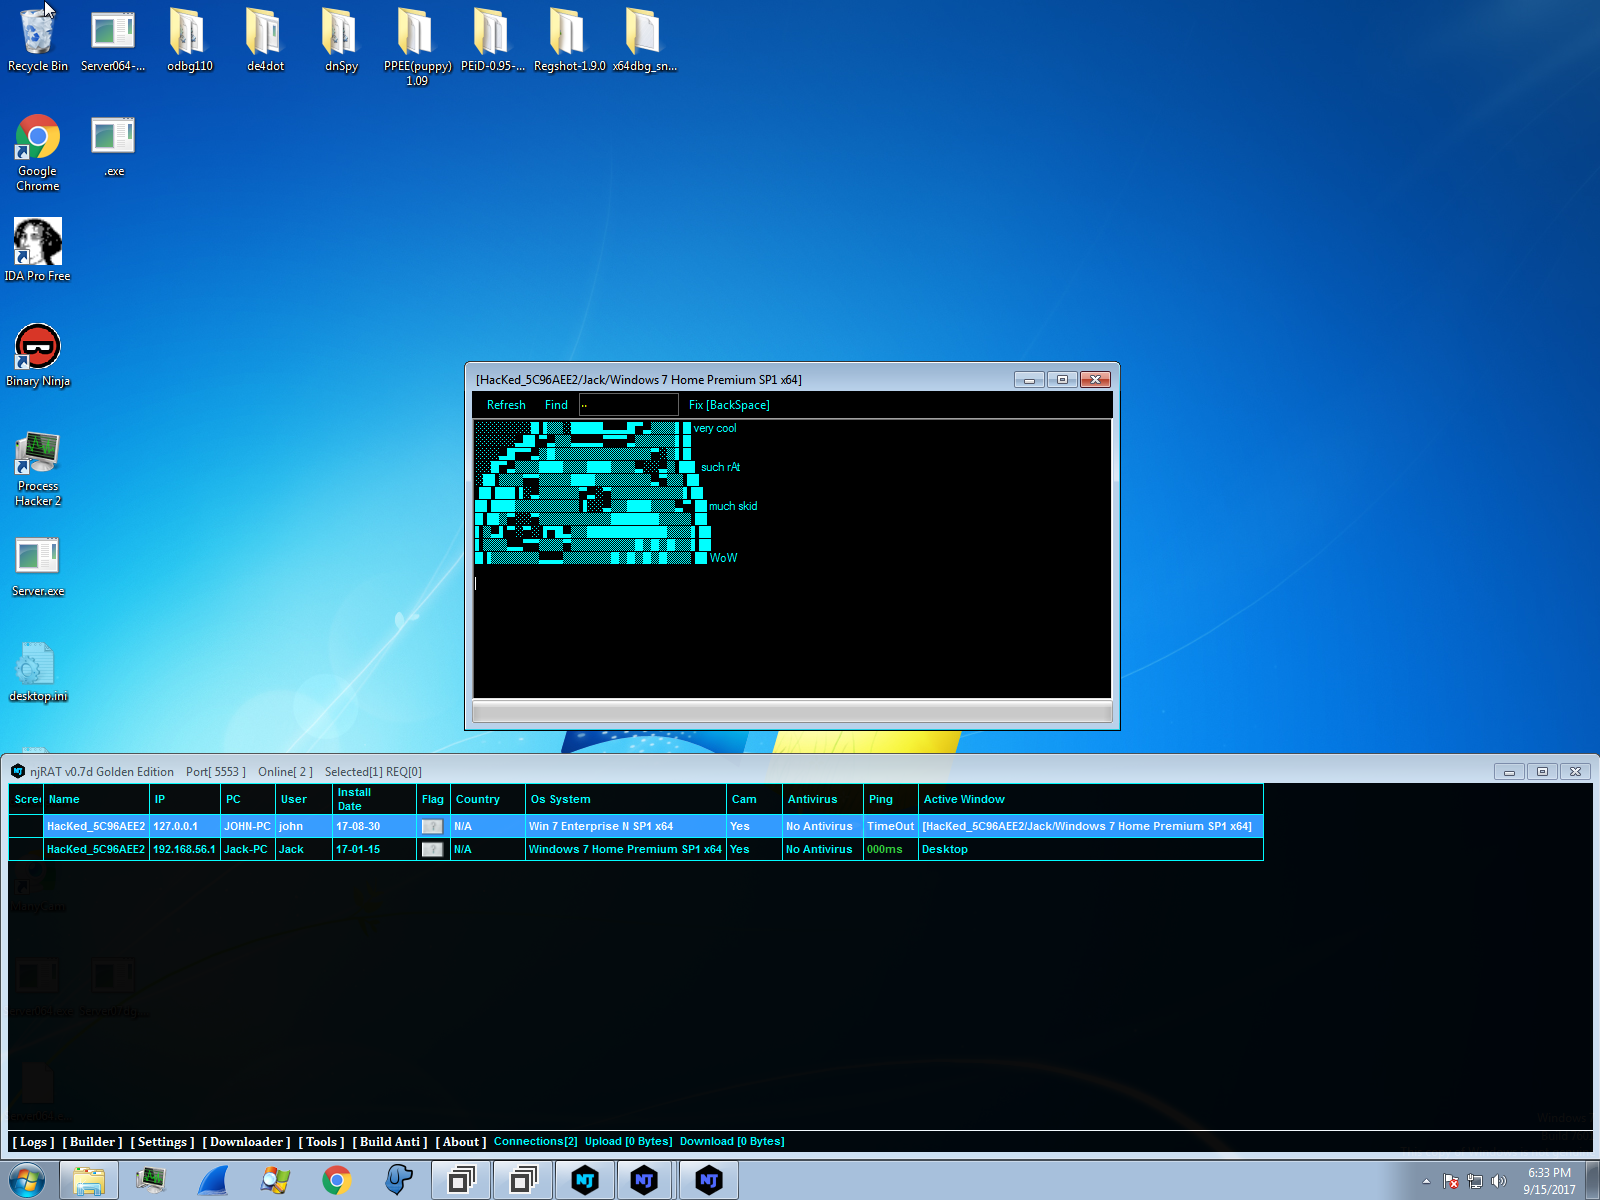 seep1959/njutils
一个用于 njrat 0.6.4、0.7d 和 0.7d 黄金版的客户端和聊天程序。
 woodenklaas/cve-2021-44521
CVE-2021-44521 的自动化概念验证漏洞利用工具,可通过用户自定义函数在 Apache Cassandra 上实现远程代码执行。可在目标 IP 上执行任意命令。
 deadexpl0it/cve-2026-78006-poc
CVE-2026-78006 The Events Calendar <= 6.17.4 的 POC - 未认证的 PHP 对象注入导致远程代码执行
 x3r0day/fud-c2-framework
一个无文件反向 shell 和 C2 框架,利用直接系统调用、代理隧道和 ChaCha20 加密来规避 AV。
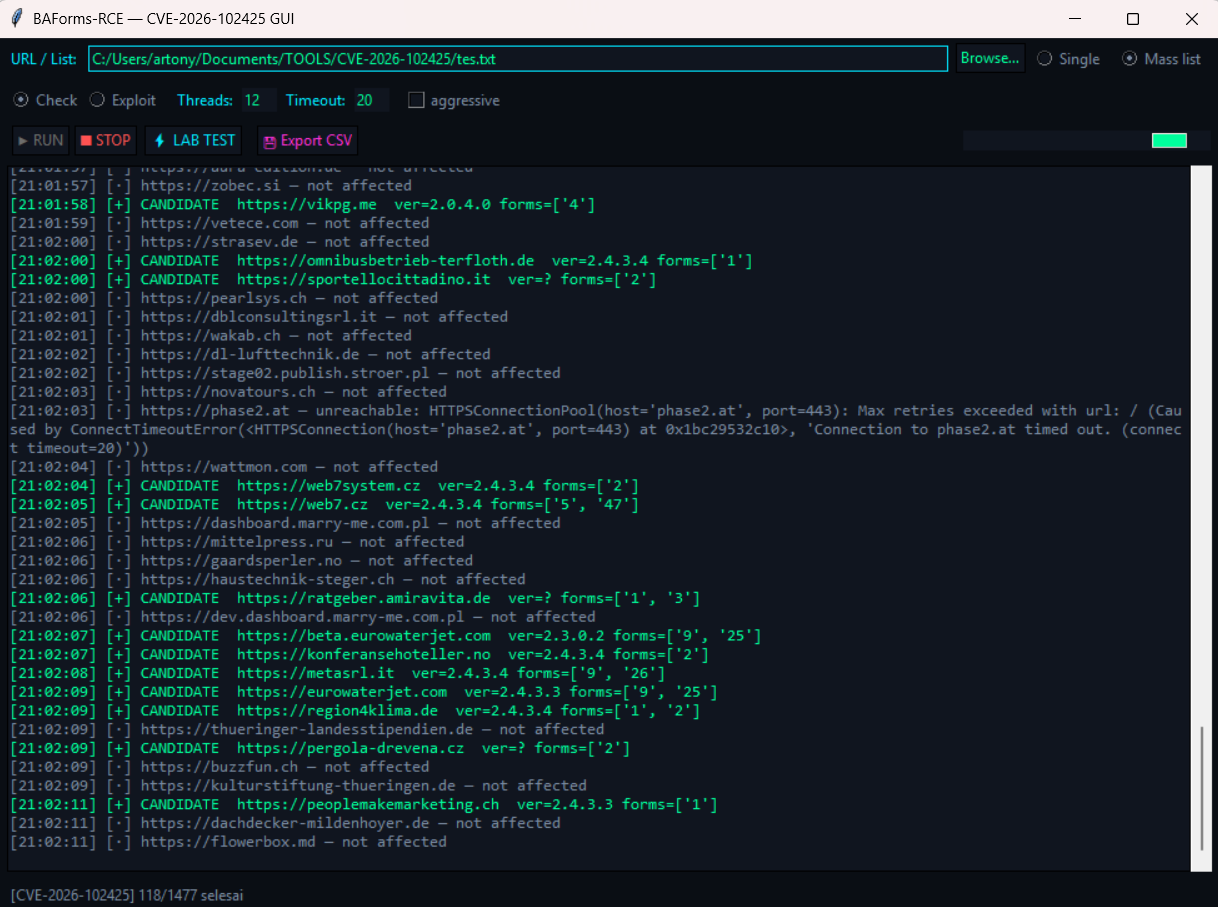 tonydelouvre/cve-2026-102425
针对 CVE-2026-102425 的 GUI 扫描器与漏洞利用工具,该漏洞是 Balbooa Forms(com_baforms)中通过 PHP 短代码注入实现的未认证 RCE,支持批量扫描与 shell 上传。
 infiniteloopers/cve-2019-2107
CVE-2019-2107的概念验证漏洞利用,演示通过特制HEVC视频在Android媒体框架上实现远程代码执行。包含崩溃分析和payload开发指导。
 retrobyte/shadowtech-rat
一个远程管理工具的示例。
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Craft CMS 中 CVE-2026-44011 的 Python 概念验证,利用经过身份验证的远程代码执行,包含命令执行和 base64 封装的反弹 shell 载荷。









