#1
 vysecurity/cve-2018-4878
用于针对 CVE-2018-4878 发起 IE driveby 攻击的 Aggressor Script
 jweny/cve-2022-23131
基于Go的概念验证漏洞利用程序,针对CVE-2022-23131,即Zabbix SAML身份验证绕过。通过伪造SAML断言实现未授权管理员访问。包含用于目标验证的检查命令。
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 预认证远程代码执行(PreAuth RCE)
 dipakpanchal05/cve-2022-23808
针对 CVE-2022-23808 的概念验证漏洞利用程序,该漏洞是 phpMyAdmin 5.1.1 设置脚本中的存储型 XSS 漏洞,包含用于安全测试的有效载荷和复现步骤。
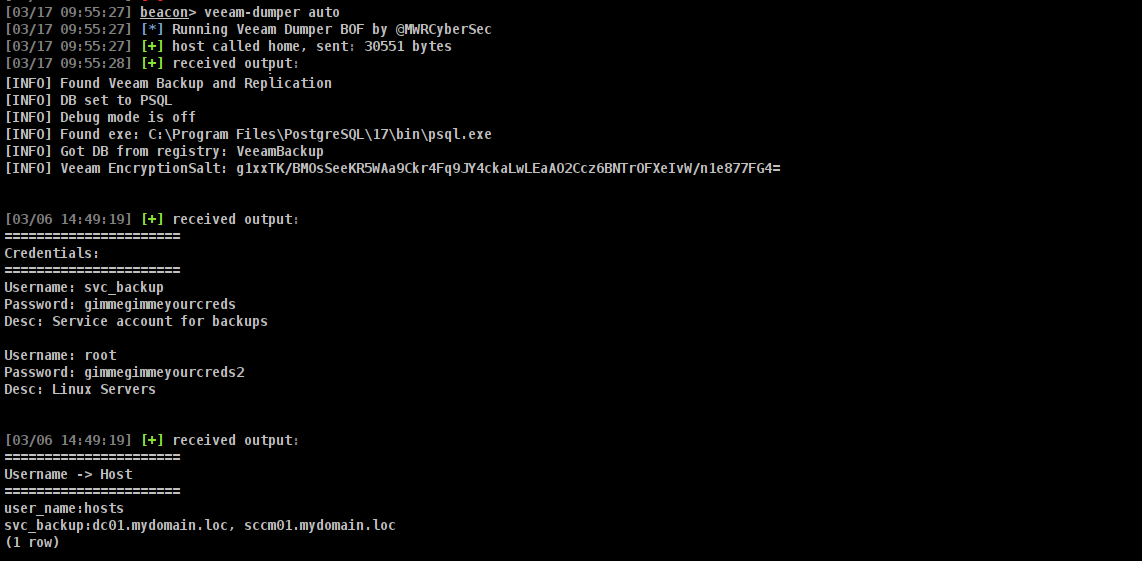 mwr-cybersec/veeamdumper-bof
针对 Veeam Backup and Replication 和 Veeam One 的凭据提取 BOF
 trustedsec/cs_coffloader
用于 Cobalt Strike 的 COFF 加载器,可在内存中执行 Beacon 对象文件,支持自定义工具并在红队行动中实现隐蔽的后渗透操作。
 joaoviictorti/rustbof
一个用 Rust 编写 Beacon Object Files (BOFs) 的模板
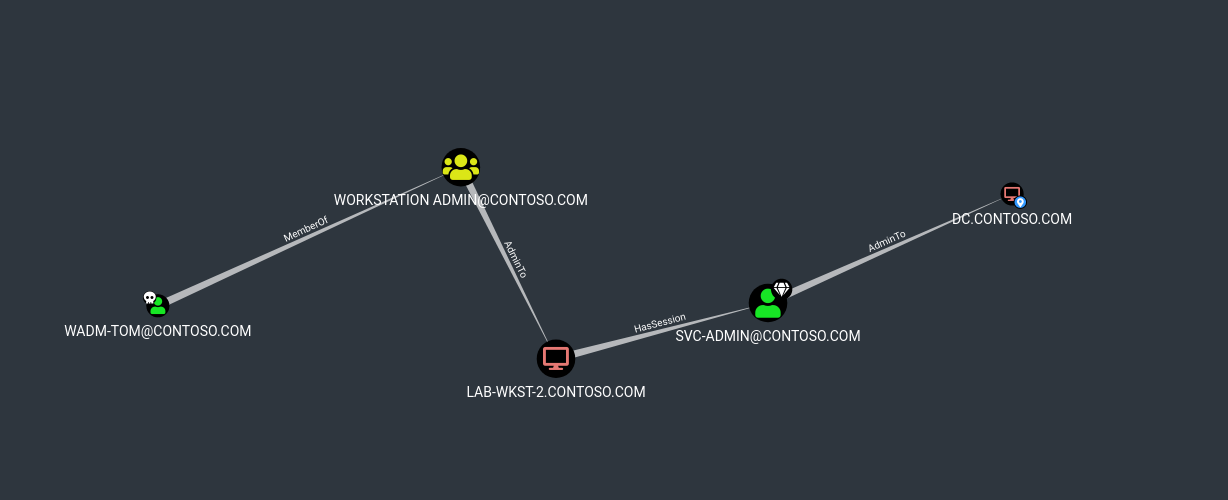 sq00ky/smb-session-spoofing
Windows服务,创建虚假SMB会话以模拟高权限用户登录,诱使攻击者进入蜜罐机器,实现早期检测和事件响应。
 gach0ng/agentstalker
面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及带 MCP 审计的确定性判定报告。
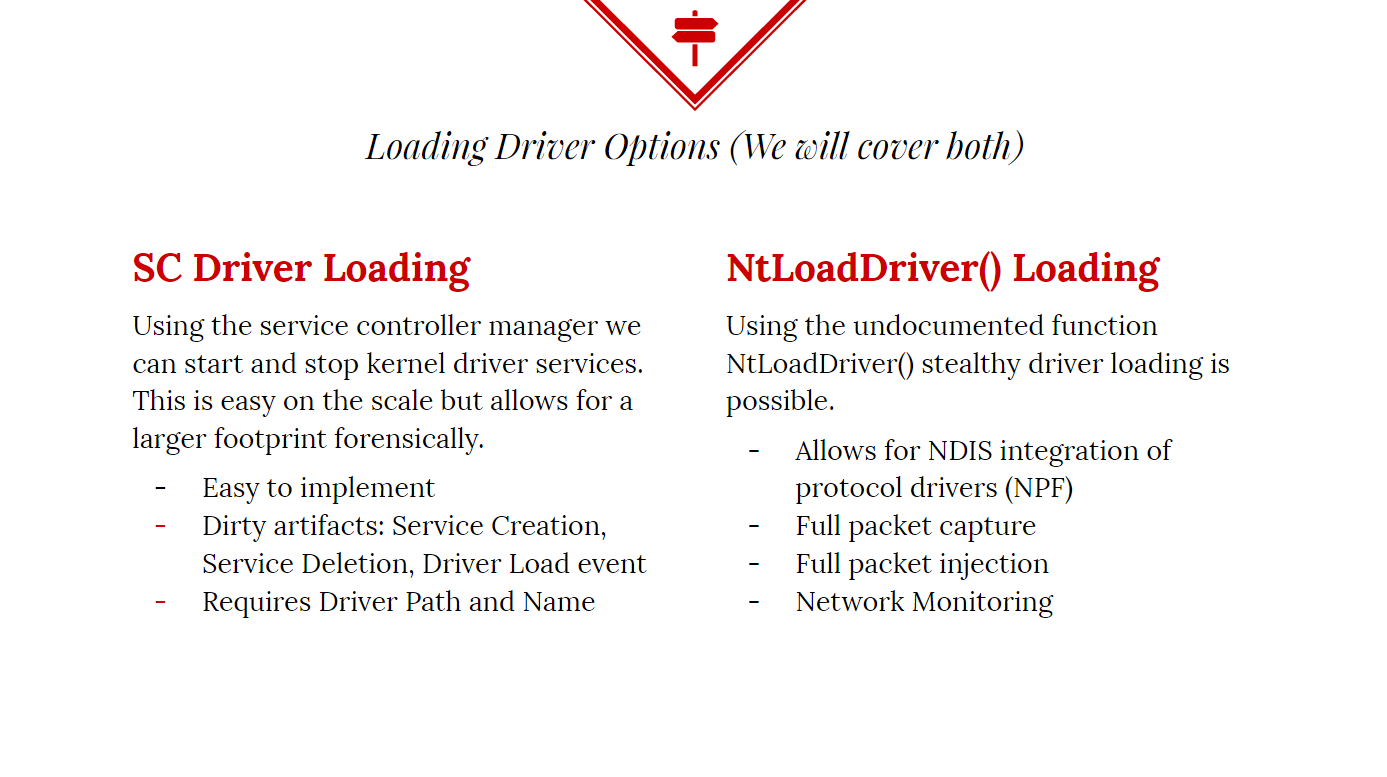 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
一个恶意OAuth应用程序,可用于针对Microsoft Azure和Office365用户的内部和外部钓鱼攻击。
 3gstudent/ntfsdump
用于通过读取原始卷并解析 NTFS 结构,从 NTFS 分区卷中复制文件。
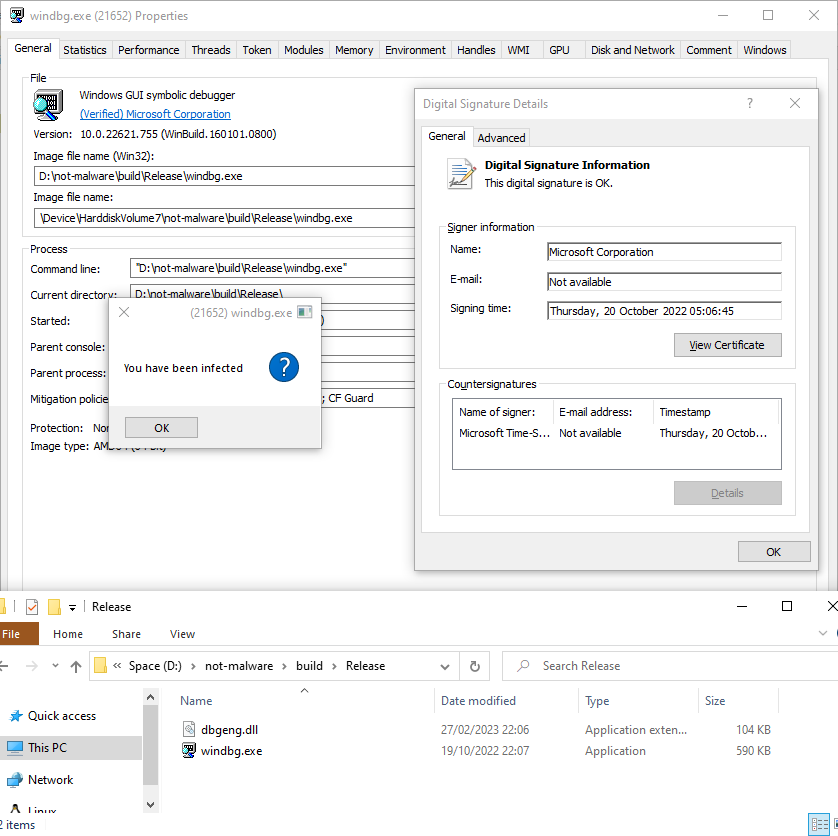 mrexodia/lolbin-poc
使用微软签名可执行文件作为 lolbin 的小型 PoC。
 nccgroup/onelogicalmyth_shell
一个用于协助突破评估的 HTA 外壳。
 byinarie/teams_dump
针对最新版 Microsoft Teams 中转储和解密 Cookie 的概念验证代码
 bkup/slackshell
PowerShell到Slack的C2
 xuechiyaobai/cve-2017-7092-poc
这是Pwn2Own 2017 Safari备份漏洞的利用程序。