#1

 trufflesecurity/of-cors
使用域名仿冒和浏览器 Service Worker 探测漏洞赏金目标内部网络的自动 CORS 配置错误发现工具。
 horizon3ai/cve-2022-47966
针对CVE-2022-47966的概念验证漏洞利用,该漏洞是多个ManageEngine产品中通过SAML响应操纵实现的未认证远程代码执行漏洞。
 w01fh4cker/screenconnect-authbypass-rce
用于 ConnectWise ScreenConnect 中 CVE-2024-1708 和 CVE-2024-1709 的漏洞利用脚本,可实现身份验证绕过与远程代码执行,并支持用户创建和代理功能。
 cobalt-strike/beacon_health_check
这个aggressor脚本使用beacon的备注字段来指示beacon的健康状态。
 shutdownrepo/dcshadow
Python 版 Mimikatz lsadump::dcshadow 的替代方案
 0xsh3llf1r3/coldwer
用于冻结EDR/AV进程并通过WerFaultSecure.exe PPL绕过转储LSASS的Cobalt Strike BOF
 ariary/notionterm
将反向Shell嵌入Notion页面,利用Notion API作为代理,实现隐蔽的远程Shell会话,并通过加密和认证通信支持红队行动。
 mthcht/purpleteam
Purpleteam 脚本模拟与检测 - 触发 SOC 检测的事件
 grahamhelton/usp
通过创建一条 udev 规则,在 Linux 系统上建立持久化,该规则触发执行指定的有效负载(二进制文件或脚本)。

 deepinstinct/shimme
用于 Windows 权限提升和代码注入的 PoC,利用 OfficeClickToRun RPC 和未记录的 shim 操纵将 DLL 注入 SYSTEM 进程。
 nvisosecurity/interceptor
拦截器是一个内核驱动程序,专注于在内核空间中篡改EDR/AV解决方案。
 memoryo3o/bypassuac
Windows UAC 绕过工具,使用基于白名单的技术静默提升权限,兼容 Cobalt Strike 有效载荷以实现后渗透访问。
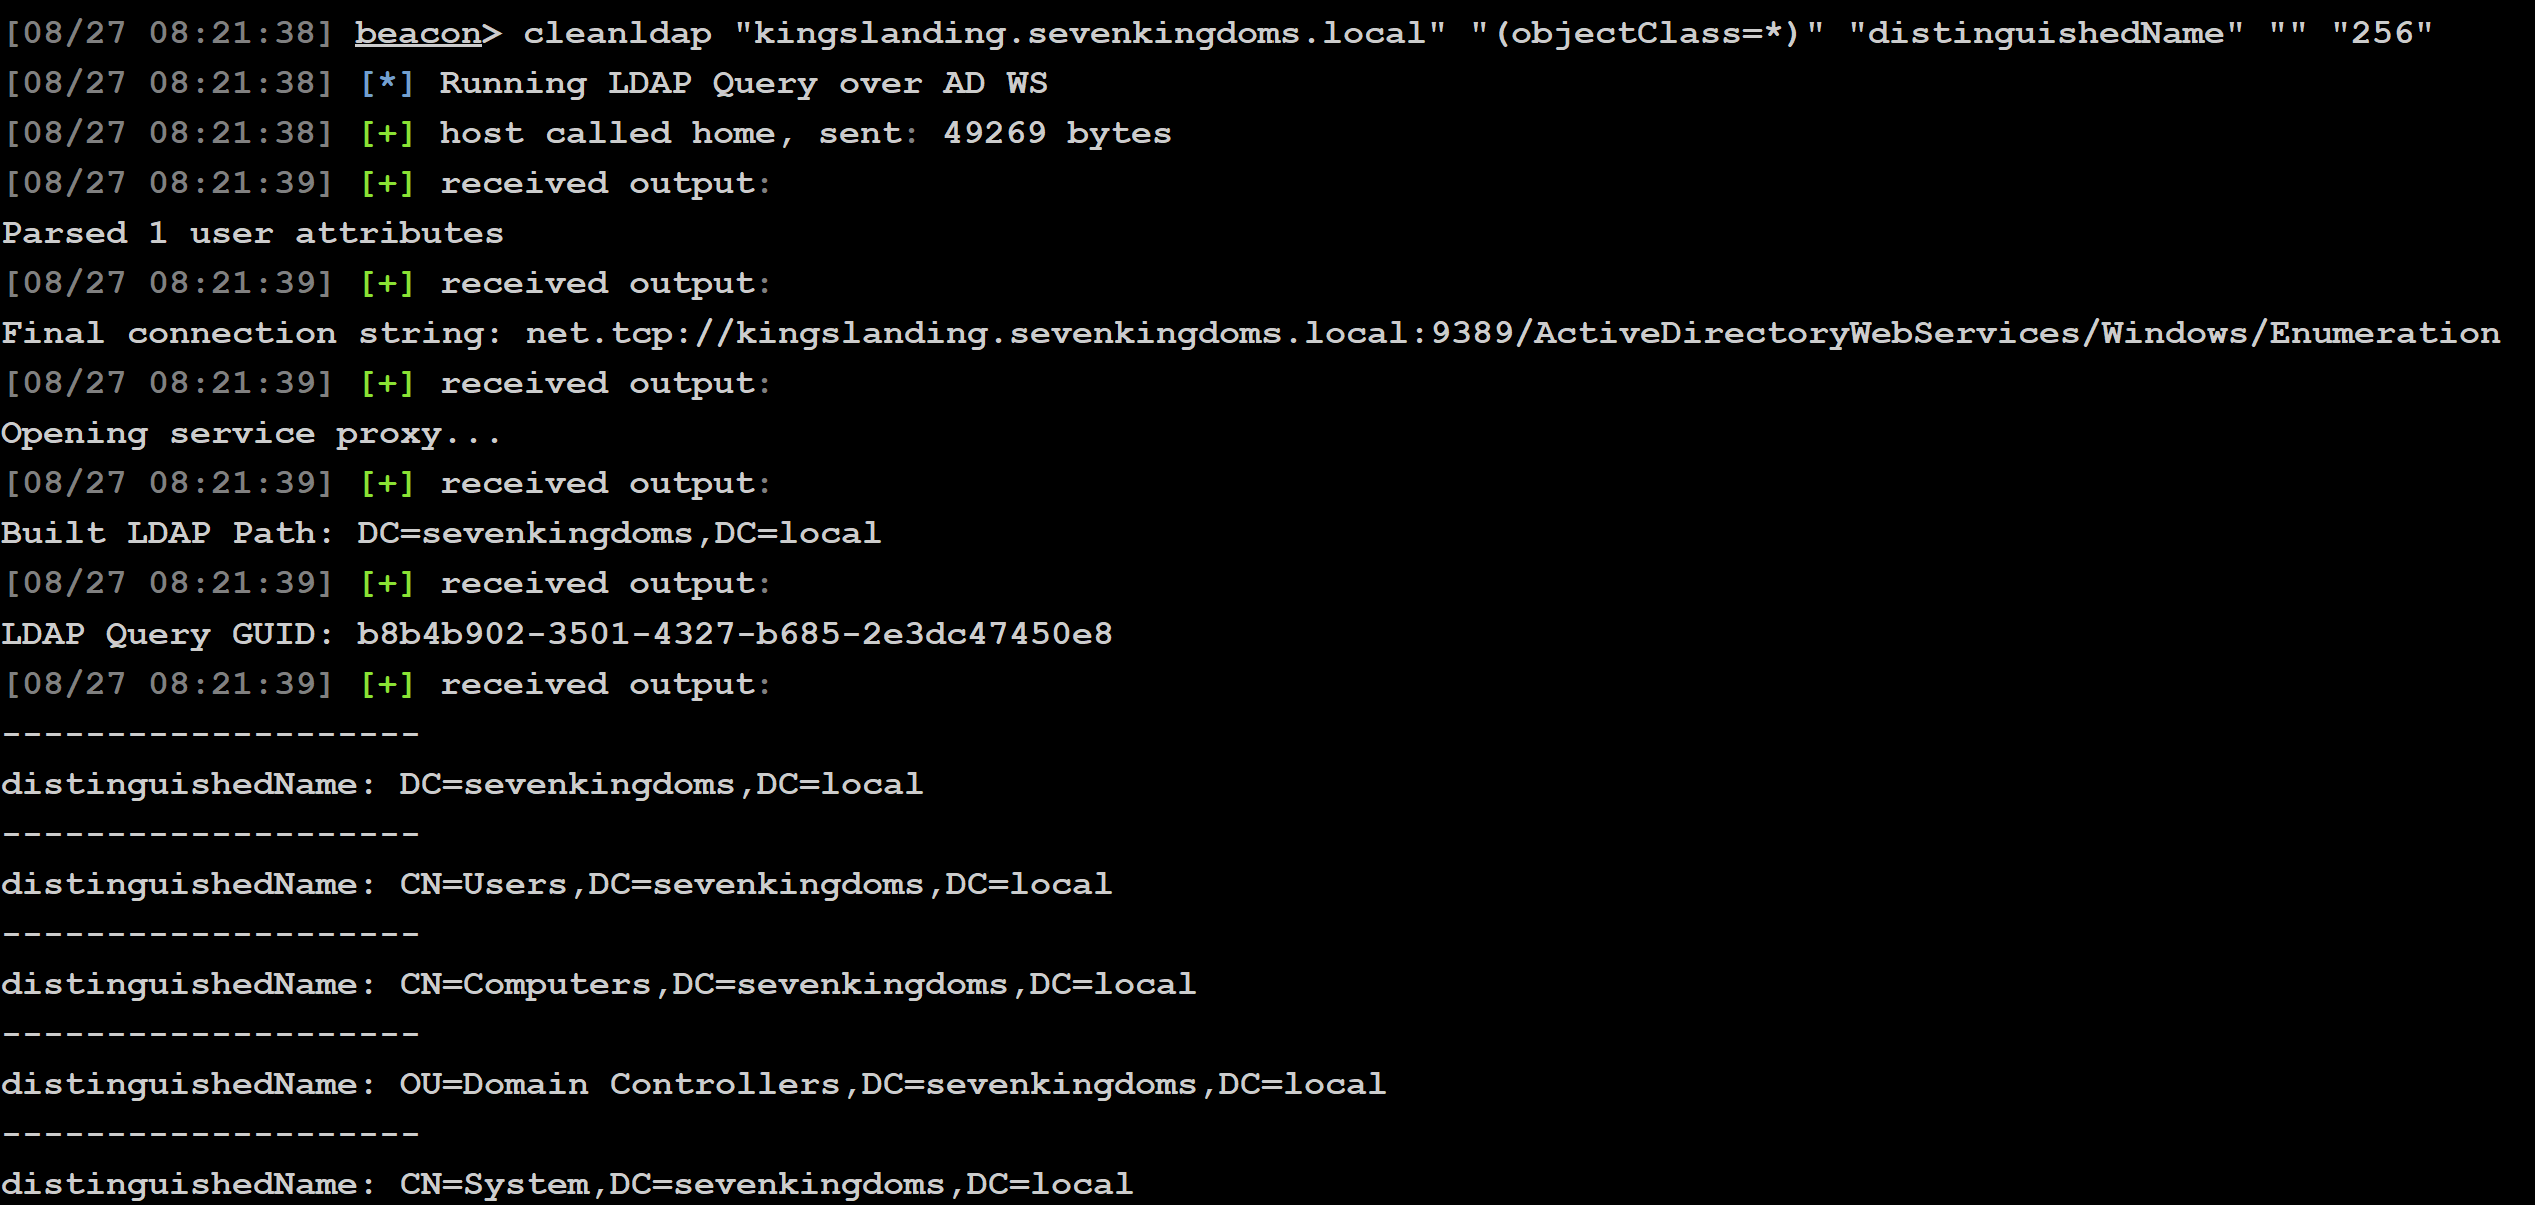 mandiant/cleanldap
用于通过AD WS进行Active Directory侦察的隐蔽LDAP查询BOF,实现属性枚举和数据收集,适用于红队行动。
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE提权漏洞的CS 反射加载插件。开箱即用、通过内存加载、混淆加载的驱动名称来ByPass Defender/EDR。
 withsecurelabs/modulestomping
模块踩踏(module stomping)技术的研究与概念验证,该技术用于将恶意代码隐藏于合法的 Windows 模块中,并附有文档与实现细节。
 w01fh4cker/cve-2024-22120-rce
Zabbix服务器审计日志中的基于时间SQL注入导致远程代码执行