
 #1

 namazso/dll-proxy-generator
为任意 DLL 生成代理 DLL

 huntandhackett/concealed_code_execution
描述在Windows上隐藏代码执行的攻击技术的工具和技术文章
 jas502n/cve-2019-19781
针对CVE-2019-19781的Python漏洞利用,针对Citrix ADC,通过模板注入在易受攻击的网关上实现远程代码执行。
 ccob/shwmae
从特权上下文中滥用 Windows Hello 以枚举保护器、解密密钥、提取 PRT/TGT 令牌、代理 WebAuthn 请求,并转储软件支持的私钥。
 saadahla/githubc2
将 Github 用作 C2 的演示,免费 API = 免费的 C2 基础设施
 twili8/homer
Donut 的规避型分支,用于生成位置无关的 shellcode,从内存中加载 PE Windows 载荷
 naksyn/processstomping
ProcessOverwriting 的一种变体,用于在可执行文件的节区执行 shellcode。
 kingsabri/godofwar
GodOfWar - 内置有效载荷的恶意Java WAR构建器
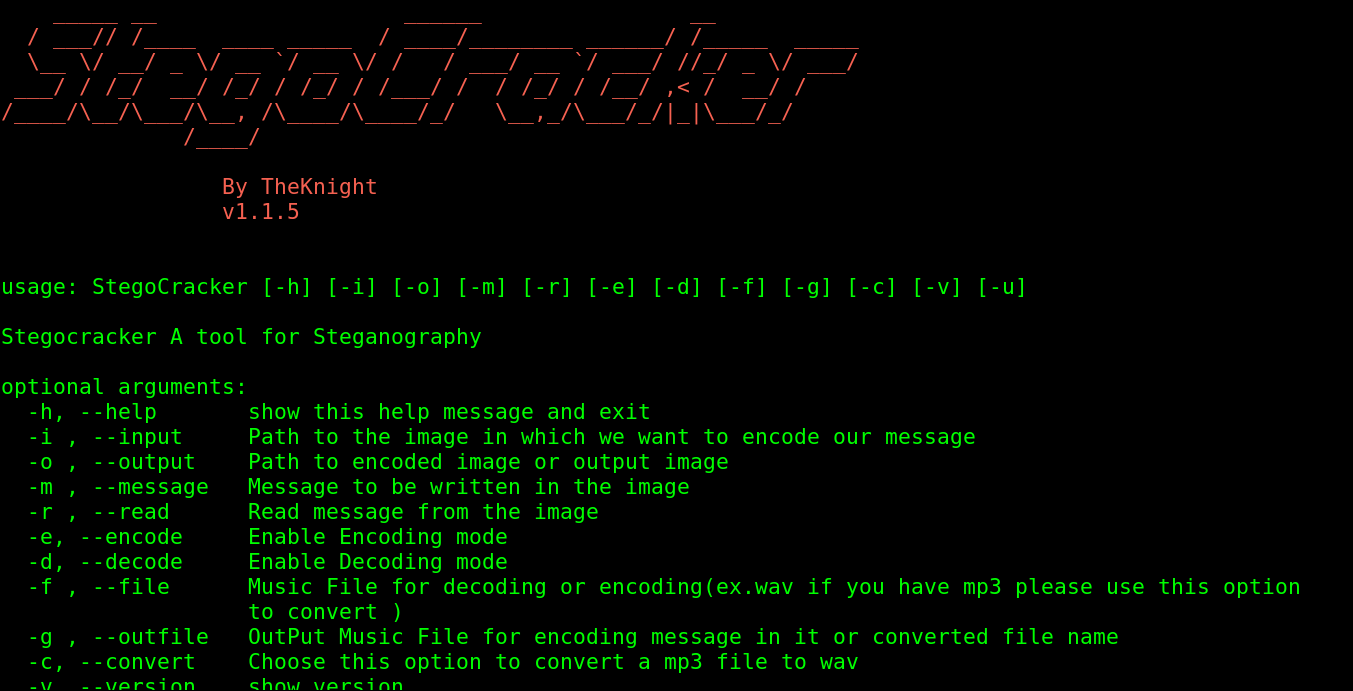 w1ldn16h7/stegocracker
Stego 是一款开源免费的隐写术工具,可让你将秘密信息隐藏在图像或音频文件中。你不会察觉到图像或音频文件有任何变化,但你的秘密信息将存在于原始图像或音频文件之中。
 nccgroup/change-lockscreen
用于以 SYSTEM 权限触发网络身份验证的攻击性工具
 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。
 sech0us3/waf-checker
自动化 WAF 评估工具,可检测防火墙厂商,使用高级规避载荷测试 19 种攻击类别,并通过 CLI、Cloudflare Worker 或 Docker 提供颜色编码的绕过分析。

 thundergunexpress/badministration
用于通过非技术漏洞利用管理应用程序(SolarWinds Orion、McAfee ePO)的进攻性工具。支持客户端枚举、凭据抓取、远程命令执行和软件包操作,适用于红队行动。
 lixmk/concierge
Concierge 工具包:物理访问控制的识别与利用
 sirpedrotavares/proxylogon-exploit
proxylogon 漏洞利用 - CVE-2021-26857









