#1

 pasquini-dario/project_mantis
Project Mantis:反击 AI 黑客;以提示注入作为抵御 LLM 驱动的网络攻击的防御手段
 1njected/cmloot
查找存储在 (System Center) Configuration Manager (SCCM/CM) SMB 共享上的有趣文件。
 jas502n/cve-2019-11580
用于 CVE-2019-11580 的 Python 漏洞利用程序,该漏洞是 Atlassian Crowd 和 Crowd Data Center 中的一个远程代码执行漏洞。通过上传恶意插件以在目标服务器上获取 shell 访问权限。
 incursi0n/bluesam
一个Cobalt Strike Beacon对象文件,利用BlueHammer漏洞获取SAM数据库副本。
 ripits-sec/couchpotato
Windows 权限提升工具,可修补 ETW 和 AMSI,并使用间接系统调用滥用 SeImpersonatePrivilege,将服务账户或管理员提升至 NT SYSTEM。
 mpgn/rails-doubletap-rce
利用路径遍历 (CVE-2019-5418) 和 Ruby 对象反序列化 (CVE-2019-5420) 在 Rails 5.2.2 上实现 RCE
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 身份验证绕过 --> 在 JetBrains TeamCity Pre-2023.11.4 中的远程代码执行
 xaitax/totalrecall
该工具提取并显示 Windows 11 中 Recall 功能的数据,提供一种便捷的方式来访问有关你电脑活动快照的信息。
 paranoidninja/boomerang
Agent-server HTTP+TCP隧道工具,用于将多个内部服务暴露到外部网络。支持多级跳板和SOCKS代理转发,适用于红队行动。
 withsecurelabs/doublepulsar-usermode-injector
一个实用工具,可利用 DOUBLEPULSAR 载荷中的用户态 shellcode,将任意 DLL 反射式加载到另一个进程中,用于测试检测技术或其他安全研究。
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater 代表 Static Kitten 组织攻击中的主要载荷和整个对抗行动的支柱。
 jingmatrix/pixel-ksu-root
帮助获取 Pixel 设备 root 权限的 CVE 研究与漏洞利用
 ccob/gssapi-abuse
用于枚举Active Directory网络中易受GSSAPI滥用攻击的潜在主机的工具。
 mr-un1k0d3r/redteamscripts
一系列攻击性红队脚本合集,涵盖进程终止、网络钓鱼中的SPF绕过、密码喷洒以及ColdFusion密码解密。
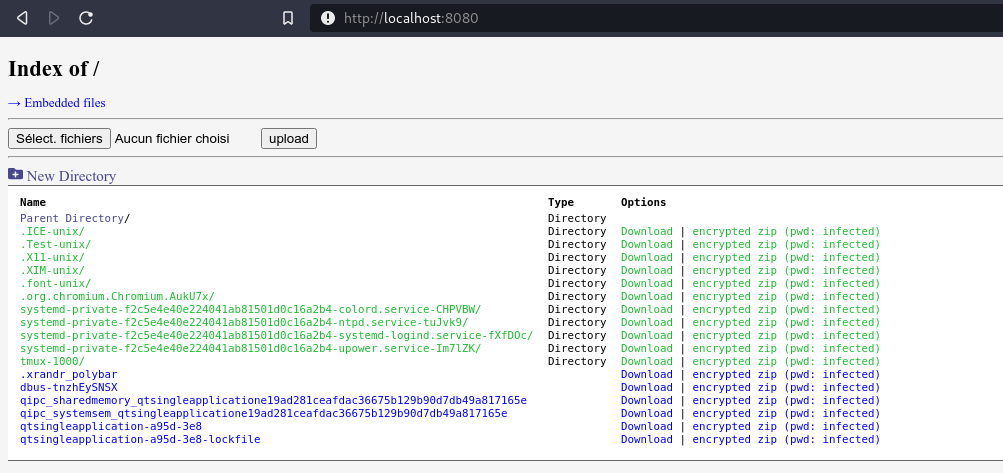 nodauf/swego
Golang 编写的瑞士军刀式 Web 服务器。保持像 Python SimpleHTTPServer 一样简单,但功能丰富。
 its-a-feature/bifrost
用于与 macOS Kerberos 的 Heimdal API 进行交互的 Objective-C 库和控制台
 iilegacyyii/shellcrypt
一款用于混淆 shellcode 的 QoL 工具。未来将支持串联编码/加密/压缩方法。