#1
 r3ggi/electroniz3r
接管 macOS Electron 应用的 TCC 权限
 noptrix/sshprank
一个快速的SSH批量扫描器、登录破解器、横幅抓取器和密码认证检查工具,使用python-masscan和shodan模块。
 smokeme/airstrike
可自定义的 Stage0 C2 框架,提供 C 和 Rust 代理模板、Flask 后端以及 React 仪表板,用于构建和运营你自己的 C2 代理。
 nuguardai/nuguard
用于验证智能体 AI 应用的开源仓库:红队测试、行为、供应链、静态分析
 leo4j/invoke-sessionhunter
检索并显示远程计算机上活动用户会话的信息。无需管理员权限。
 rad9800/wtsrm2
仅头文件的 C++17 库,用于规避检测的 Windows 开发:编译时 API 哈希、DLL 挂钩移除、硬件断点清除、VEH 移除以及 DLL 通知回调抑制,以规避 EDR 挂钩。


 logisek/evilmist
EvilMist 是一套旨在支持云渗透测试与红队行动的脚本和实用工具合集。该工具包有助于识别错误配置、评估权限提升路径,并模拟攻击技术。EvilMist 旨在简化以云为重点的红队工作流程,并提升云基础设施的整体安全态势。

 safelineman/agentic-soc-simulation
AI 驱动的 SOC 仿真平台
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 ibnaleem/rules
精心整理的 Hashcat 密码破解规则集合,附带基准测试数据,旨在帮助红队和渗透测试人员高效破解复杂密码。
 sadreck/codecepticon
.NET/PowerShell/VBA 攻击性安全混淆器
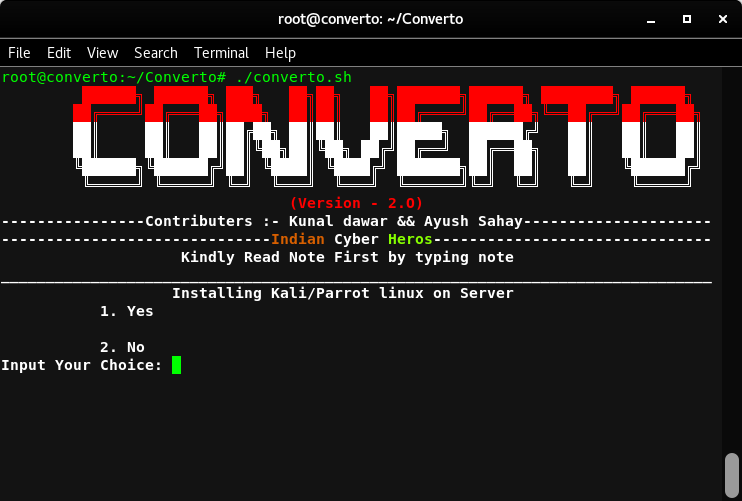 developerkunal/converto
在VPS服务器上安装Kali Linux
 s0lst1c3/dropengine
DropEngine 提供了一个可扩展的框架,用于创建 shellcode 加载器,允许操作者从一系列组件中选择并进行组合,从而在几秒钟内创建高度复杂的有效载荷。
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) 信标对象文件(BOF),用于利用 AMD 的 Ryzen Master 驱动程序(版本 17)进行内核利用。