
 #1

 shabarkin/aws-enumerator
只读的AWS服务枚举器,拥有600多个API调用,用于渗透测试中的云侦察、信息转储和结果分析。
 andrewaeva/dga
该仓库包含用于生成域名、恶意域名词典的算法。开发目的是研究将机器学习和神经网络应用于检测和分类恶意域名的可能性。
 alechilczenko/kimi
基于微服务架构构建的攻击面发现工具,利用多线程实现快速、互联网规模的资产索引。
 joasasantos/php2shell-scanner
针对 CVE-2026-109618 / CVE-2026-109619(PHP 核心 RCE)的非破坏性扫描器。通过 crt.sh + subfinder 进行子域名侦察,稳健的 banner 抓取,基于版本的检测。
 t4d/phishingkithunter
查找使用您品牌/组织文件和图片的钓鱼工具包。

 viralmaniar/remote-desktop-caching-
本工具允许用户以损坏的PNG文件形式恢复旧的RDP(mstsc)会话信息。这些PNG文件使红队成员能够提取敏感信息,如LAPS密码或屏幕上的任何敏感信息。蓝队成员可以重建PNG文件,查看攻击者在受感染主机上做了什么。对于取证团队来说,在主机遭受攻击后提取时间戳以收集证据并进行进一步分析非常有用。

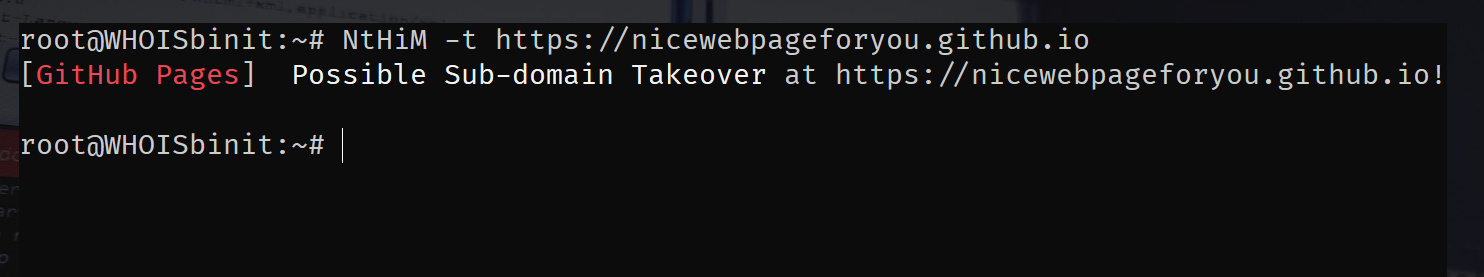 thebinitghimire/nthim
现在,主机是我的! - 超快的子域名接管检测!
 nccgroup/wmicmd
一个仅使用 WMI 的 Microsoft Windows 命令外壳包装器
 nst/spyphone
这个项目展示了一款恶意iPhone应用程序可以收集的数据类型。
 souravbaghz/radareeye
工具专门用于扫描附近的设备,并在目标设备进入范围内时在其自身系统上执行给定的命令。
 0xinfection/logmepwn
一款完全自动化、可靠、超快速的Log4J RCE漏洞(CVE-2021-44228)扫描与验证工具包。
 trouble-1/vajra
Vajra 是一款基于 UI 的工具,集成了多种针对目标 Azure 和 AWS 环境进行攻击和枚举的技术。它采用基于 Python Flask 模块构建的直观 Web 用户界面,以提供更好的用户体验。该工具的主要目标是将不同的攻击技术集中在一个 Web UI 界面下。
 mhmdiaa/second-order
爬取web应用程序,通过收集URL并匹配可配置规则来检测非200响应的二阶子域名接管漏洞。
 trustedsec/ridenum
Rid_enum 是一种用于暴力破解域控制器的空会话 RID 循环攻击。









