
 #1

 mhmdiaa/second-order
爬取web应用程序,通过收集URL并匹配可配置规则来检测非200响应的二阶子域名接管漏洞。
 stefanoj3/dirstalk
dirbuster/dirb 的现代替代品


 chrismaddalena/goreport
一个用于从Gophish收集活动数据并生成报告的Python脚本
 qubesos/qvm-create-windows-qube
在 Qubes OS 上快速、轻松且安全地创建新的 Windows qubes
 mitchmoser/sharpshares
多线程 C# .NET 程序集,用于枚举域中可访问的网络共享
 ocsaf/freevulnsearch
免费开源的NMAP NSE脚本,通过cve-search.org API查询漏洞。
 sherlocksecurity/vmware-cve-2022-22954
VMWARE CVE-2022-22954 的 POC
 dviros/excalibur
Excalibur 是一个基于“Powershell”的 Eternalblue 漏洞利用负载,用于 Bashbunny 项目。

 seajaysec/cypheroth
自动化、可扩展的工具集,可对 Bloodhound 的 Neo4j 后端运行 Cypher 查询并将结果保存为电子表格。
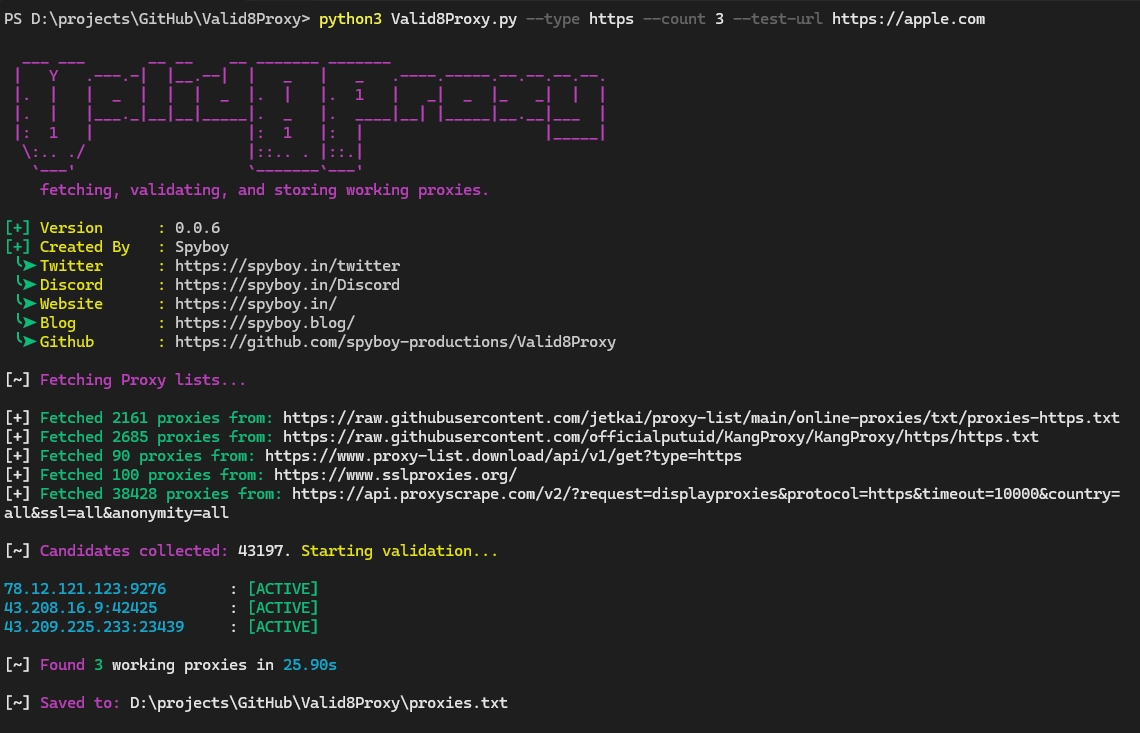 spyboy-productions/valid8proxy
该工具旨在获取、验证和存储有效的代理。
 syss-research/smbcrawler
smbcrawler 是一款直截了当的工具,它接收凭据和主机列表,然后在这些共享中“爬取”(或“蜘蛛式”遍历)。
 flangvik/obfuscatedsharpcollection
尝试对SharpCollection进行混淆处理的版本









