
 #1
用于收集目标信息和识别攻击面的工具。
Kitploit 推荐

 caster0x00/above
被动网络安全嗅探器,分析28种协议(ARP、STP、OSPF、VLAN、SCADA),在不产生流量的情况下检测网络设备中的漏洞。
 knavesec/max
BloodHound 工具套件,支持域密码审计、权限路径分析、边缘操作和自定义 Cypher 查询,以最大化 Active Directory 攻击面映射。
 ga0/netgraph
一个跨平台的 HTTP 嗅探器,带有 Web UI
 firefart/hijagger
检查所有 NPM 和 Pypi 包的所有维护者,以通过域名重新注册发现可劫持的包
 morpheuslord/gpt_vuln-analyzer
使用 ChatGPT API、Bard API 和 Llama2,集成 Python-Nmap、DNS 侦察、PCAP 和 JWT 侦察模块,并基于 GPT3 模型根据 Nmap 扫描数据和 DNS 扫描信息生成漏洞报告。它还能进行大规模的子域名枚举。
 hisxo/reconaizer
一个 Burp Suite 扩展,将 OpenAI (GPT) 集成到 Burp 中,协助您的 Bug Bounty 侦察工作,以发现端点、参数、URL、子域名等更多信息!
 c0rv4x/project-black
渗透测试/漏洞赏金进度控制与扫描模块
 biggiesmallsag/nighthawkresponse
应急响应取证框架
 ronin-rb/ronin
Ronin 是一个用于安全研究与开发的免费开源 Ruby 工具包。Ronin 还允许通过第三方 Git 仓库快速开发和分发代码、漏洞利用、有效载荷等。
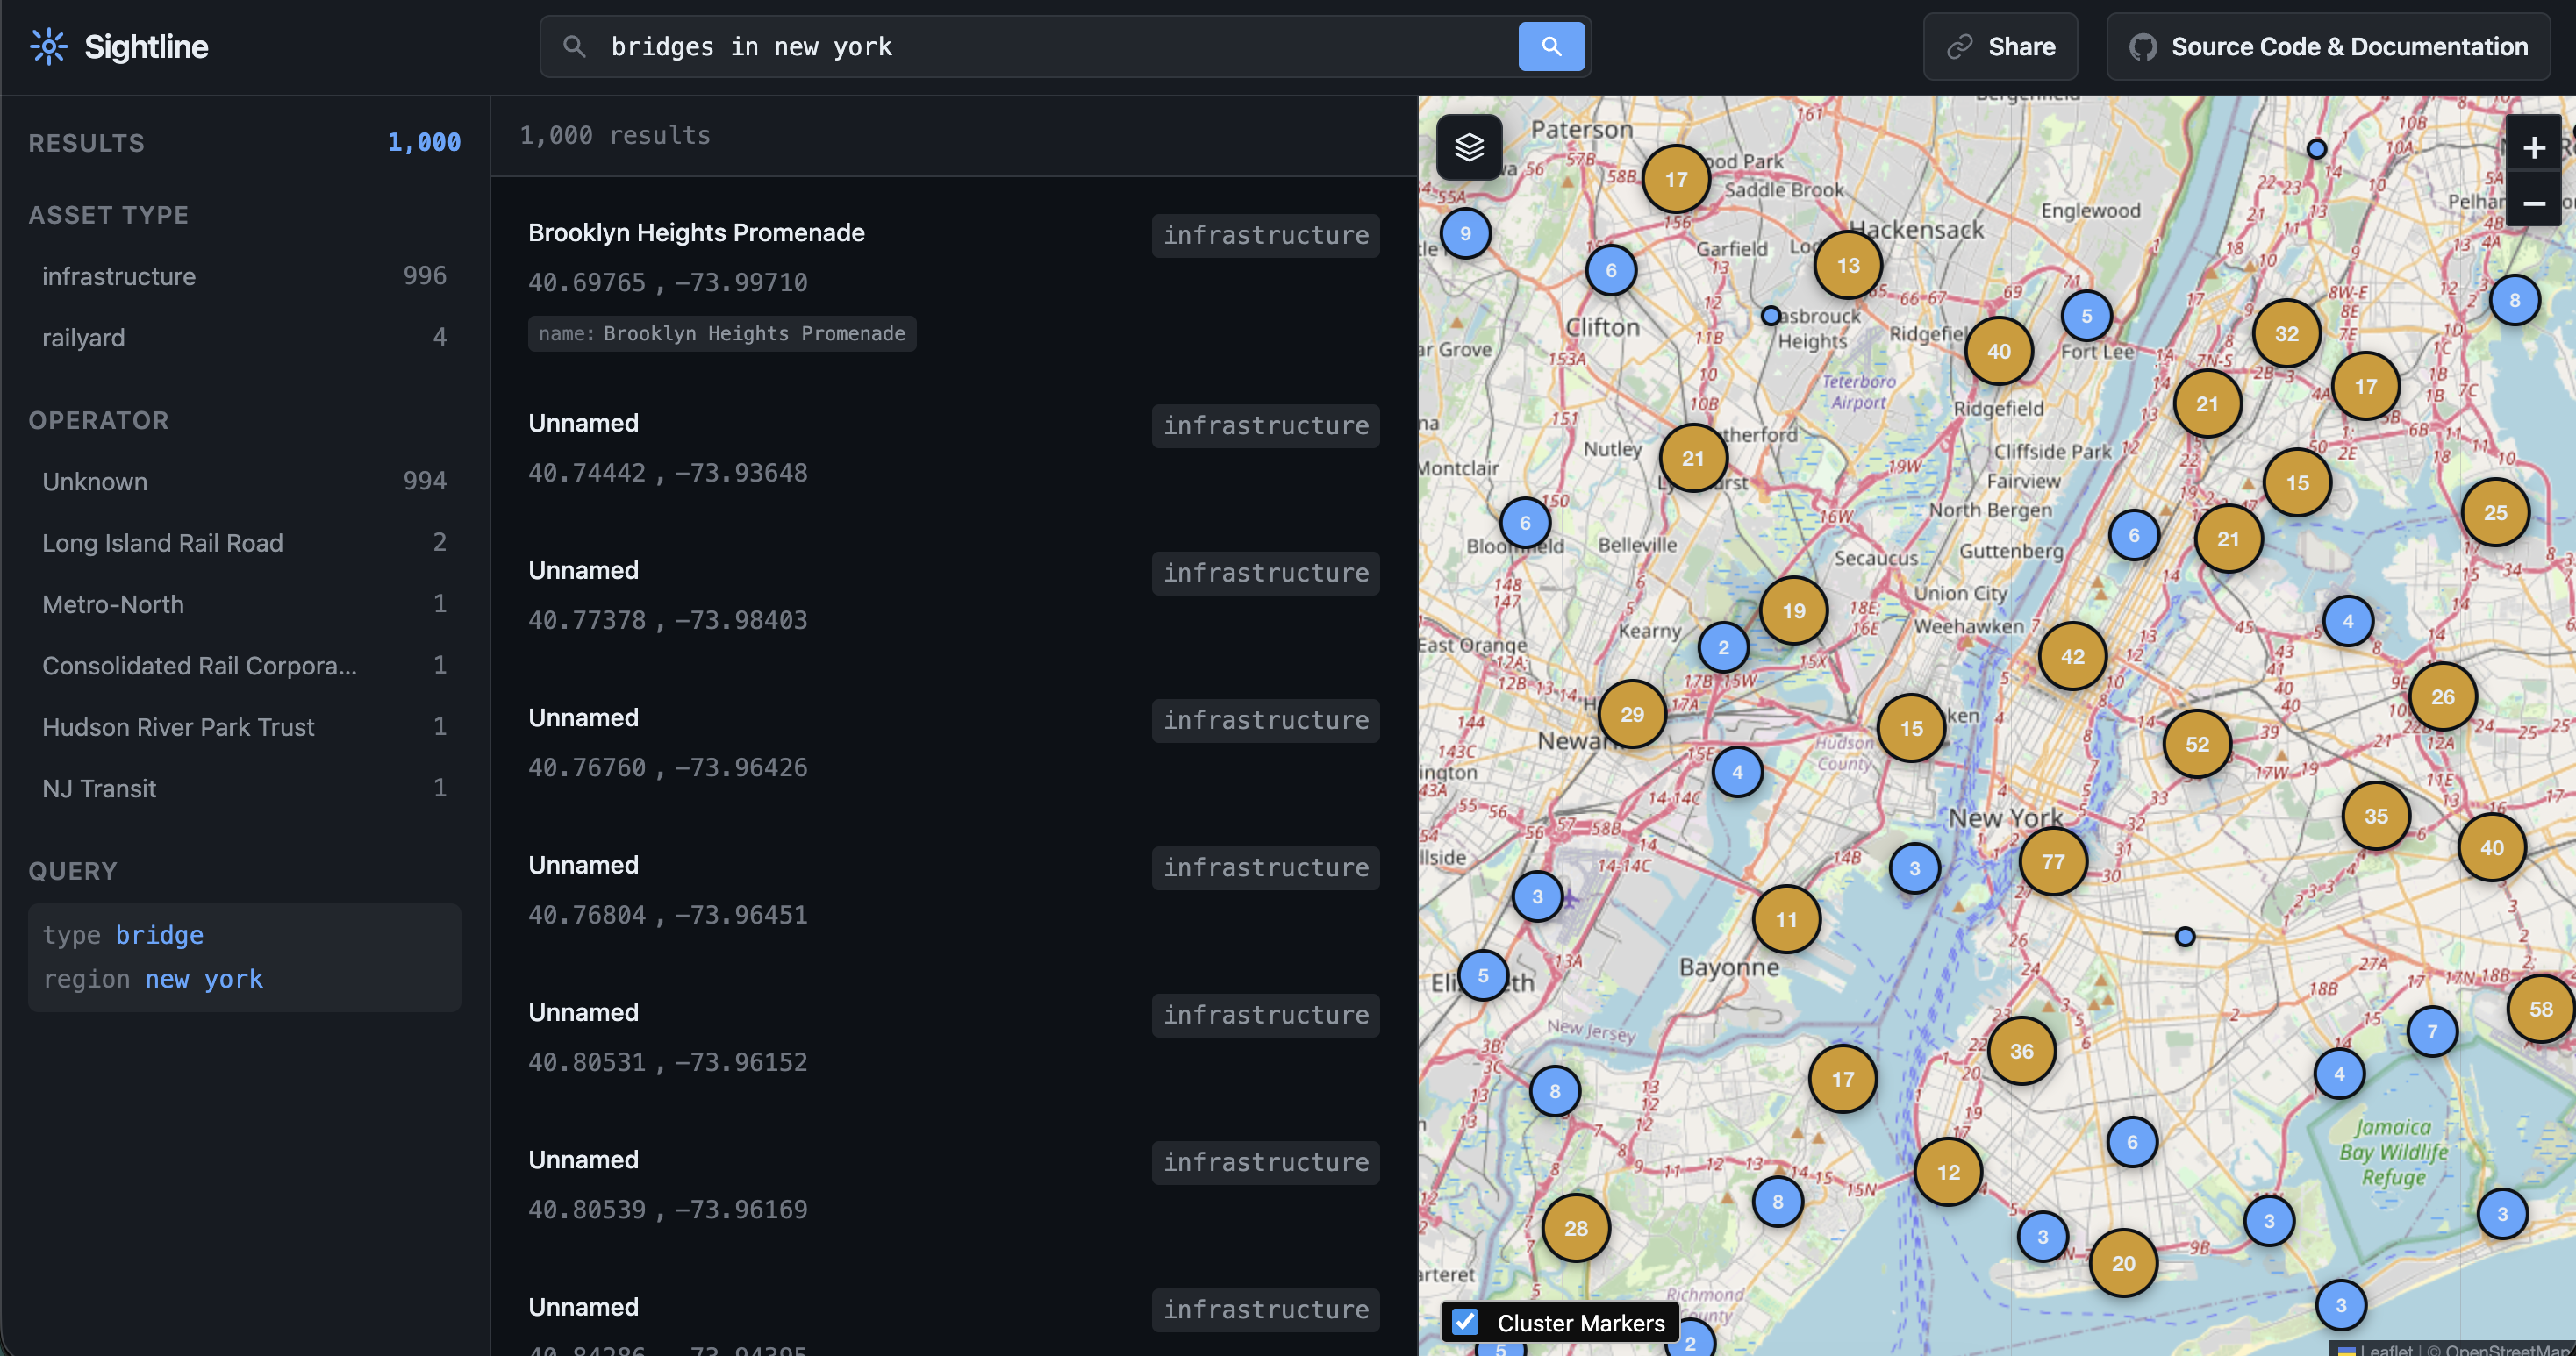 ni5arga/sightline
一个用于从OpenStreetMap数据映射现实世界基础设施的OSINT搜索引擎。
 bywalks/darkangel
自动化的白帽漏洞扫描器,监控HackerOne和Bugcrowd的资产,执行子域名枚举、爬取、指纹识别,并使用Nuclei/Xray进行扫描,然后生成报告并发送通知。
 christophetd/censys-subdomain-finder
⚡ 使用 Censys 的证书透明度日志执行子域名枚举。


 wh0amitz/sharpadws
面向红队的通过 Active Directory Web 服务 (ADWS) 进行 Active Directory 侦察和利用。
 musana/fuzzuli
Domain-aware URL 模糊测试工具,可动态生成词表,用于发现 Web 服务器上暴露的备份和敏感文件。








