
 #1

 francescostabile/numasec
AI安全代理,在终端中运行,协调本地工具、操作手册与代理,用于授权的应用安全、渗透测试、OSINT和CTF工作流,具备持久化操作内存与证据追踪功能。
 l4rm4nd/linkedindumper
用于从LinkedIn API转储/抓取/提取公司员工的Python 3脚本。
 aaaguirrep/offensive-docker
Offensive Docker 是一个包含常用攻击工具镜像,用于快速轻松创建环境以对目标进行评估。
 r-s0n/ars0n-framework
模块化的赏金猎杀框架,自动化进行侦察、子域名枚举和漏洞扫描,侧重于教育,旨在帮助有抱负的安全工程师学习现实世界的应用安全(AppSec)概念。
 ooni/probe-cli
用于检测互联网审查和网络干扰的 Go 测量引擎与 CLI,可运行 OONI 网络测试并将结果报告至开放观测站。
 p0dalirius/apachetomcatscanner
一个用于扫描Apache Tomcat服务器漏洞的Python脚本。

 zyn3rgy/ldaprelayscan
检查针对 NTLM 认证中继的 LDAP 防护
 vonahisec/leprechaun
该工具用于绘制网络数据流,以帮助渗透测试人员识别具有潜在价值的目标。
 vatsalgupta67/all-in-one-cybersecurity-resources
网络安全资源列表以及网络安全的若干不同子领域
 tomcarver16/adsearch
一款通过 LDAP 协议查询 AD 的工具
 aas-n/spraykatz
凭证收集工具,自动化远程执行procdump并解析lsass进程。
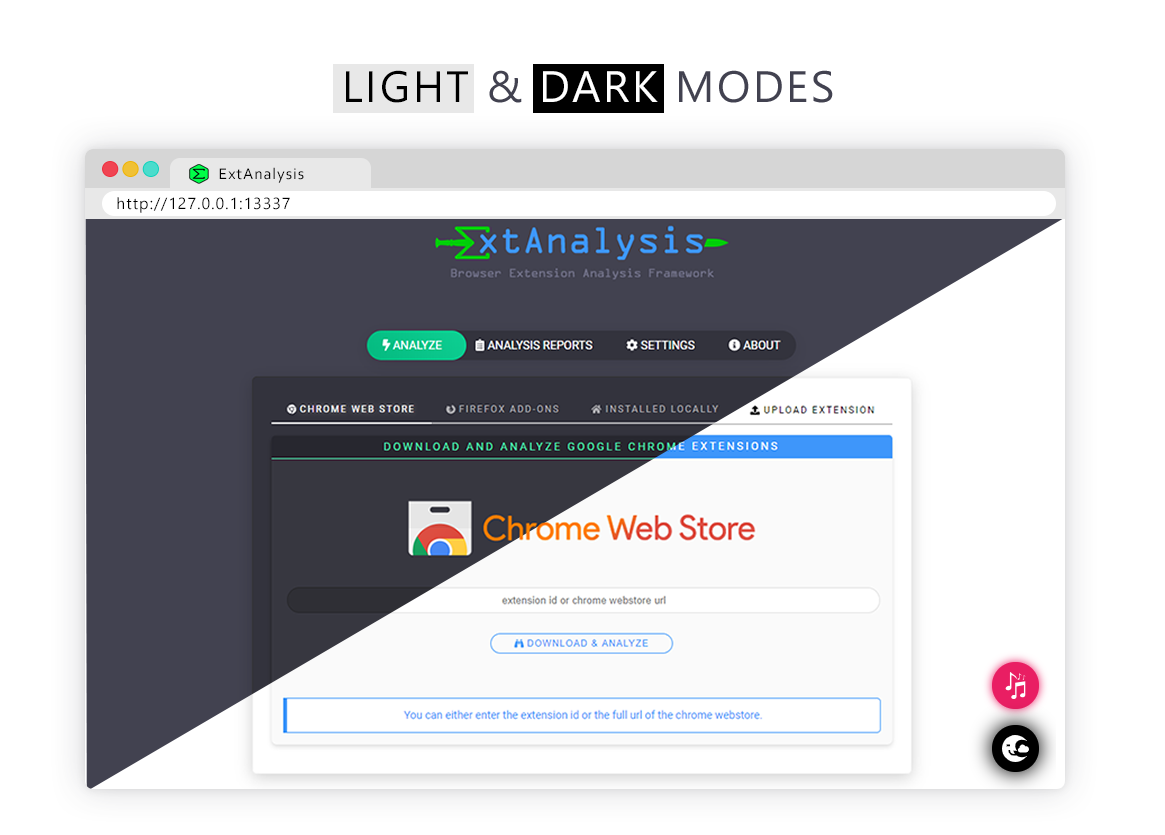 tuhinshubhra/extanalysis
浏览器扩展分析框架 - 扫描、分析 Chrome、firefox 和 Brave 扩展以发现漏洞和情报

 exploit-database/exploitdb
exploitdb // 官方 Exploit-Database 仓库
 seekbytes/ipa
用于深入分析 PDF 文件的 GUI 分析器。检测恶意载荷、理解对象关系,并提取关键信息以进行威胁分析。










