
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019 是 Netdata(版本 >= 1.44.0-60 且 < 1.45.3)中的一个高严重性本地权限提升漏洞,由 ndsudo SUID 二进制文件中对 PATH 变量的不安全使用所致,攻击者可借此以 root 身份执行任意命令。
 assalielmehdi/cve-2017-12635
CVE-2017-12635的案例研究与POC:Apache CouchDB 1.7.0 / 2.x < 2.1.1 - 远程权限提升
 ollapapito/gameoverlay
CVE-2023-2640 CVE-2023-32629
 redyopsresearchlabs/cve-2020-7283-mcafee-total-protection-mtp-16.0.r26-eop
CVE-2020-7283 的利用工具,针对 McAfee Total Protection 16.0.R26 中的权限提升漏洞,通过符号链接攻击在 Windows 上实现本地提权(EoP)。
 sv3nbeast/cve-2020-1472
CVE-2020-1472复现时使用的py文件整理打包
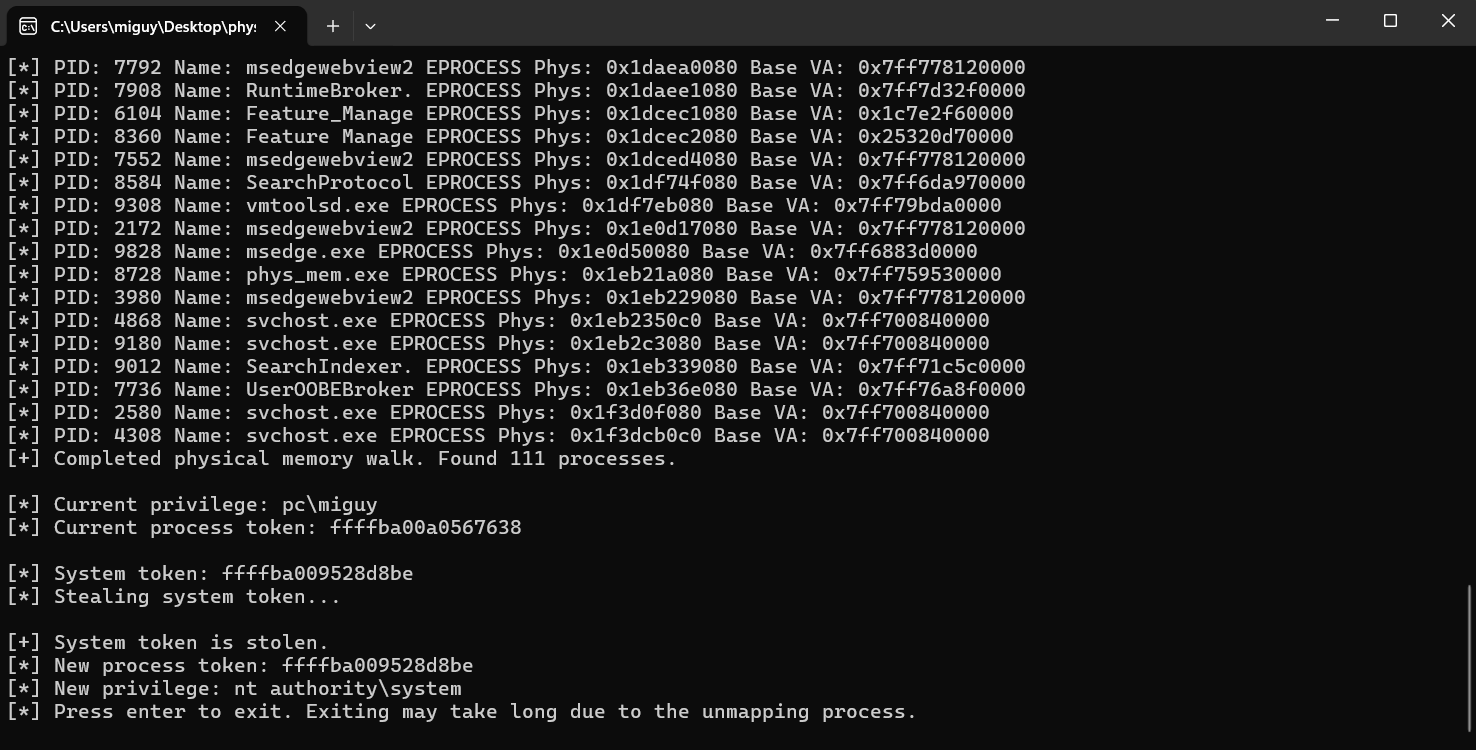 readmsr/msi_featuremanager_cve
CVE-2026-57851
 patois/winmagic_sd
技术分析与PoC漏洞利用,针对CVE-2020-11519和CVE-2020-11520
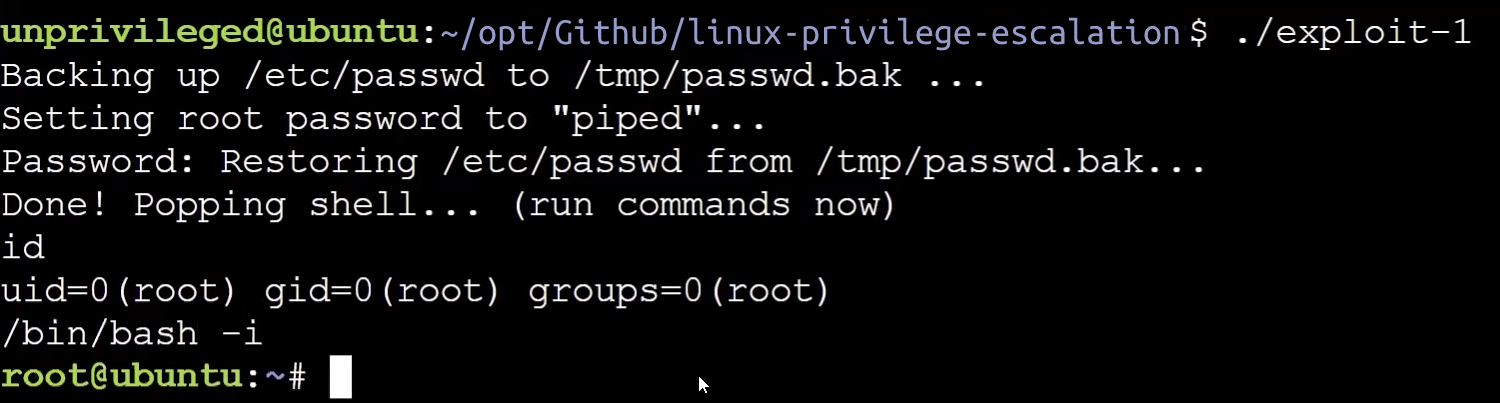 rexpository/linux-privilege-escalation
针对CVE-2022-0847“Dirty Pipe”漏洞的脚本化Linux权限提升
 qingizi7/cve-2025-21479_iqooneo8
针对 iQOO Neo8 (SM8475) 上 CVE-2025-21479 (Adreno KGSL) 的本地 root 漏洞利用 - 物理内存读写,禁用 SELinux,生成 root shell
 ochebotar/copy-fail-cve-2026-31431-detection-probe
用于 CVE-2026-31431 "Copy Fail" 和 CVE-2026-43284 "Dirty Frag" 的安全检测工具——Linux 内核 algif_aead 模块中的本地权限提升漏洞,自 2017 年以来影响所有主要发行版。
 acceleratortroll/acceleratortroll
滥用 CVE-2023-28206 来制作一些有用的东西
 its-arun/cve-2020-35682
CVE-2020-35682的概念验证漏洞利用程序:ManageEngine ServiceDesk Plus中的SAML身份验证绕过,可实现权限提升至管理员并远程执行代码。
 wh04m1001/vsscopy
CVE-2021-36934 的小而粗糙的 PoC
 shibaaa204/pack2theroot
CVE-2026-41651 的概念验证漏洞利用程序,针对 Pack2 软件中的 Linux 本地权限提升漏洞,演示了 root 访问权限和系统入侵。
 cenobyte-vincit/encrypted-linux-kernel-modules
加密的Linux内核模块
 yuvatia/page-table-exploitation
一个演示如何使用页表在 ring-0 中运行任意代码并导致权限提升的示例。以 CVE-2016-7255 为例。
 bytev0rtex/cve-2026-65330
针对 iOS 26.6 上 tmpfs setxattr 处理器中已修复的 PAC 多样化器绕过漏洞的概念验证,演示了从用户空间触达易受攻击的签名路径的可能性。
 diabl0w/cve-2022-22057_sm-f926u
高通kgsl驱动程序漏洞(CVE-2022-22057)针对三星Galaxy设备,实现任意内核内存读写、绕过SELinux,并通过竞态条件获取临时root权限。








