#1
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester;基于操作系统发行版本号
 s3cur3th1ssh1t/winpwn
内部Windows渗透测试/AD安全自动化
 daem0nc0re/privfu
用于令牌权限调查的内核模式 WinDbg 扩展和 PoC。
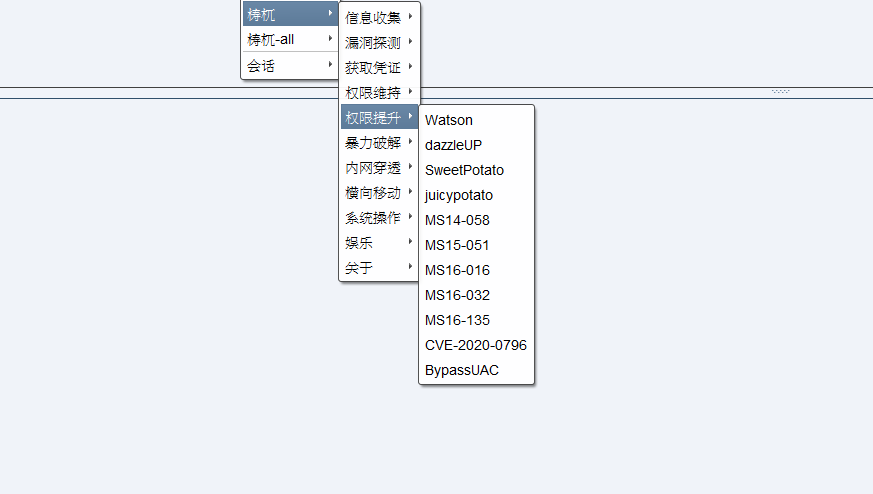 pandasec888/taowu-cobalt_strike
基于Cobalt Strike构建的红队自动化框架,集成了漏洞利用模块、后渗透工具和横向移动能力,用于协调的对抗模拟。
 specterops/sharphound
收集 Active Directory 对象元数据、组成员关系、会话、ACL 和信任关系,为 BloodHound 攻击路径映射提供数据,用于安全评估。
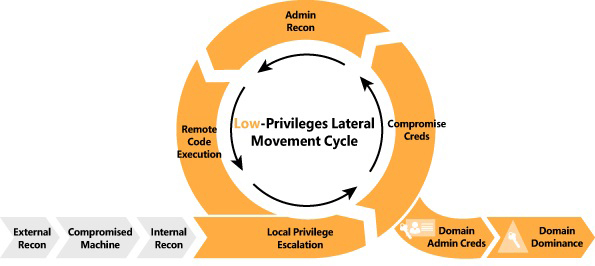 ihebski/a-red-teamer-diaries
红队/渗透测试笔记及实验,在多个与专业项目相关的基础设施上进行过测试。
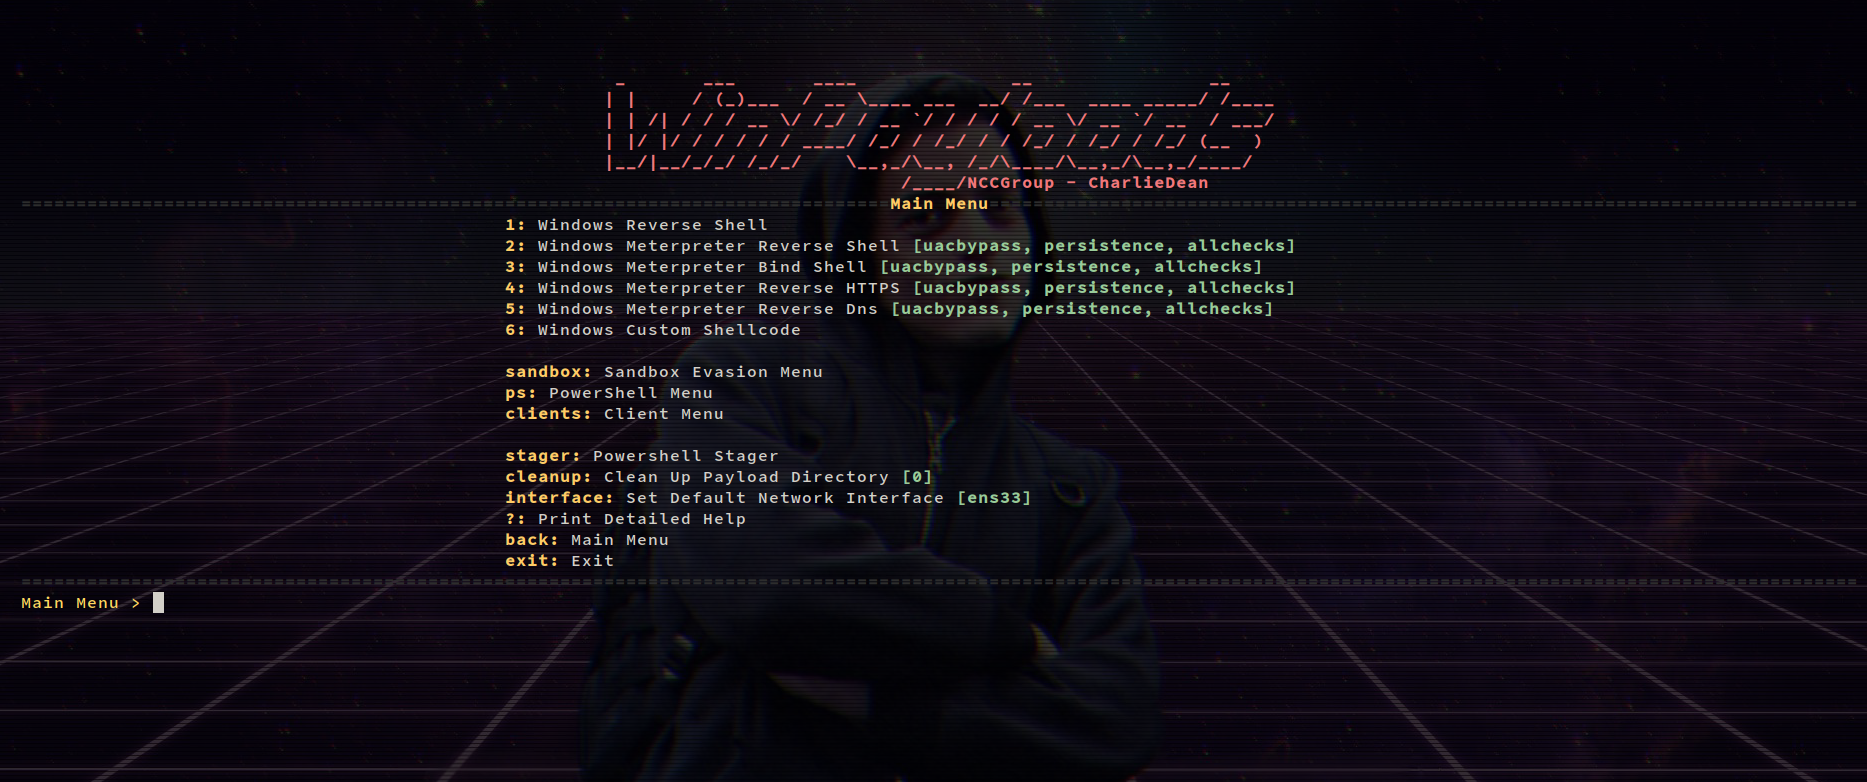 nccgroup/winpayloads
无法检测的 Windows Payload 生成
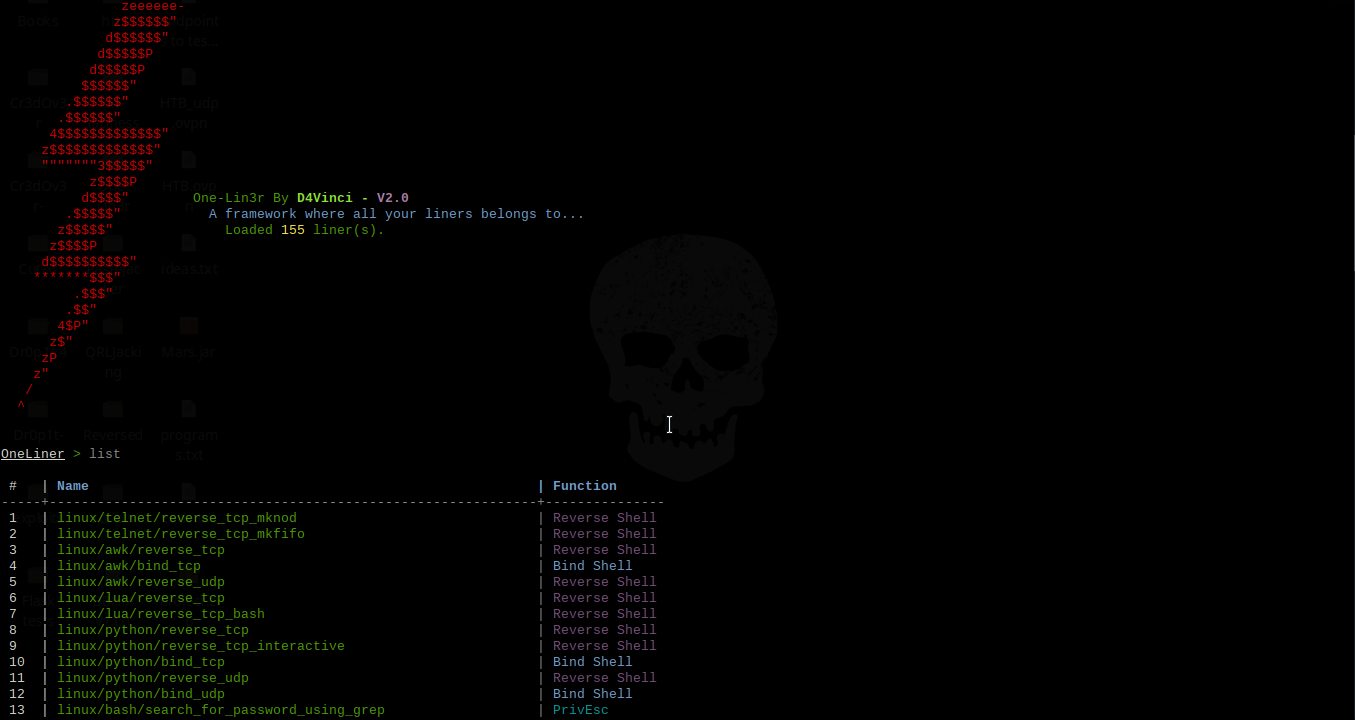 d4vinci/one-lin3r
提供用于渗透测试操作、权限提升等的单行命令。
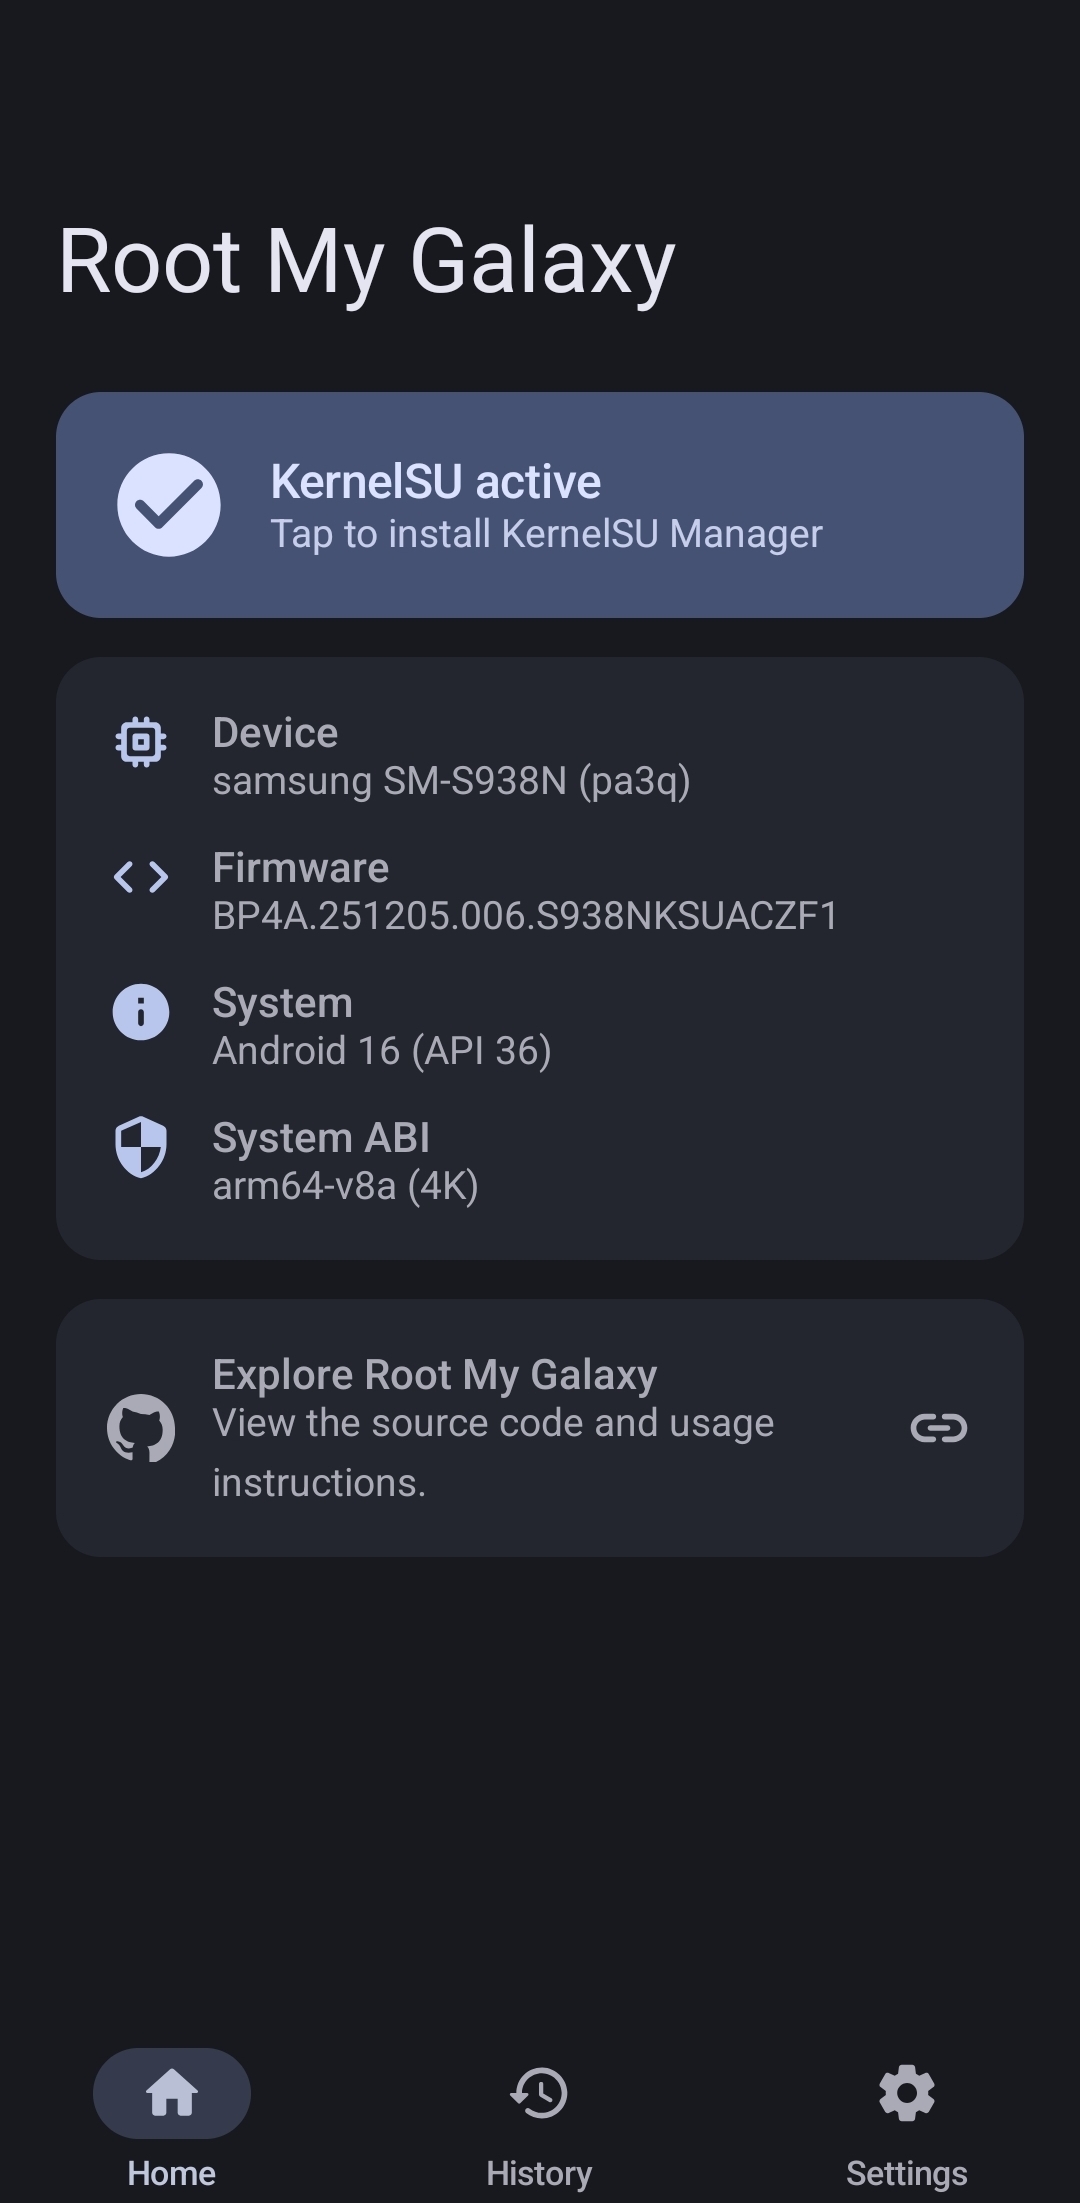 busung-dev/root-my-galaxy
适用于受支持的三星 Galaxy 固件的 KSU 安装器(CVE-2026-43499)
 sleventyeleven/linuxprivchecker
本地Linux枚举脚本,用于识别权限提升向量,包括配置错误、全局可写文件、明文密码以及适用于安全评估和CTF准备的相关漏洞利用。
 wavestone-cdt/edrsandblast
利用有漏洞的已签名驱动程序,绕过EDR内核回调、对象回调、ETW TI提供程序以及用户态钩子,以实现LSASS内存转储和凭据提取。
 inguardians/peirates
Peirates - Kubernetes渗透测试工具
 ascotbe/kernelhub
:palm_tree:Linux、macOS、Windows Kernel privilege escalation vulnerability collection, with compilation environment, demo GIF map, vulnerability…
 cn33liz/p0wnedshell
PowerShell Runspace 后利用工具包

 xairy/kernel-exploits
我为 Linux 内核编写的概念验证漏洞利用代码
 bytecode77/r77-rootkit
无文件型环3 rootkit,附带安装程序和持久化机制,可隐藏进程、文件、网络连接等。