
 #1

 ricardojoserf/adduser-samr
在Windows中使用SAMR API创建本地管理员。支持C#、Crystal、Python、Rust、Golang、Nim和Deno(Javascript)语言。
 mstxq17/cve-2020-1472
cve-2020-1472 复现利用及其exp
 killswitch-gui/hotload-driver
C++
 h3xduck/umbra
一个针对4.x和5.x内核版本的LKM rootkit,能够打开后门,生成反向连接至远程主机的shell,启动恶意软件等。
 alephsecurity/initroot
Motorola 无系留越狱:利用 CVE-2016-10277 绕过安全启动和设备锁定
 0xeb-bp/cve-2020-1054
CVE-2020-1054的Windows 7 x64本地权限提升漏洞利用的Rust实现;通过Cargo编译并执行以提升权限。
 codextf2/cobaltstrike-headless
将无头 Aggressor 客户端转变为(基本)可用的 Cobalt Strike 客户端的 Aggressorscript。
 rhinosecuritylabs/iamactionhunter
一个AWS IAM策略语句解析与查询工具。
 quentinhardy/pytmipe
用于Windows上令牌操作和模拟以实现权限提升的Python库和客户端
 kkent030315/cve-2022-42046
针对 CVE-2022-42046 的概念验证漏洞利用,演示了通过直接内核对象操作 wfshbr64.sys 驱动程序中的 EPROCESS Protection 和 SignatureLevel 标志来实现本地权限提升。
 michalbednarski/resourcepoison
CVE-2025-22441 的 Writeup 与漏洞利用:Android 上因将不受信任的 ApplicationInfo 传递给 LoadedApk,导致从已安装应用提权至 SystemUI 进程
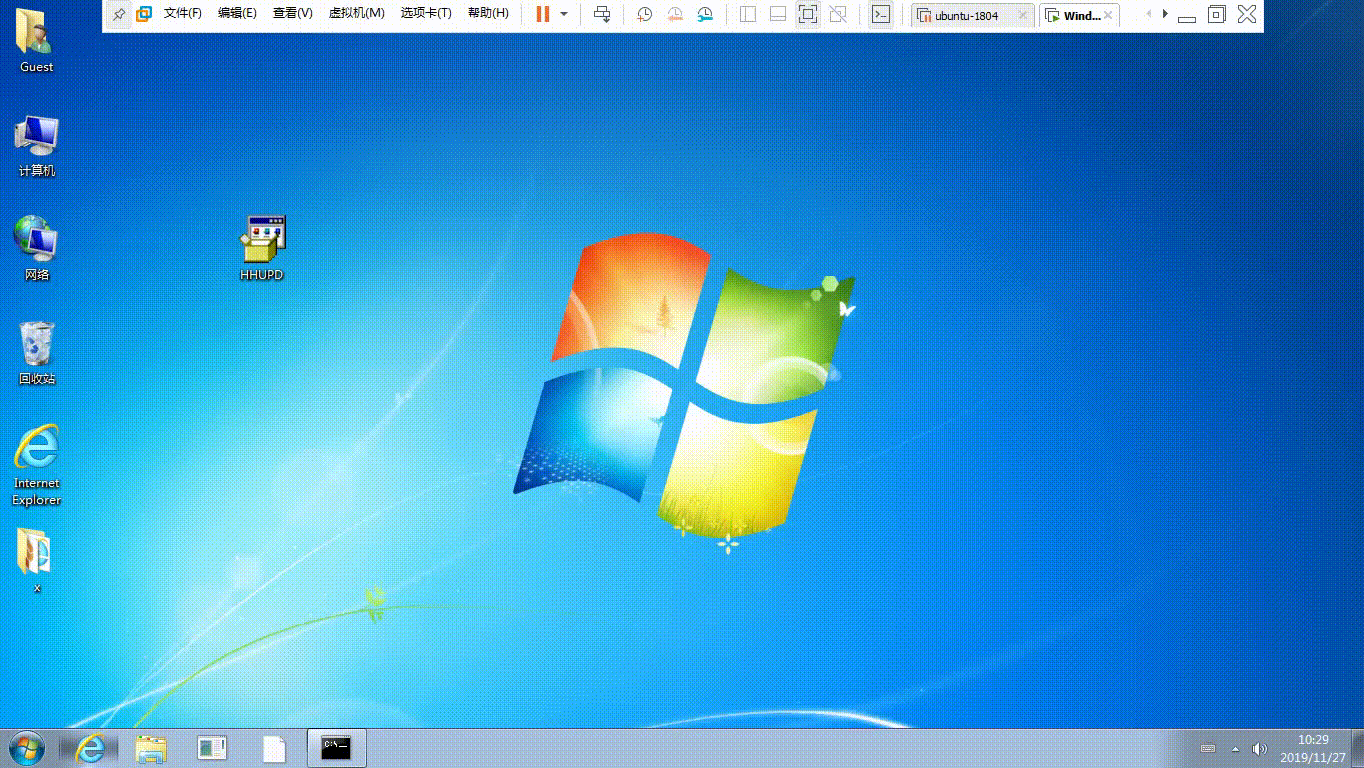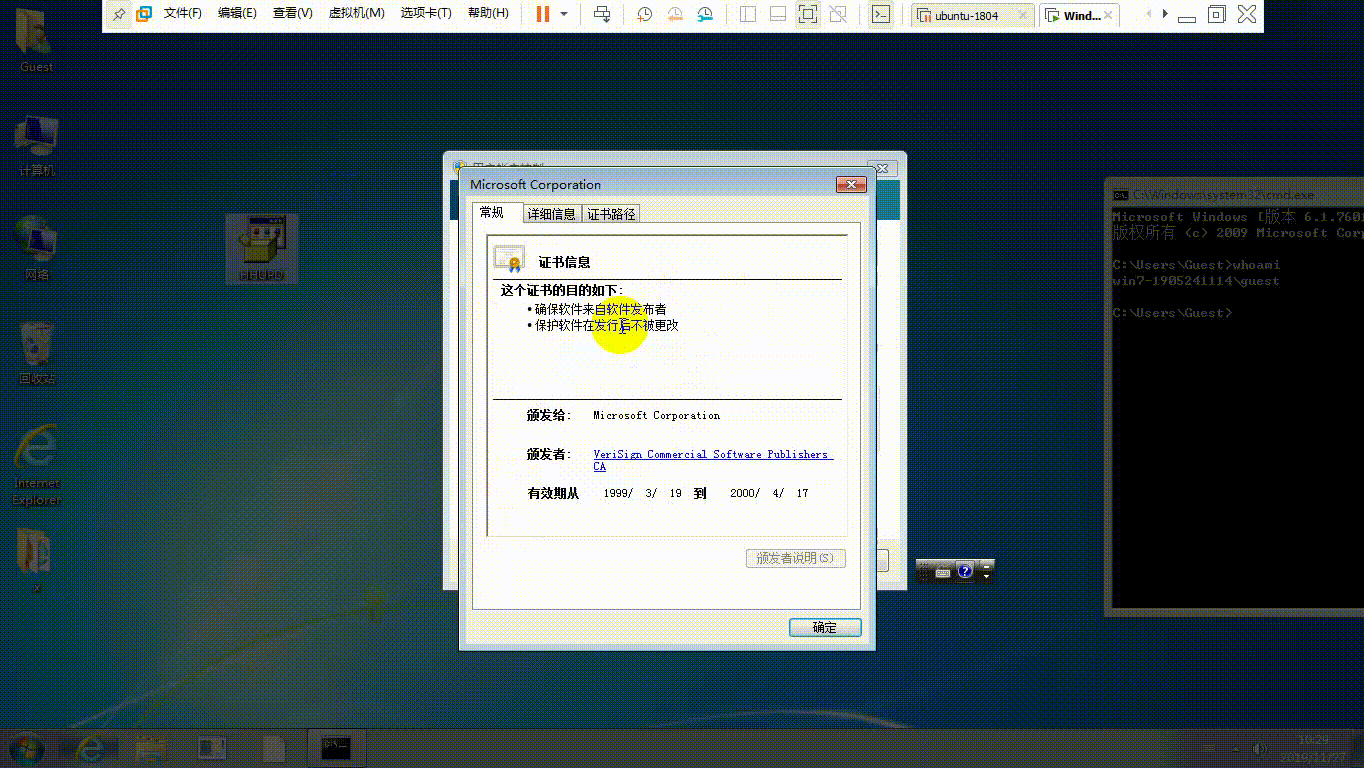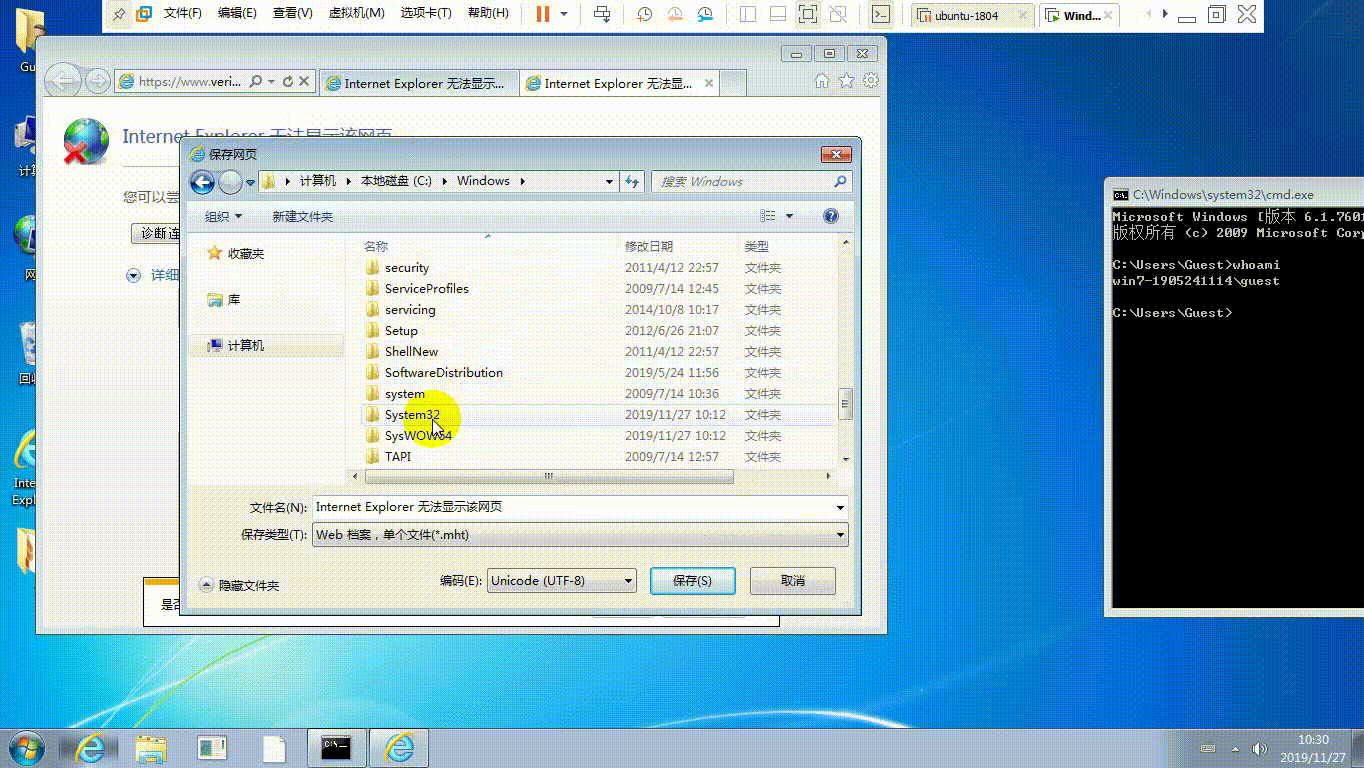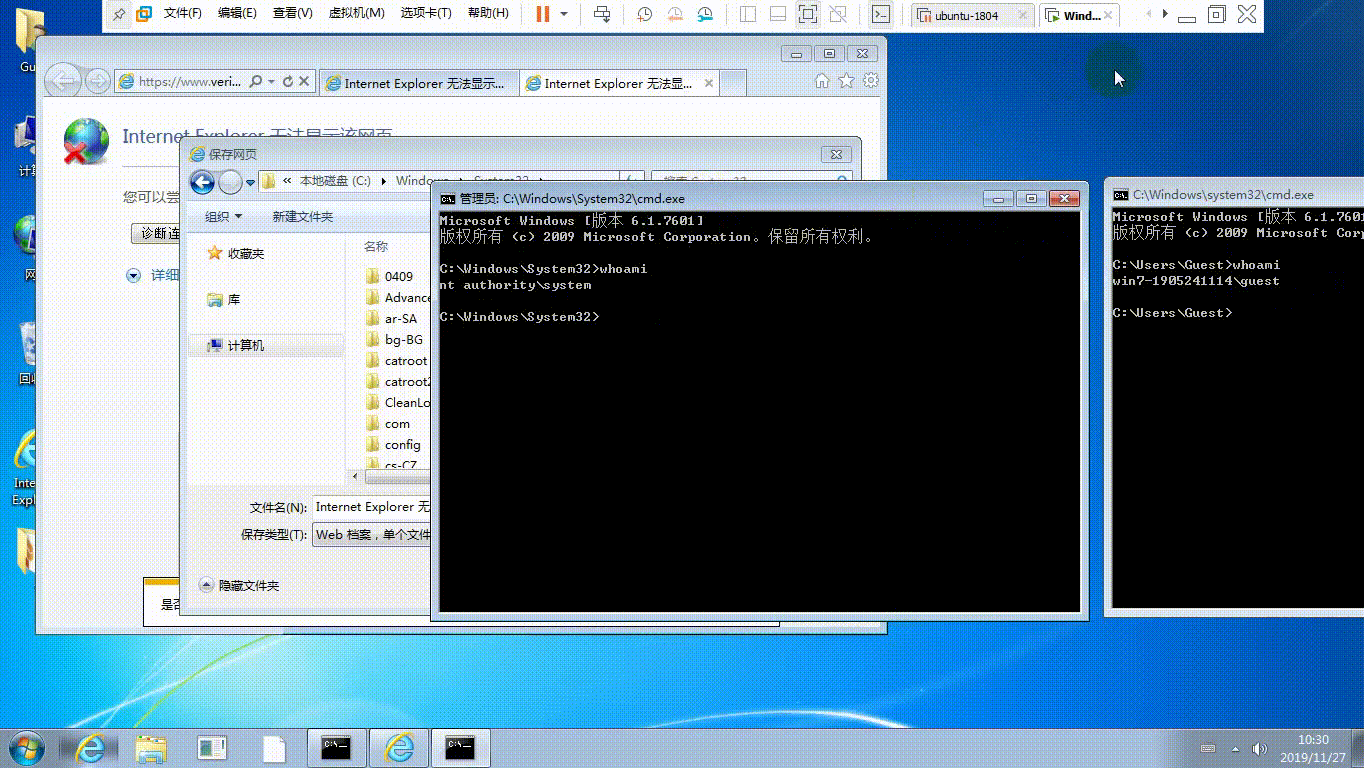 sv3nbeast/cve-2019-1388
guest→system(UAC手动提权)
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具
 ysanatomic/io_uring_lpe-cve-2024-0582
针对 CVE-2024-0582 (io_uring) 的 LPE 漏洞利用
 forrest-orr/exploits
一个我整理的个人Windows CVE漏洞利用源码集合,以及我为配合这些漏洞利用而编写的载荷集合。
 nccgroup/windowsdaclenumproject
一组用于枚举和分析 Windows DACL 的工具集合。
 ustayready/thunderstorm
一个收集与推导引擎。它映射你的环境,评估有效权限与信任关系,并将完整的攻击图写入单个 .rage.ndjson 文件。它是其他一切组件的输入。









