
 #1

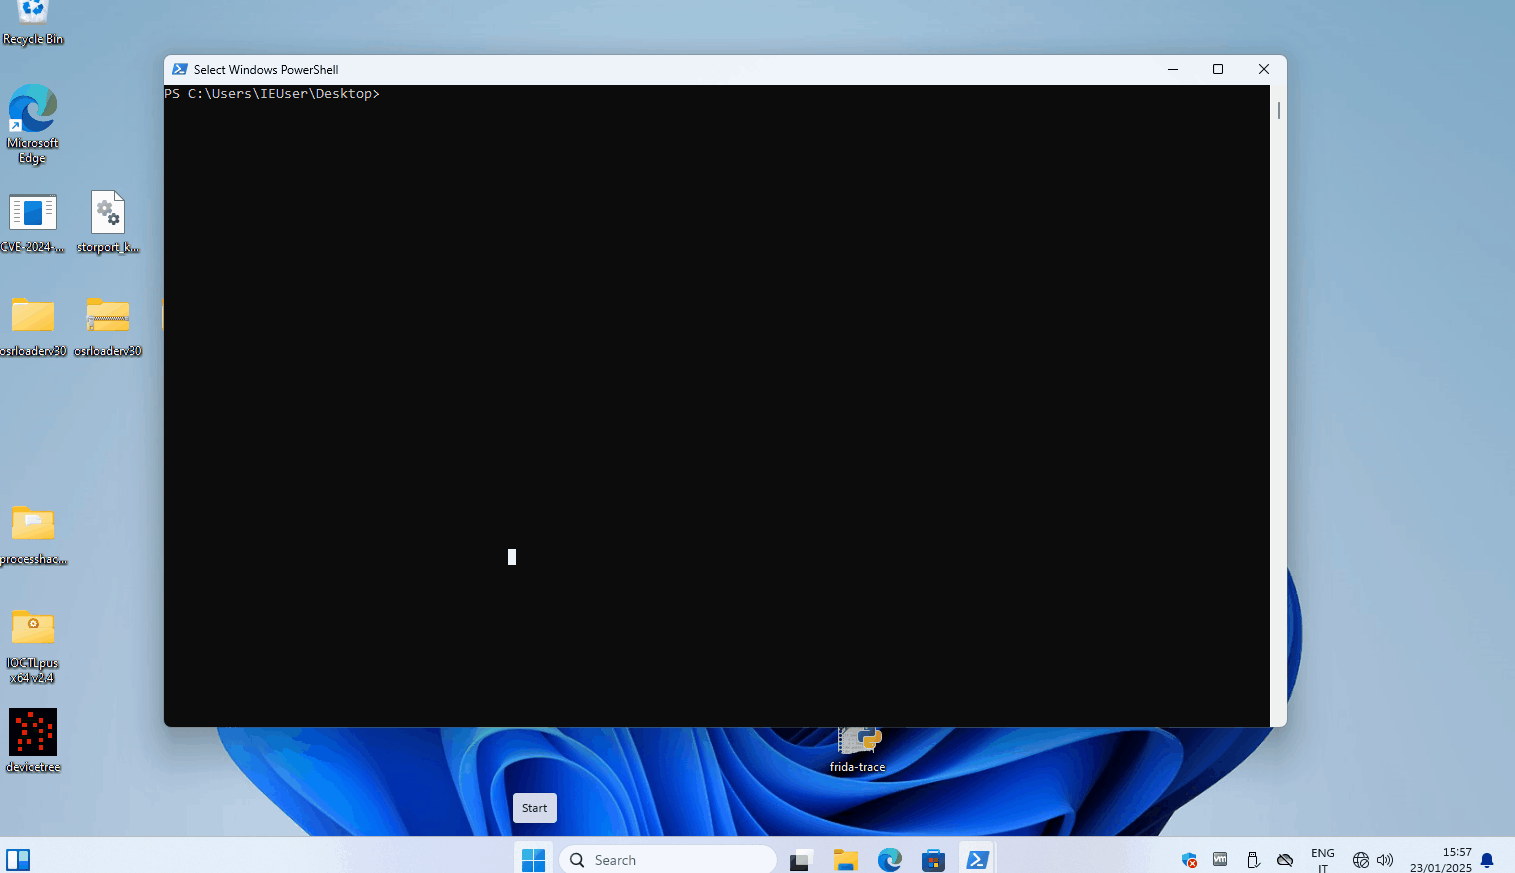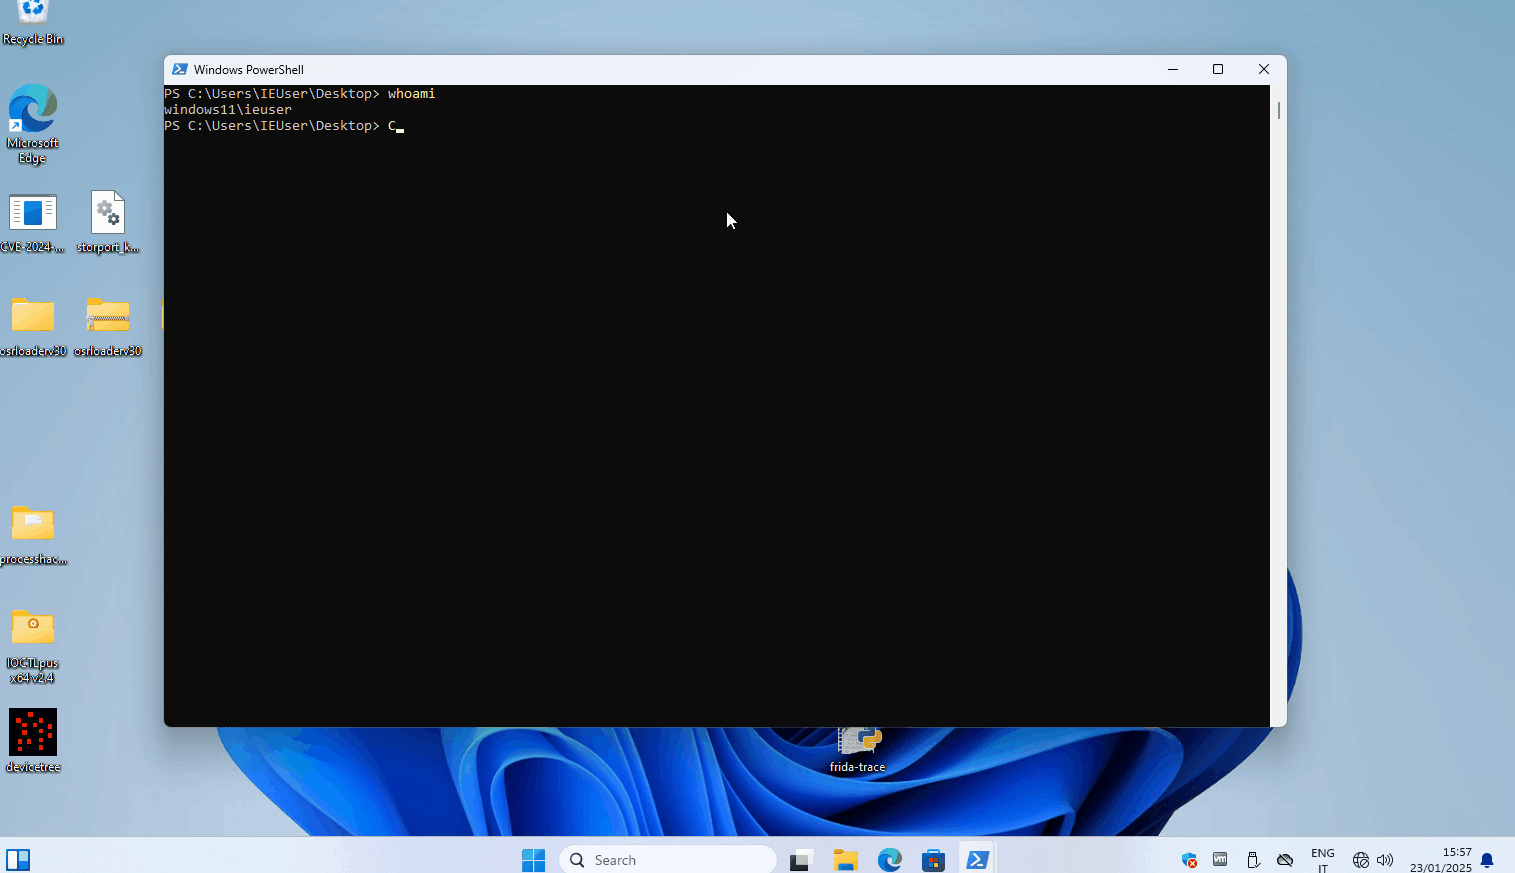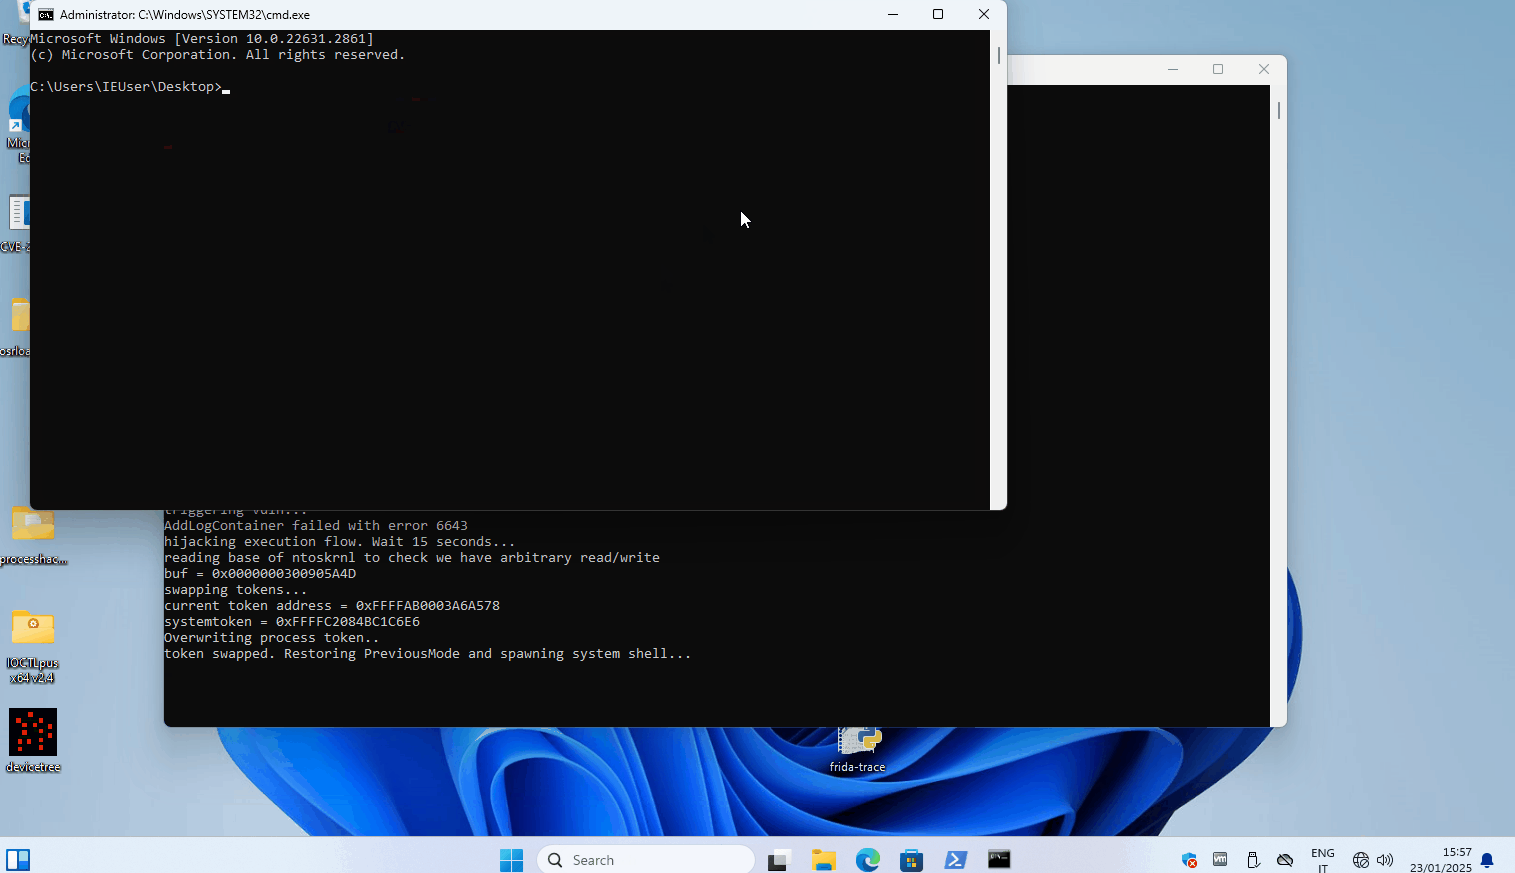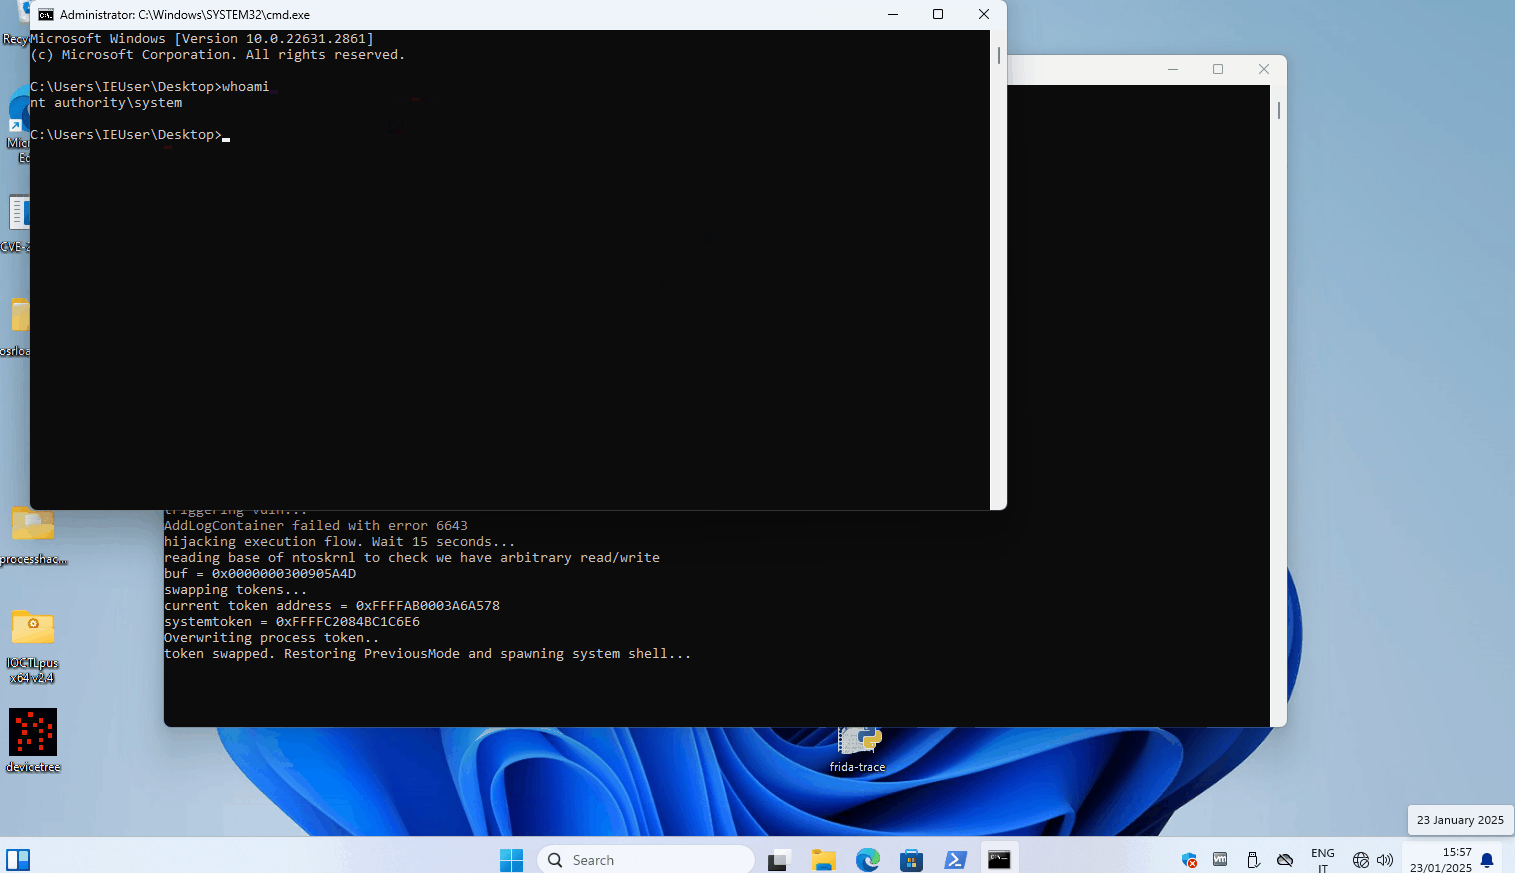 mrale98/cve-2024-49138-poc
CVE-2024-49138 的 POC 漏洞利用
 potmdehex/multicast_bytecopy
iOS 15.0 - 15.1.1 的内核读写漏洞利用
 wh04m1001/cve-2025-48799
CVE-2025-48799 的概念验证漏洞利用程序,一种通过任意文件夹删除及符号链接处理实现 Windows 更新服务权限提升的漏洞,影响多驱动器 Windows 10/11 系统。
 jas502n/cve-2018-17182
针对 CVE-2018-17182 的 Linux 内核释放后使用(UAF)权限提升漏洞利用程序,可在受影响的内核(3.16 至 4.18.8)上获取 root shell 访问权限。包含概念验证(PoC)代码和编译说明。
 orange-cyberdefense/p3-loader
P³-Shellcode Loader 是一个加载器,它实现了一种代码注入技术,该技术利用进程参数结构作为 shellcode 注入到远程进程的执行和暂存位置,而不会触发常见的检测机制。
 rogue-kdc/cve-2019-0841
CVE-2019-0841 权限提升漏洞的 PoC 代码
 wecooperate/imonitorsdk
全球最强大的系统活动监控引擎 · 一款功能强大的终端行为采集防御开发套件 ~ 旨在帮助EDR、零信任、数据安全、审计管控等终端安全软件可以快速实现产品功能, 而不用关心底层驱动的开发、维护和兼容性问题,让其可以专注于业务开发

 vlad902/hacking-team-windows-kernel-lpe
来自Hacking Team泄露的0day漏洞利用,由Eugene Ching/Qavar编写。
 amberwolfcyber/nachovpn
一个美味但恶意的 SSL-VPN 服务器 🌮
 blacksnufkin/ghostdriver
又一个利用 BYOVD 的杀毒软件杀手工具
 loosehose/silentbutdeadly
SilentButDeadly 是一款网络通信阻断器,专门设计用于通过 Windows 过滤平台(WFP)阻止 EDR/AV 软件的云连接,从而使其失效。此版本仅专注于网络隔离,不涉及进程终止。
 n4kedturtle/persistbof
一个用于自动化红队常见持久化任务的BOF
 killaboi/brokenpipe
Steam 客户端服务本地权限提升漏洞
 sailay1996/cdpsvclpe
通过 CdpSvc 服务实现 Windows 本地权限提升(可写 SYSTEM 路径 DLL 劫持)
 cyberark/zbang
Active Directory 风险评估工具,通过只读 LDAP 查询扫描特权账户威胁、影子管理员、Skeleton Key 恶意软件、SID 历史滥用、有风险的 SPN 以及 Kerberos 委派错误配置。
 ridter/cve-2019-1040
CVE-2019-1040 与 Exchange
 voidsec/exploit-development
漏洞利用开发 - 武器化漏洞利用与概念验证(PoC)








