#1

 emmmmllll/copy-fail-zig
Zig 实现的 Copy Fail Linux LPE(CVE-2026-31431),提供独立二进制文件以利用该漏洞进行安全研究和防御性检测,包括 shellcode 注入和系统漏洞检查。
 gaganhm3018-art/cve-2022-0847-dirty-pipe-
这是一个在其Linux系统中面临提权问题的仓库,以及关于"Dirty pipeline"问题的新闻。
 trex1e/copyfail-cve-2026-31431
扩展版 Linux 本地权限提升 PoC,针对 CVE-2026-31431,具备自动内核版本检测与漏洞范围检查功能,适用于授权安全测试。
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Linux 内核中 Copy Fail 漏洞(CVE-2026-31431)的详细分析,包括内存破坏机制、权限提升流程及安全影响。
 martinpham/copy-fail-cve-2026-31431-php
CVE-2026-31431(Copy Fail)的PHP概念验证漏洞利用程序,演示了在易受攻击的系统上提权至root的过程。
 malwarekid/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,针对 Linux 内核 AF_ALG 内存损坏漏洞。利用 splice 在页缓存中修补 /usr/bin/su,实现无需密码的 root 权限提升。
 xd20111/cve-2026-31431
Linux 内核 authencesn 模板中通过 AF_ALG 和 splice() 实现的本地权限提升漏洞的文档与分析,包括受影响版本、检测与缓解措施。
 themursalin/cve-2026-31431
# CVE-2026-31431 的 Python 漏洞利用程序 针对 Linux 内核 LPE(本地提权)漏洞 CVE-2026-31431 的 Python 利用程序,该漏洞通过 AF_ALG 空指针解引用导致堆越界写入和凭据覆盖。包含详细的分步讲解和缓解措施指南。
 euriconicacio/copy-fail-cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,针对 Linux 内核中 algif_aead 模块的本地权限提升漏洞,允许非特权用户通过向页缓存写入 4 字节数据来获取 root 权限。
 shotafry/copyfail-exploits-cve-2026-31431
多语言教育性漏洞利用实现,针对 CVE-2026-31431(Linux 内核通过 algif_aead 模块实现的本地权限提升),附带安全检测器及 CTF 使用指南。
 maniakh/cve-2026-31431---copy-fail-poc
此仓库包含 Linux 内核(kernel)中的 CVE-2026-31431(Copy Fail)漏洞。该漏洞利用 algif_aead 模块中的一处优化错误,允许操纵页面缓存(page cache)中的只读文件。
 d3vn0mi/cve-2025-2304-poc
针对 CVE-2025-2304 的概念验证 — Camaleon CMS 中严重(CVSS 9.4)的大规模赋值权限提升漏洞。
 exploiteoom/cve-2026-31431
CVE-2026-31431 的漏洞利用程序,通过修改用户 ID 提升权限,附带验证脚本以及针对 algif_aead 漏洞的缓解措施说明。
 ben-slates/cve-2026-31431-exploit
针对 CVE-2026-31431 的概念验证漏洞利用程序,这是一个 Linux 内核页缓存损坏漏洞,可通过 algif_aead 实现本地权限提升。包含 exploit.py 和缓解措施指南。
 seanrickerd/cve-2026-31431
针对 Linux 内核 CVE-2026-31431 的漏洞利用,通过 authencesn AEAD 操作导致页缓存损坏,针对容器和 OpenShift 环境中的权限提升。
 povzayd/cve-2026-31431
Python 漏洞利用程序,演示了在某些 Linux 内核上基于内存中 AF_ALG 的内核漏洞。
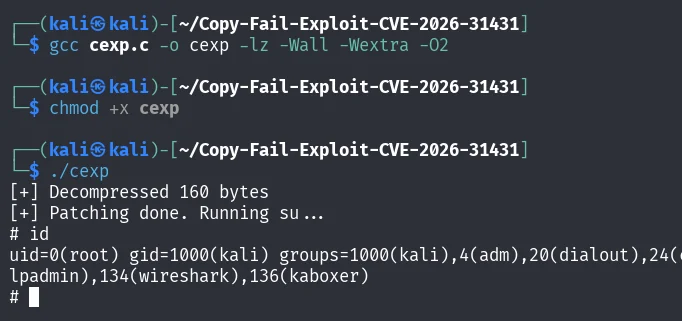 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Clean C 实现的 Copy Fail Linux 本地权限提升漏洞利用程序(CVE-2026-31431)。利用 AF_ALG 和 splice 覆盖 /usr/bin/su 的页缓存,注入 setuid shellcode 以获取 root 权限。教育用途 PoC。