
 #1
 tc4dy/cve-2026-41091-poc-exploit
CVE-2026-41091 RedSun | Microsoft Defender 本地权限提升(LPE)漏洞利用。低权限用户可通过 Cloud Files API + NTFS junction 技巧获得 NT AUTHORITY\SYSTEM 🔥。强制 Defender 以 SYSTEM…
 megamansec/ssh-snake
无文件、自我传播的 Bash 脚本,递归发现 SSH 私钥和可达主机,然后通过 SSH 遍历网络以绘制入侵路径。
 ivancabrera02/admintosystem-http.sys
Windows 管理员到 SYSTEM 权限提升 PoC,强制 SYSTEM 进程向本地 HTTP.sys 监听器进行身份验证,捕获 NTLM 令牌,并生成 SYSTEM shell。
 sadpainy/stuxnet
针对恶意软件分析与防御研究的教育性Stuxnet蠕虫重建项目。包含权限提升、Rootkit功能以及针对西门子Step 7和S7 PLC的PLC载荷注入模块。
 captmag/maldev
多个恶意软件工具的创建,包括逃避、枚举和利用。
 element2023h/cve-2026-120232-rust-poc
Rust proof-of-concept demonstrating local privilege escalation to SYSTEM via the shield.sys driver in Horizon DataSys Reboot Restore Standard…
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
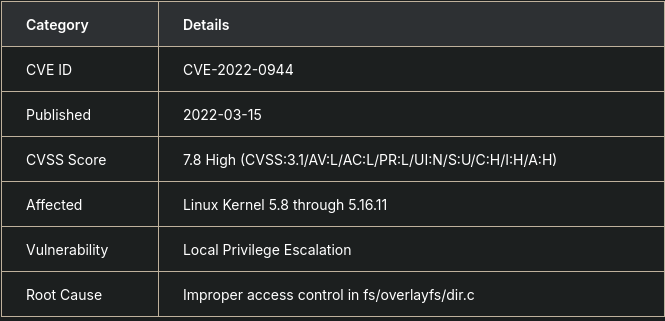 neoartemis37/overlayfs-privesc-cve-2022-0944
教育性漏洞利用,针对 CVE-2022-0944 OverlayFS 权限提升,包含反向 Shell 载荷投递与内核版本检测脚本。
 mc493/kshield
紧急零停机 Linux 内核防御与攻击面解除工具。针对 CVE-2026-98432(MPTCP RCE)、CVE-2024-1086、CVE-2026-53266 的主动热补丁及 Seccomp 沙箱。
 diversenok/tokenuniverse
一个用于处理访问令牌和Windows安全策略的高级工具。
 spiralbl0ck/ksmb-rce-
End-to-end ksmbd SMB2 WRITE over-read exploit chain: kernel heap leak for KASLR, phys_base oracle sweep, modprobe_path overwrite, and SUID root shell…
 msnightmare/signdrop
Windows 通用日志文件系统身份验证 0day 本地权限提升漏洞
 karollooool/cve-2026-83991-writeup-and-poc
概念验证,演示了 Windows 云文件访问检查绕过(CVE-2026-83991),该漏洞通过 supersede 语义将只读文件转换为云占位文件,并附有详细的技术分析和复现步骤。
 horizon3ai/vcenter_saml_login
一种从 vCenter 备份中提取 IdP 证书并以管理员身份登录的工具
 cravaterouge/bloodyad
基于LDAP的Active Directory权限提升框架,支持哈希传递、票据传递和证书认证,用于自动化安全测试。
 googlesky/cve-2026-124552
CVE-2026-124552 的 PoC 实验环境:Webmin <=2.670 在 Shorewall list.cgi 中的存储型 XSS 可链式利用实现 root RCE,另有一个未修复的路径遍历任意文件写入漏洞,包含存在漏洞和已修复的容器。









