
 #1

 0xblackash/cve-2026-60206
CVE-2026-60206
 venglin/setcred
CVE-2026-45250: FreeBSD 14.4 setcred内核缓冲区溢出 (LPE)
 fernandocassiodev/cve-2015-1328
针对CVE-2015-1328 (OverlayFS) 的逐步利用指南,用于在Ubuntu 14.04上从低权限用户提升权限至root。包括枚举、漏洞利用编译和执行。
 0xblackash/cve-2026-64600
CVE-2026-64600
 jakobfriedl/conquest
Conquest 是一个功能丰富且可塑性强的命令与控制/后渗透框架,使用 Nim 开发。
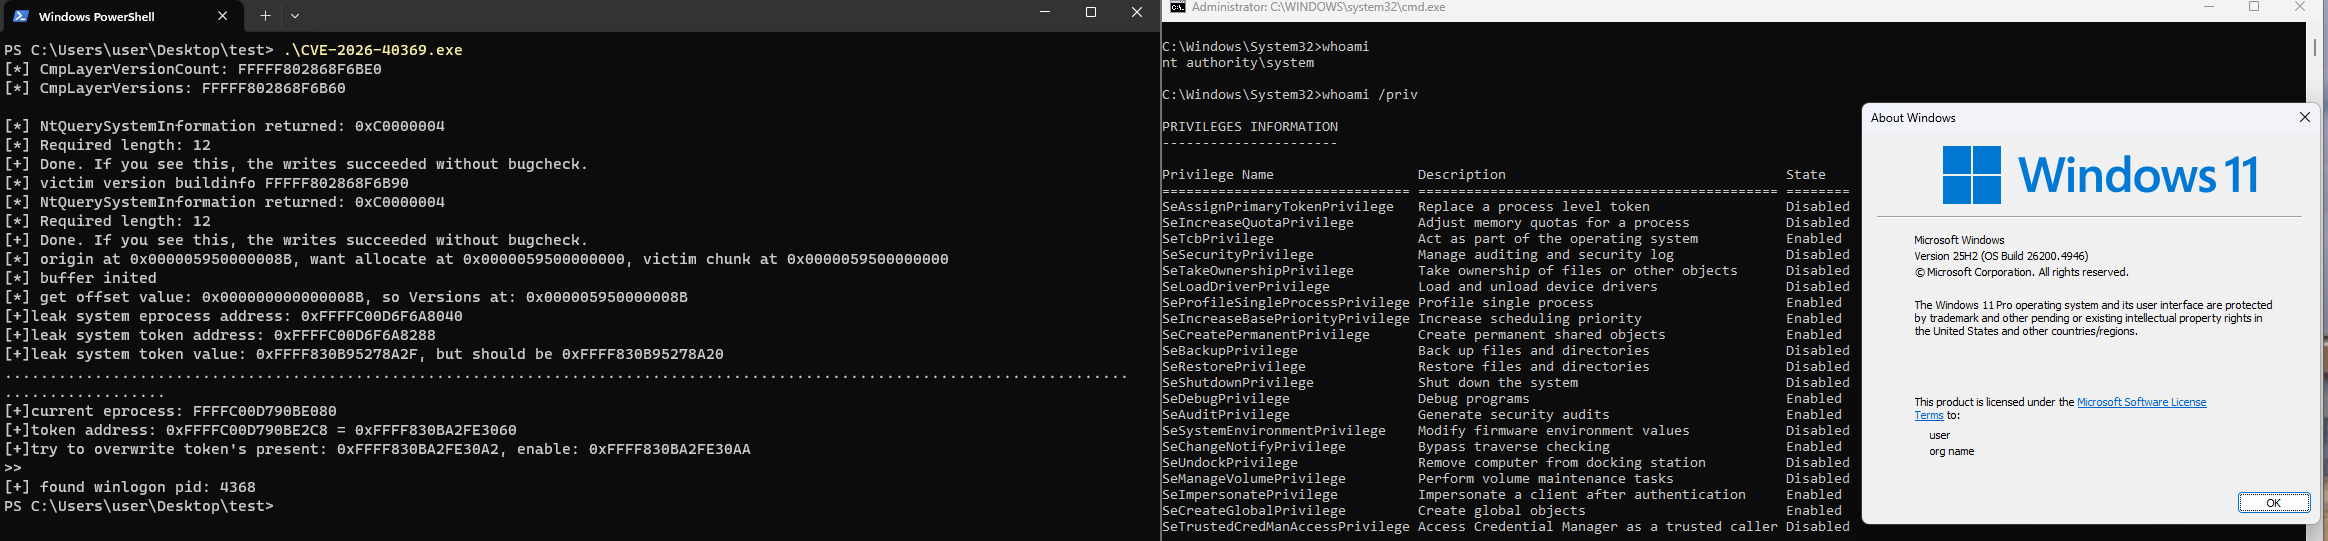 joe1sn/cve_2026_40369
CVE-2026-40369 的 Exploit PoC,针对 Windows 内核;包含 kASLR 绕过、堆整形、远程线程注入以及按构建版本的偏移量。
 kuniyal08/copy-fail-cve-2026-31431-lab
在 Kali Linux 上复现了无文件 LPE CVE‑2026‑31431(“Copy Fail”),然后构建了 auditd、Sigma 和 YARA 检测规则,以捕捉这种不留磁盘痕迹的隐秘内核漏洞利用。
 0xlane/cve-2021-3493
针对 CVE-2021-3493 的两阶段概念验证,利用 Ubuntu OverlayFS 通过用户命名空间中的文件能力操纵,将权限从非特权用户提升至 root。
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
 razureink/cve-2025-2783-chrome_sandbox_escape_reproduction
CVE复现:cve-2025-2783-chrome_sandbox_escape_reproduction
 razureink/cve-2024-49039-task_scheduler_eop_reproduction
CVE 复现:cve-2024-49039-task_scheduler_eop_reproduction
 razureink/cve-2024-0012_9474-panos_authbypass_reproduction
CVE复现:cve-2024-0012_9474-panos_authbypass_reproduction
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 和 CVE-2026-43503
 johnnygreeme/cve-2023-36003
CVE-2023-36003 的概念验证漏洞利用程序,一种 Windows Defender 安全功能绕过,可在未修补的 Windows 系统上实现权限提升和代码执行规避。
 johnnygreeme/cve-2023-21817
一个用 C++ 编写的极简本地权限提升(LPE)漏洞检查器,用于检测 CVE-2023-21817(Windows Kerberos LPE)。
 matheuzsecurity/furtex
适用于 Linux 的后渗透与规避研究工具包。
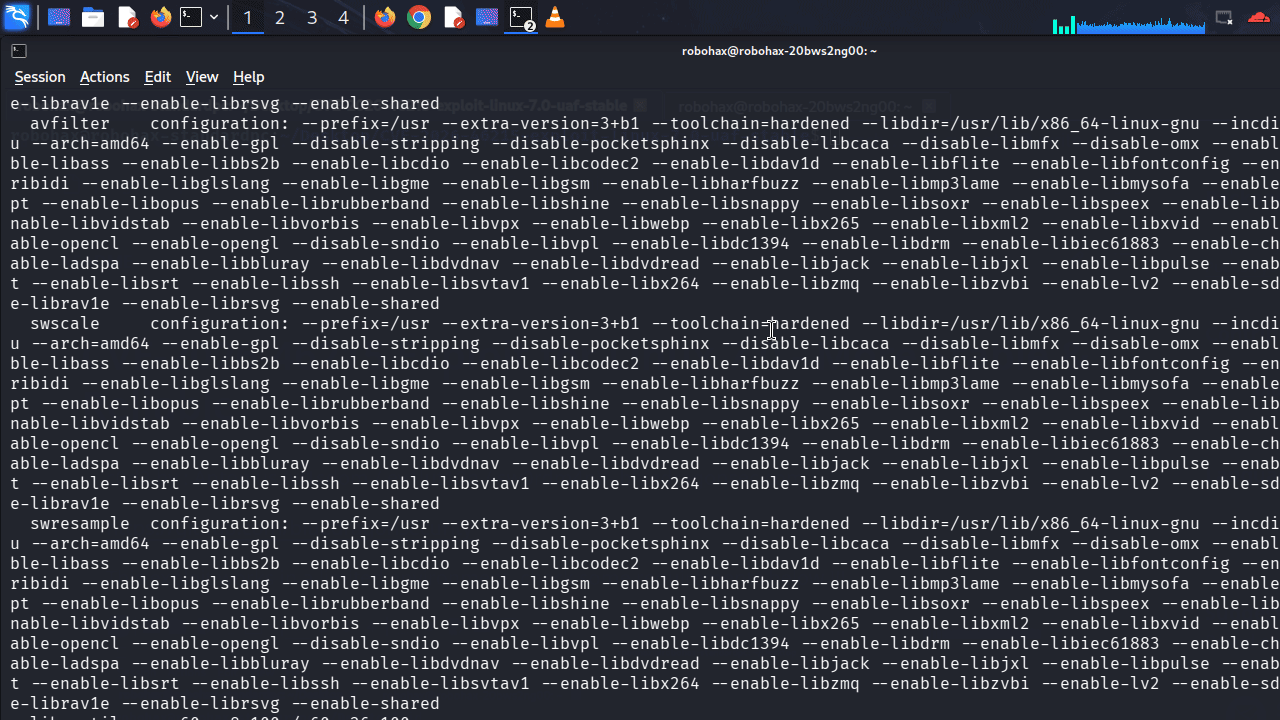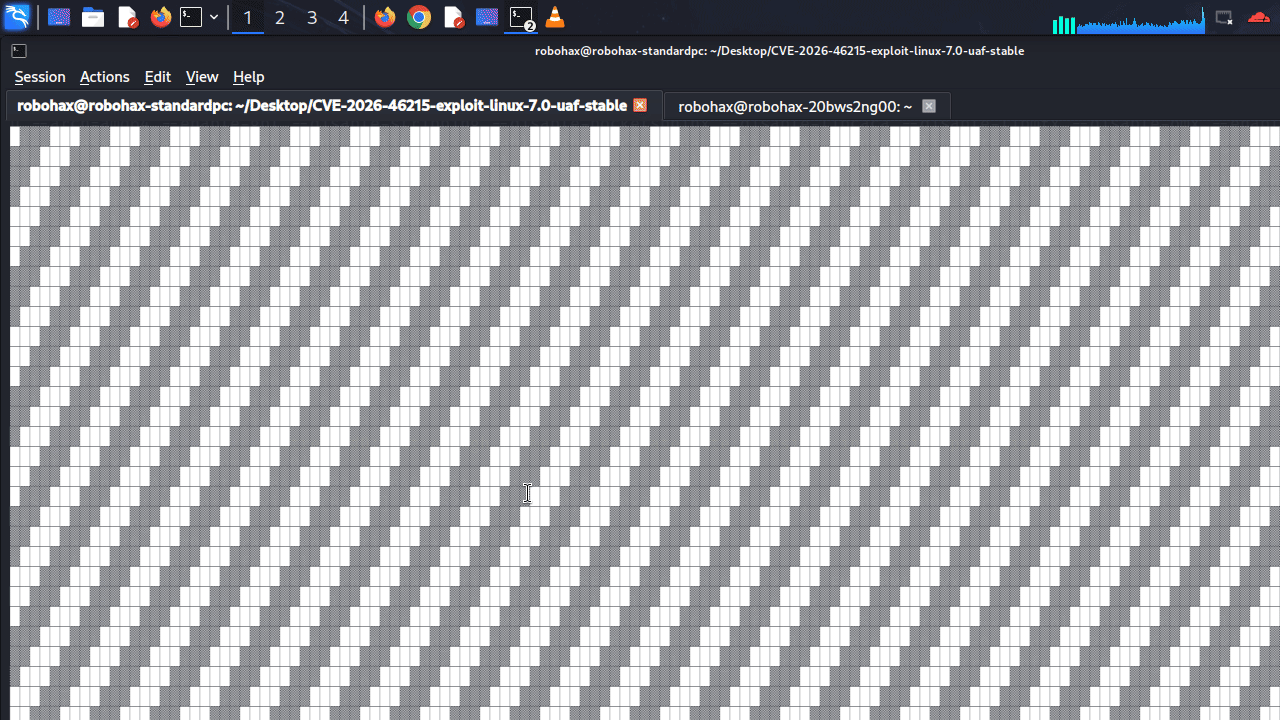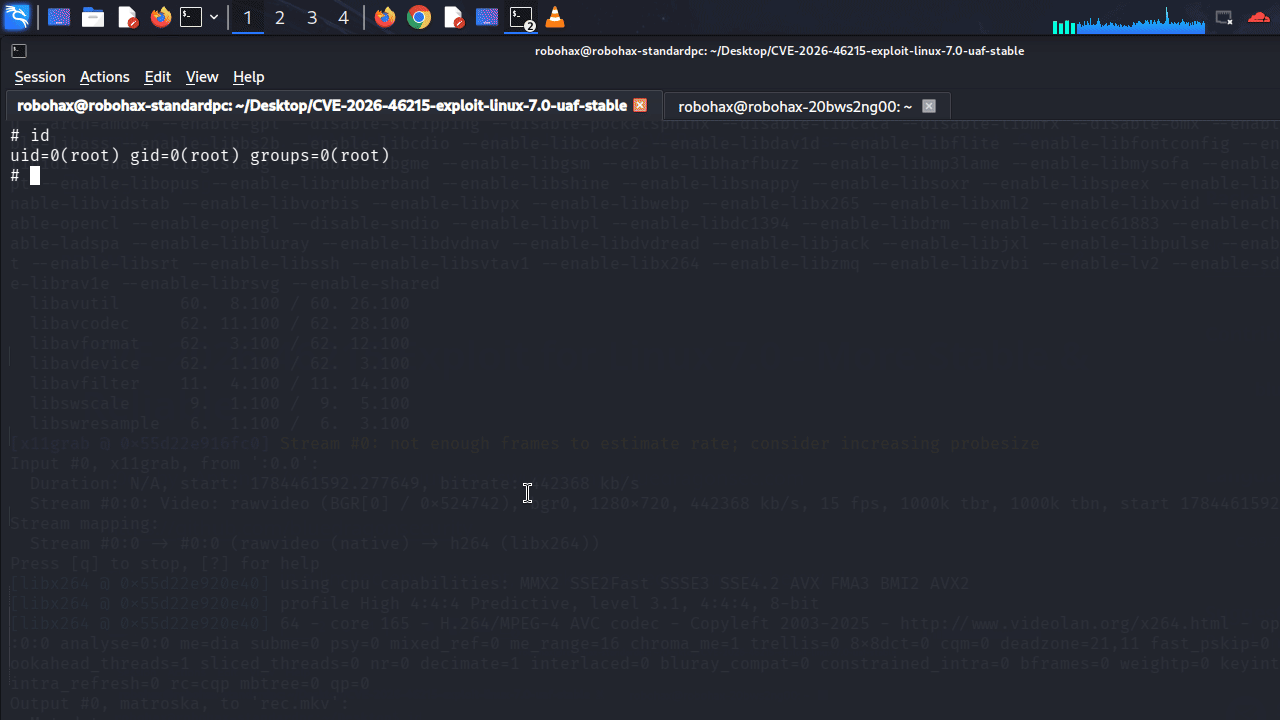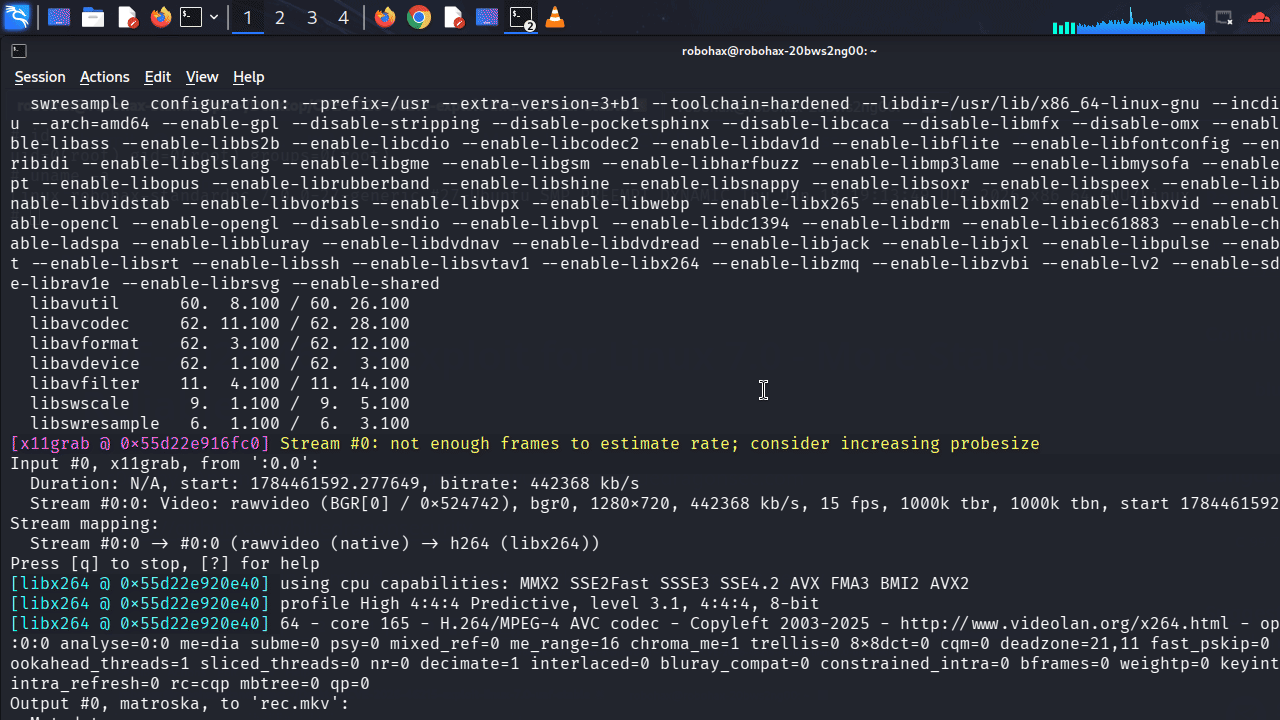 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - 针对 Linux 内核 7 释放后使用(use-after-free)漏洞的首个可运行 PoC - 作者:Antonius(sw0rdm4n、w1sdom、ev1lut10n)









