#1

 mirza-22144/vulnerability-assessment-exploitation-lab
对在 Apple Silicon 上模拟的遗留 Linux 环境(Metasploitable 2)进行全生命周期渗透测试。演示网络侦察、通过服务后门实现的远程代码执行(CVE-2011-2523)以及加密凭据恢复。
 solomon12354/volleyballsquid-----cve-2023-38831-and-bypass-uac
这是我的恶意软件
 likekabin/vmacache_cve-2018-17182
针对Linux内核漏洞CVE-2018-17182(vmacache)的本地权限提升漏洞利用。利用释放后使用漏洞获取root权限。
 zev3n/ubuntu-gnome-privilege-escalation
A bash script exploit of [CVE-2020-16126/CVE-2020-16127] to achieve privilege escalation.Ubuntu 16.04-20.04 LTS本地提权漏洞利用脚本。要求拥有Gnome图形化环境。
 floatingguy/cve-2017-5123
Linux 内核利用
 sanupl/vehicle-service-management-system-multiple-privilege-escalation-leads-to-crud-operations
CVE-2021-46075 - Sourcecodester Vehicle Service Management System 1.0 存在权限提升漏洞。普通员工账户可以访问管理员资源并执行CRUD操作。
 mtjailed/unjailme
基于 Rani Idan(Zimperium)的概念验证(CVE-2018-4087)的沙箱逃逸工具。
 learner202649/cve-2026-47101-poc
用于亲自复现对应漏洞的代码
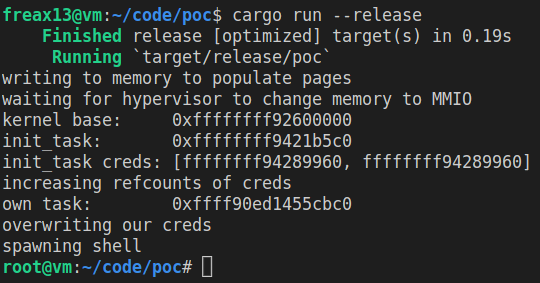 freax13/cve-2023-46813-poc
CVE-2023-46813 的概念验证利用程序,针对 AMD SEV-SNP。通过操纵虚拟机管理程序内存类型更改来交换任务凭据,从而提升权限。
 lazaars/ultrarealy_with_cve-2019-1040
针对工具UltraRealy的更新版本,支持CVE-2019-1040漏洞利用。
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - 用户自定义函数 (UDF) 动态库 (2) 自动化脚本。
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
补丁管理器
 vaibhavkrishna12004/ubuntu-privesc-lab
完整的渗透测试工作流程:凭据暴力破解、SSH访问和权限提升(CVE-2021-4034)
 freedurok/cve-2025-32463-poc
针对 CVE-2025-32463 的概念验证(PoC)本地权限提升漏洞利用,针对存在漏洞的 Linux 系统上的 sudo -R。仅用于教育和授权安全测试。
 redtimmy/tu-toctou-kaiu-tocmeu-cve-2020-13162-
CVE-2020-13162 的漏洞利用
 r1skkam/tryhackme-cve-2022-26923
关于利用 CVE-2022-26923(AD 证书服务中的一个漏洞)的演练
 josephshenton/triple_fetch-kernel-creds
尝试从 launchd + task_t 指针窃取内核凭据(基于:CVE-2017-7047)