
 #1
 vincentscode/cve-2024-34313
☣️ 此仓库包含 CVE-2024-34313 的描述和概念验证。
 vxcall/kur
:pager: 一个使用 CVE-2023-38817 执行内核模式读写的小型代码。
 waldo-irc/cve-2021-21551
针对 CVE-2021-21551 的 SYSTEM 提权漏洞利用
 cyc1ec/cve-2019-13272
The exploit for CVE-2019-13272
 whoami-chmod777/cve-2021-1675---printnightmare-lpe-powershell-
针对 CVE-2021-1675(PrintNightmare)的 PowerShell 利用程序,通过打印后台处理程序将用户添加到本地管理员组,从而执行本地权限提升。
 whoami-chmod777/cve-2021-1675-cve-2021-34527
针对 PrintNightmare (CVE-2021-1675) 的 PowerShell 漏洞利用工具,通过打印后台处理程序执行本地权限提升,并通过自定义 DLL 有效载荷注入以添加本地管理员用户。
 willboka/cve-2019-2215-huaweip20lite
针对华为P20 Lite的CVE-2019-2215(bad binder)漏洞利用
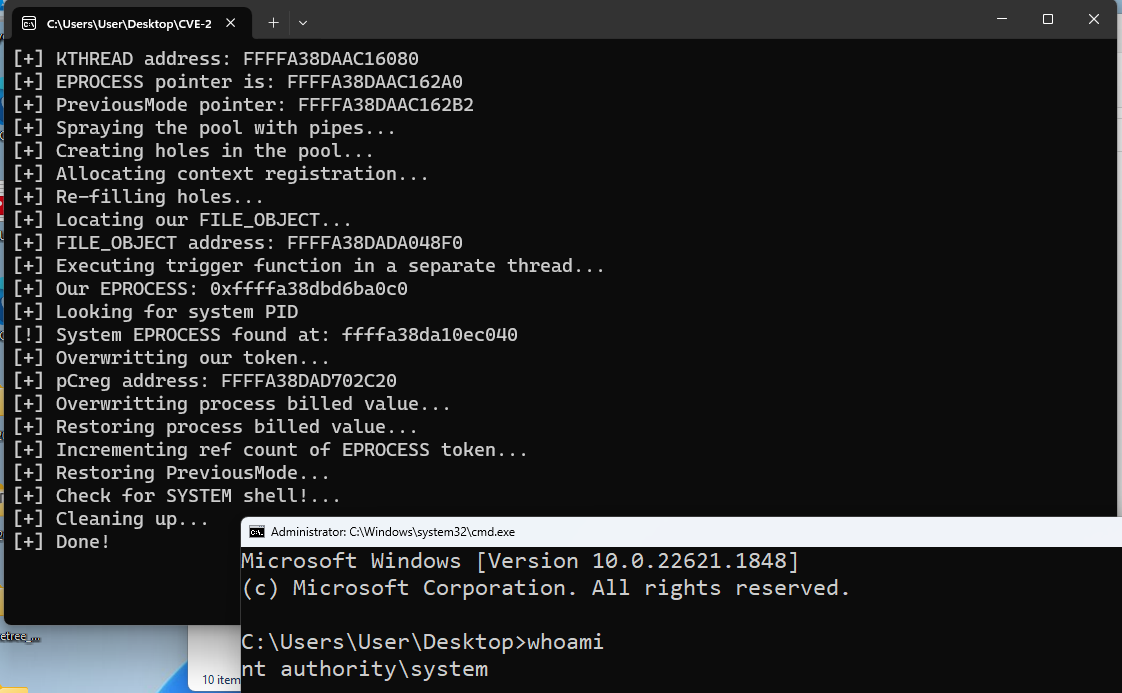 x0rb3l/cve-2023-36802-mskssrv-lpe
PoC for CVE-2023-36802 Microsoft Kernel Streaming Service Proxy
 xalgord/react2shell
Next.js Server Actions 高级利用工具包 (CVE-2025-55182)
 yanghaoi/cve-2020-0787
CVE-2020-0787的简单回显
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC(概念验证)。一个针对CVE-2025-9074的复杂利用框架,针对未经认证的Docker API端点,并集成了交互式命令shell。
 xxxtectationxxx/react2shell-cve-lab
一个运行在Docker上的自托管易受攻击的Next.js环境,用于模拟CVE-2025-55182。为教育性安全研究和CTF实践而构建。
 ycdxsb/cve-2020-0668
让 CVE-2020-0668 漏洞利用在版本 < win10 v1903 和版本 >= win10 v1903 上都能生效
 yoohhuu/rocket-chat-3.12.1-poc-cve-2021-22911-
针对 Rocket.Chat 3.12.1 的 CVE-2021-22911 概念验证漏洞利用工具。自动化从低权限用户到管理员的权限提升,并通过身份验证的 API 滥用实现远程代码执行。
 zanezhub/cve-2022-1015-1016
由 David 发现并记录的 CVE-2022-1015 和 1016 的西班牙语翻译。
 fanxiaoyao66/cve-2023-0386
非常简单的CVE-2023-0386's exp and analysis.Use c and sh.
 yuriisanin/cve-2022-45771
[PoC] 通过 LFI 在 PwnDoC 中的权限提升与代码执行









