
 #1
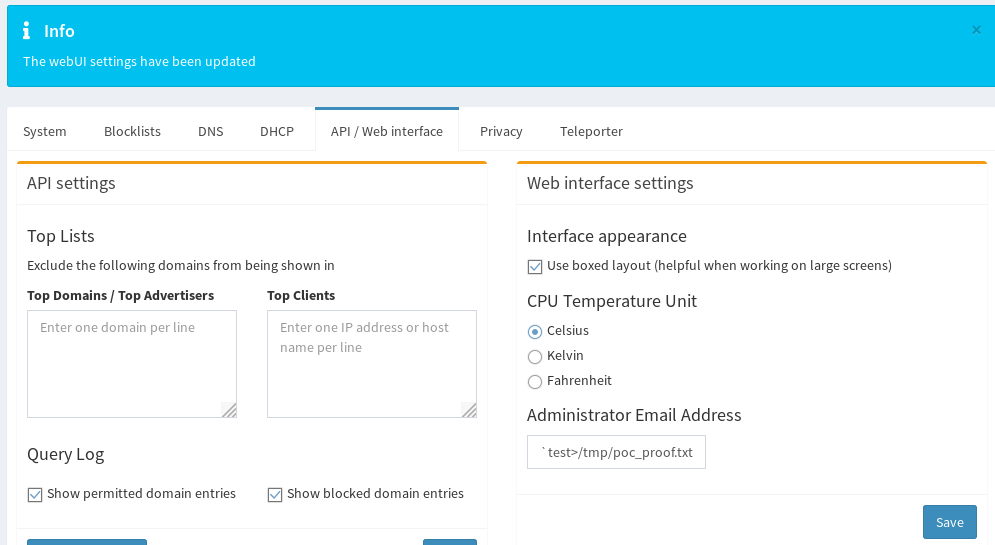
 pr0tean/cve-2019-13051
针对 Pi-Hole AdminLTE 命令注入(CVE-2019-13051)的概念验证漏洞利用,通过电子邮件字段注入和基于 cron 的执行实现远程 root 访问。
 ptrstr/cve-2025-47810
PunkBuster LPI 提权至 NT AUTHORITY\SYSTEM
 puckiestyle/cve-2021-1675
基于 Impacket 的 CVE-2021-1675(PrintNightmare)利用程序,可在 Windows 域控制器上实现远程或本地 DLL 执行,支持 SMB 负载托管和漏洞扫描。
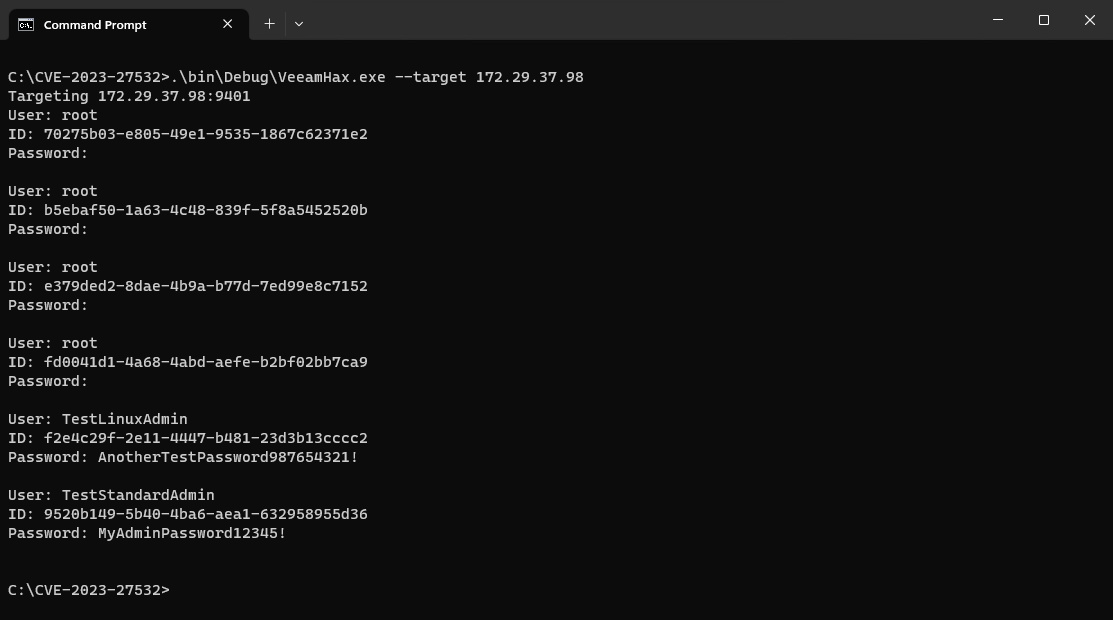 puckiestyle/cve-2023-27532-rce-only
针对 CVE-2023-27532 的概念验证利用,可在 Veeam Backup & Replication 服务器上以本地系统权限实现远程命令执行。
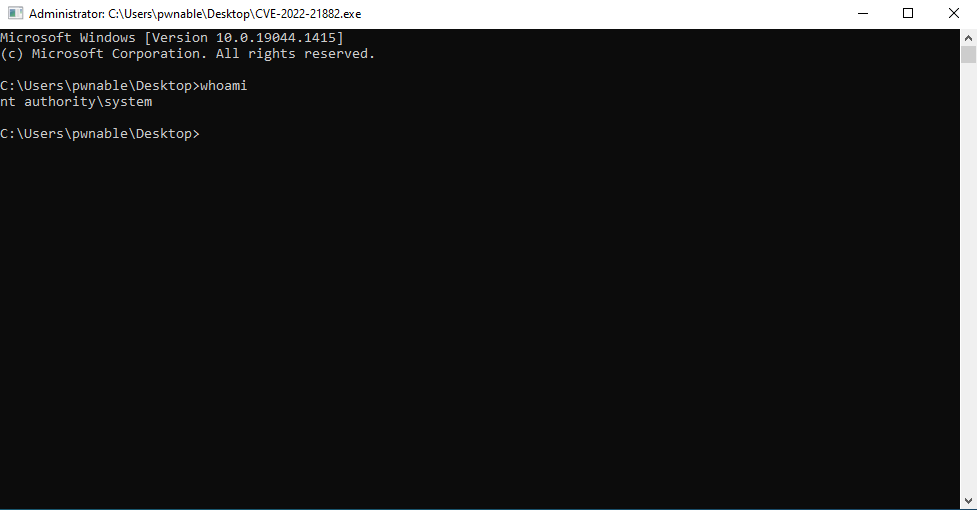 r1l4-i3pur1l4/cve-2022-21882
针对 CVE-2022-21882 的 Win32k 权限提升漏洞利用程序,提供了针对 Windows 内核漏洞的概念验证(PoC)实现。
 rabidwh0re/reality_smasher
vRealize 远程代码执行 + 权限提升 (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 ramahmdr/pwnkit
针对 CVE-2021-4034 的自包含漏洞利用 - Pkexec 本地权限提升
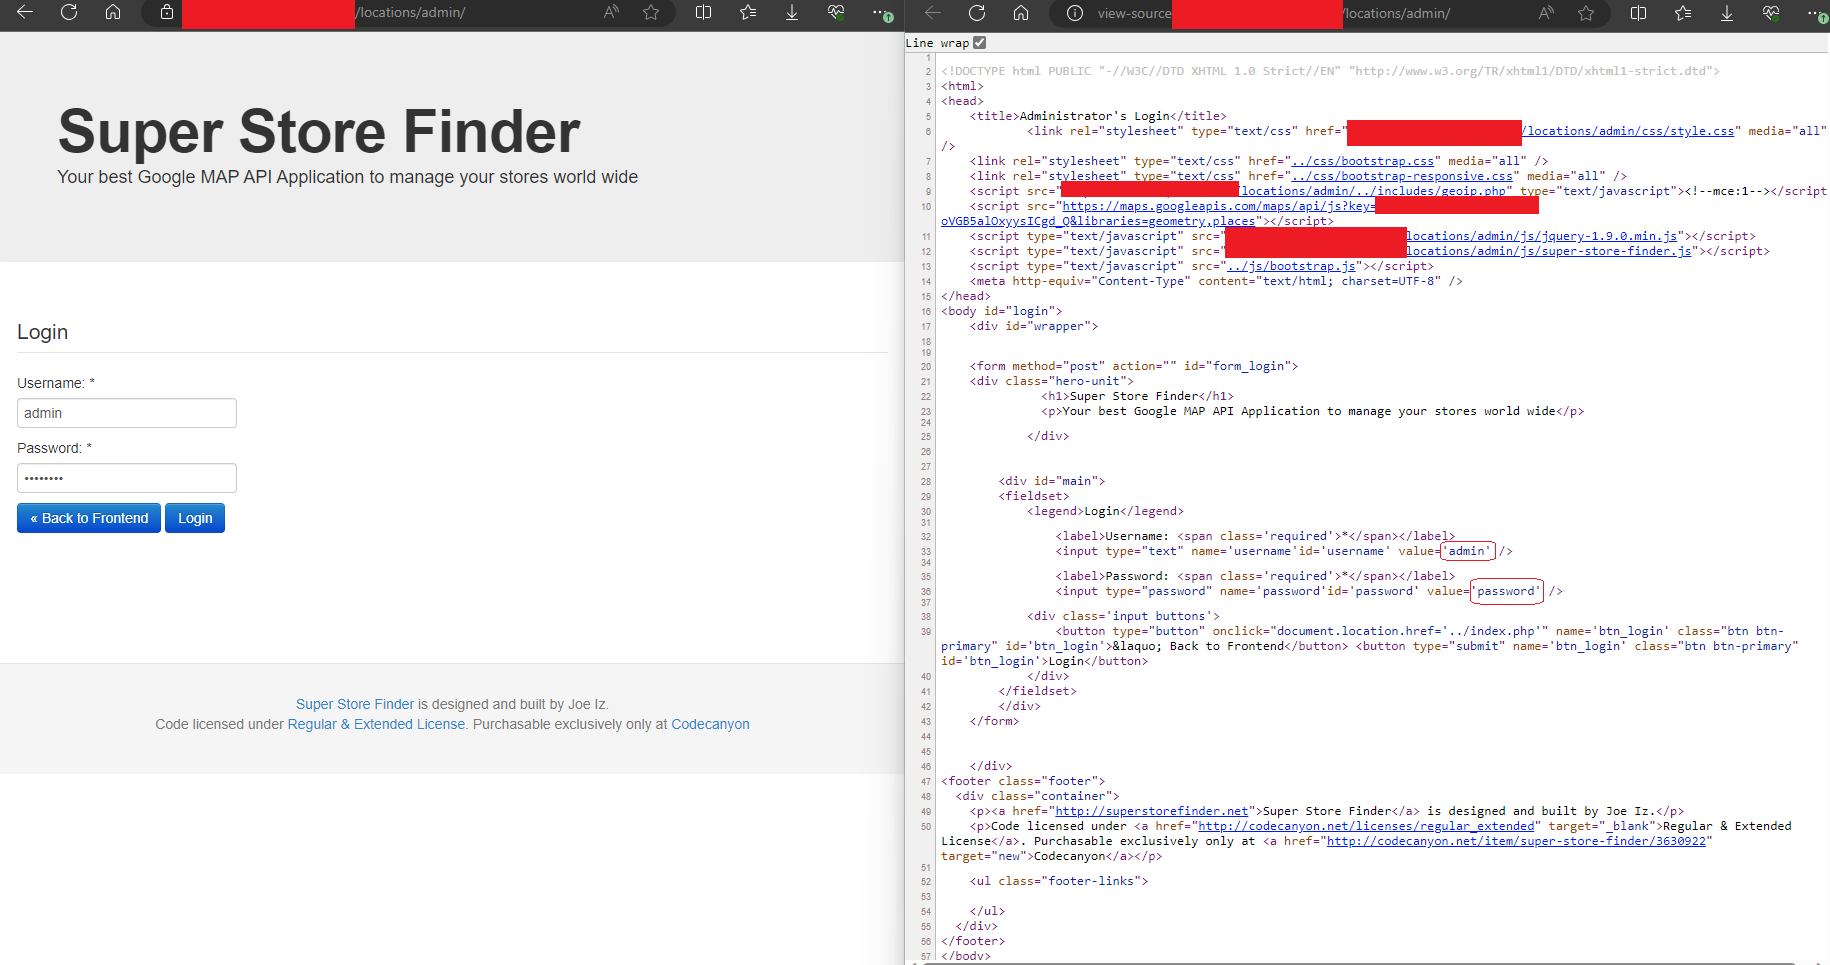 redblueteam/cve-2023-41508
CVE-2023-41508 - Super Store Finder v3.6 中存在硬编码密码,允许攻击者访问管理面板。
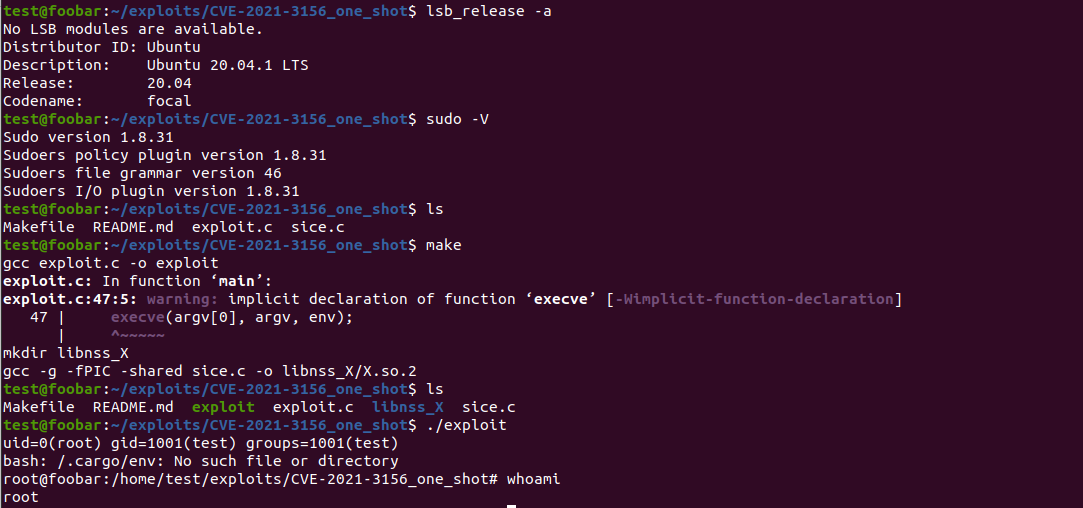 redhawkeye/sudo-exploit
CVE-2021-3156 - 适用于 ubuntu 18.04 和 20.04 的 sudo 漏洞利用
 restdone/cve-2024-31771
针对CVE-2024-31771的概念验证漏洞利用,演示通过符号链接攻击在TotalAV中实现任意文件写入,从而实现DLL植入并通过Windows Update服务提升至SYSTEM权限。
 rhburt/cve-2025-25062
Backdrop CMS 1.29.2 - Privilege Escalation via Stored XSS + CSRF
 rip1s/cve-2018-8120
CVE-2018-8120 Windows LPE 漏洞利用
 rip1s/cve-2019-1458
CVE-2019-1458 Windows 本地权限提升漏洞利用程序
 rockmelodies/cve-2019-0708-exploit
利用 CVE-2019-0708 在 Windows 10 系统中本地提升权限
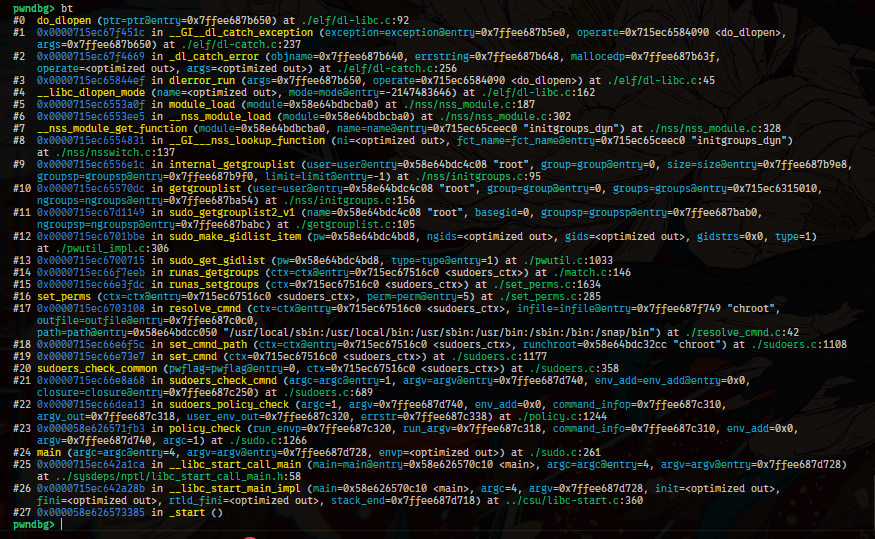 robbert1978/cve-2025-32463_poc
CVE-2025-32463 的概念验证漏洞利用,演示通过 chroot 和 nsswitch.conf 篡改来加载 libnss_systemd.so.2 以实现权限提升。
 rockmelodies/blackash-cve-2025-41115
CVE-2025-41115
 rohilchaudhry/cve-2024-48208
本仓库包含围绕 CVE-2024-48208 PoC 开发的所有工作,以及简单的 OOB(越界)读取如何导致逃逸及访问控制失效。









