
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 adaptix-framework/adaptixc2
AdaptixC2 是一款高度模块化的高级红队工具包
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
该仓库记录了一个存在于 Siri 快捷指令(Siri Shortcuts)与共享 Web 凭据(Shared Web Credentials,SWC)中的漏洞,该漏洞允许畸形载荷持久执行、触发重试风暴、绕过 TLS 校验,并请求未经授权的授权项。已在 iOS 18.6.2 上确认,且存在基于…
 nxploited/cve-2026-2631
Datalogics Ecommerce Delivery – Datalogics < 2.6.60 - 未认证权限提升
 penguinsecq/cve-2026-6356
CVE-2026-6356 的漏洞利用 PoC
 smarttfoxx/cve-2026-29923
pstrip64.sys 内核驱动暴露了一个 IOCTL,允许低权限用户将任意范围的物理内存映射到自己的虚拟地址空间中。这一原语允许对系统物理 RAM 进行完全读写访问,使攻击者能够修改关键内核结构并将权限提升至 NT AUTHORITY\SYSTEM。
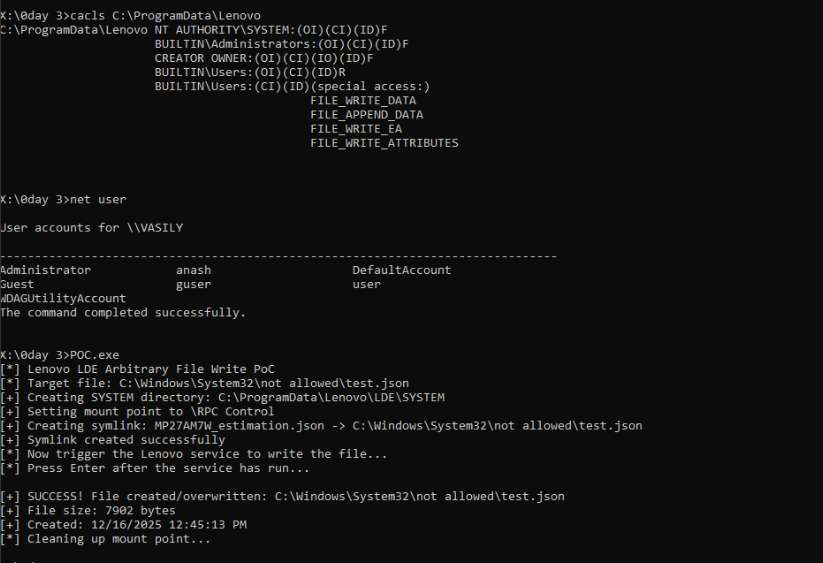 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 0xblackash/cve-2026-43284
CVE-2026-43284
 themalwareguardian/cve-2026-31431
一份关于 CVE-2026-31431(Copy Fail)的结构化说明,将引入该漏洞并使其得以利用的三项内核变更串联起来。
 zeropathai/proftpd-cve-2026-42167-poc
POCs,用于演示 ProFTPD 中的 CVE-2026-42167
 keraattin/cve-2026-35031
Jellyfin Media Server 中严重的路径遍历到远程代码执行(RCE)漏洞(CVSS 9.9)。包含概念验证(PoC)漏洞利用程序、技术分析和检测工具。
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047:ActivityManagerService.dumpBitmapsProto() 中缺少权限检查 — 无需任何权限即可窃取所有正在运行应用的 UI 位图(Android 16 QPR2 Beta)
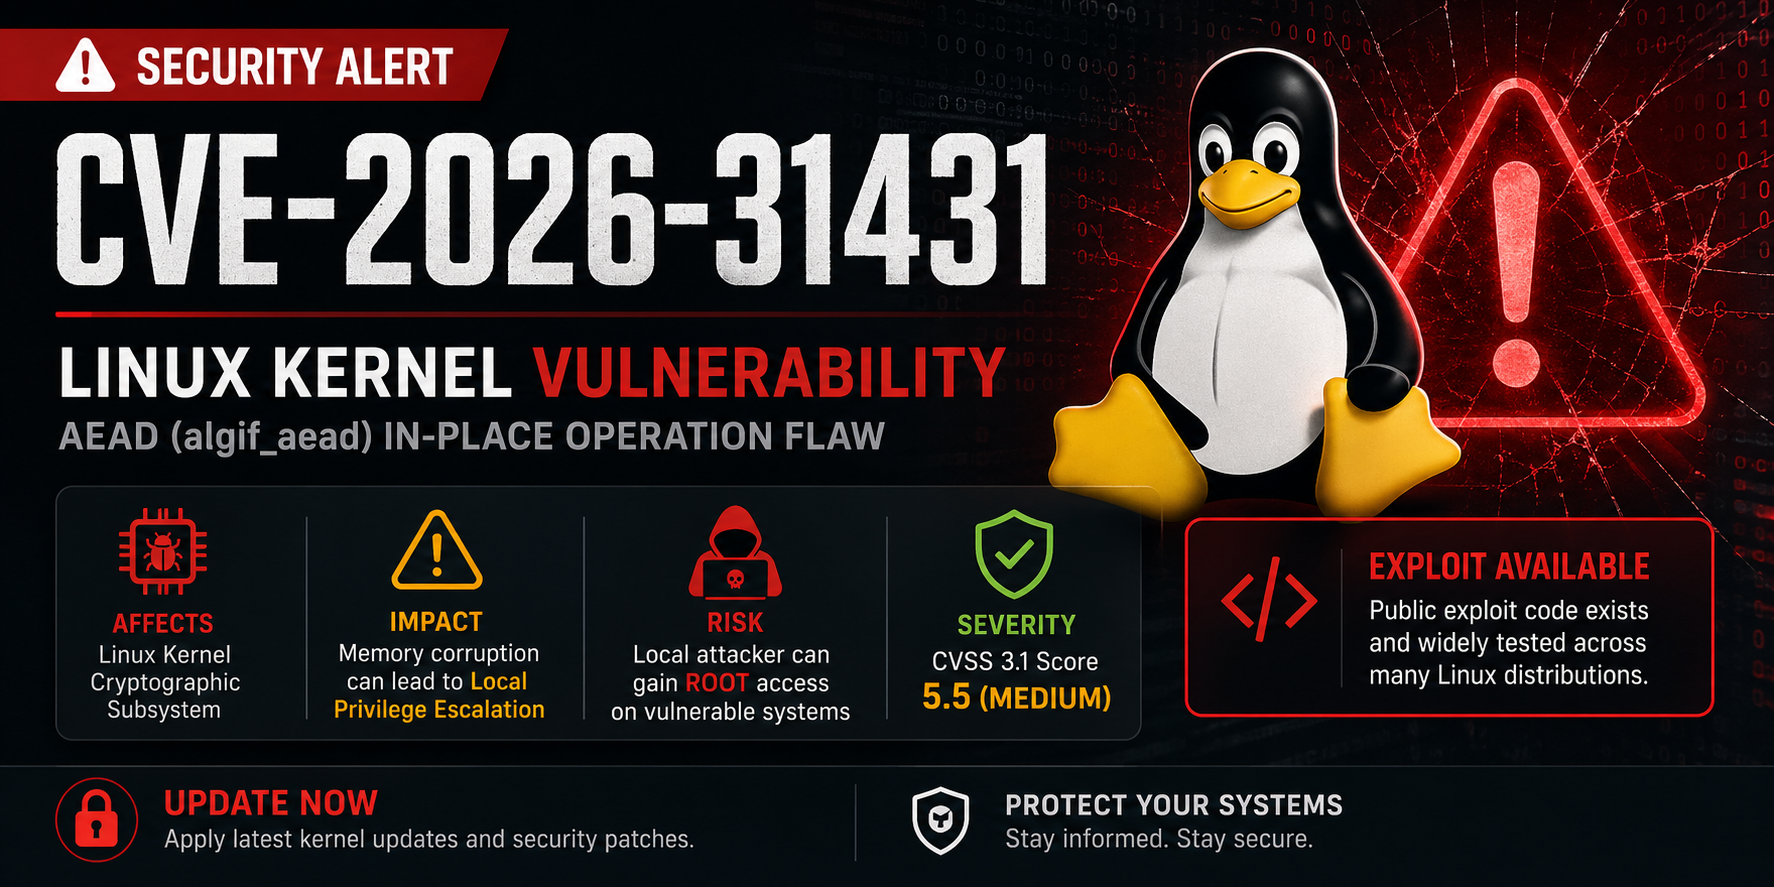 0xblackash/cve-2026-31431
CVE-2026-31431
 rootsecdev/cve_2026_31431
针对 CVE_2026_31431 的 Exploit POC
 0xblackash/cve-2026-60206
CVE-2026-60206
 sec-zone/hijack-service-binaries
用于审核 Windows 服务二进制文件可写权限的 PowerShell 脚本,通过检查非系统服务的 ACL 来识别权限提升向量。
 totekuh/cve-2026-36355
CVE-2026-36355:Realtek rtl819x Jungle SDK - 通过调试ioctl实现未认证的内核内存读/写
 h1n4mx0z/research-cve-2016-5195
CVE-2016-5195 (Dirty COW) 的详细技术分析和概念验证利用代码,这是一个利用写时复制内存管理中的竞态条件的Linux内核权限提升漏洞。
 1135/1135-cobaltstrike-toolkit
关于CobaltStrike








