
 #1
 im10n/cve-2025-4404-poc
CVE-2025-4404 的 PoC
 vr00mm/cve-2025-49144
CVE-2025-49144 的 PoC
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Linux 内核本地权限提升 TC pedit + IPsec TEE 页缓存损坏 · 受影响的内核:≤ 6.12.9
 sincan2/rce-cve-2025-32710
Windows 远程桌面服务漏洞允许远程代码执行
 manhndd/cve-2019-6329
HP Support Assistant 中的本地权限提升
 pwndorei/cve-2023-36407
PoC - CVE-2023-36407
 dcheng69/cve-2022-0185-case-study
CVE-2022-0185的教育案例研究与漏洞利用开发指南,该漏洞是Linux内核中基于堆的缓冲区溢出,可实现本地权限提升。包含POC、QEMU调试、Ubuntu利用程序及详细技术分析。
 meowkis/tcp-zerocopy-sm
针对 Samsung 内核的 ghostlock + tcp-zerocopy 混合型 CVE-2026-43499 适配
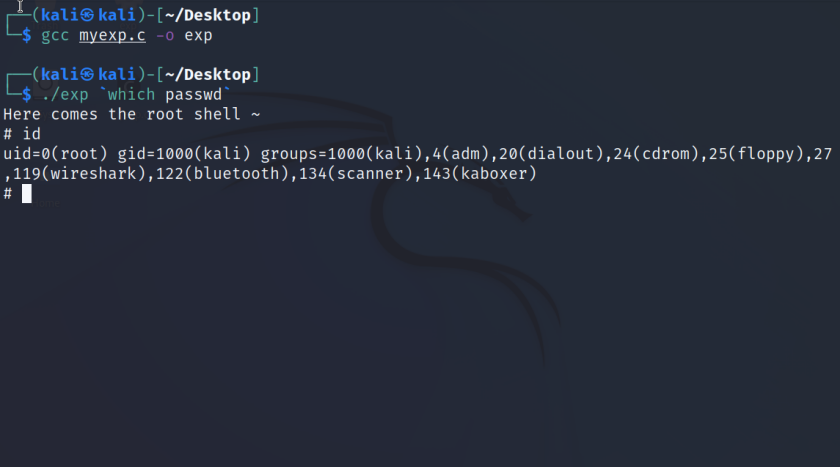 rabomen/dirty-pipe
CVE-2022-0847的exp
 mr-dj/cve-2024-48990
CVE-2024-48990的PoC
 onesmiledx/cve-2026-43499
一种通过新漏洞对已锁定引导加载程序的 Android 设备进行 root 的改进方法。(目前仅适用于三星或类似设备,因为我已将其移植到 N970U1),Fork 自 https://github.com/localhosts-A/CyberMeowfia
 morphine009/cve-2025-46157
关于 CVE-2025-46157 的概念验证漏洞利用:通过 Timetrax V1 考勤模块中的不安全文件上传实现远程代码执行,并利用 EfsPotato 将权限提升至 SYSTEM。
 kuzeyardabulut/cve-2025-8045
# 针对 CVE-2025-8045 的 Dirty Pagetable 漏洞利用
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
用于 LDAP 匿名绑定权限提升的 Python 概念验证,模拟不安全的 ACL,通过未认证的 LDAP 绑定创建管理员用户。
 george0papasotiriou/cve-2026-3030-prototype-pollution-in-json-merge-patch
演示 Node.js JSON Merge Patch REST API 中的 CVE-2026-3030 原型污染漏洞,包括一个存在漏洞的服务器及用于权限提升的漏洞利用脚本。
 s1lkys/cve-2020-29669
Macally WIFISD2
 h3x0v3rl0rd/dirtyc0w
针对 Dirty COW(CVE-2016-5195)的漏洞利用程序,可通过写时复制(copy-on-write)机制中的竞态条件,在存在漏洞的 Linux 内核上实现本地权限提升。









