
 #1

 j4nn/cve-2020-0041
针对 Android 内核漏洞 CVE-2020-0041 的本地权限提升利用程序,可跨设备和内核版本移植。
 bridgeralderson/cve-2025-9074-poc
已在 Docker Desktop 中发现一个漏洞。远程攻击者可能利用该漏洞在目标系统上触发安全限制绕过。
 sbousseaden/gluegate
通过已签名的mozglue.dll实现的内存API代理
 khoinp1012/kprotect
使用eBPF-LSM的内核级安全引擎,基于进程血缘关系强制执行文件访问策略,以极小开销保护敏感数据免受供应链攻击。
 otterhacker/labs4u2self
可部署的 AWS 托管的 Active Directory 渗透测试实验室,包含域控制器和存在漏洞的 MSSQL;练习 S4U2Self 滥用、SQL 暴力破解和 RCE。
 davidcarliez/cve-2026-58635-poc
PoC for CVE-2026-58635: Windows 讲述人盲文本地权限提升
 mmiszczyk/cve-2024-33352
通过 VM 后门实现 BlueStacks 权限提升
 lazaars/ultrarealy_with_cve-2019-1040
针对工具UltraRealy的更新版本,支持CVE-2019-1040漏洞利用。
 0xblackash/cve-2026-43284
CVE-2026-43284
 esskumar/phantomevasion
基于Python的防病毒逃避工具,可从msfvenom有效载荷生成无法检测的可执行文件,采用高级技术如垃圾代码注入、加密、证书欺骗和多种执行方法。
 h00die/msf-testing-scripts
Metasploit 测试中的模块
 0xblackash/cve-2026-46300
CVE-2026-46300
 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x 上的预认证远程 root(CVSS 10.0)
 chenaotian/cve-2021-3156
CVE-2021-3156 POC and Docker and Analysis write up
 leoservalli/privilege-escalation-askey
ASKEY 路由器上的权限提升漏洞
 amitr12/cybersec
面向红队和渗透测试人员的单文件HTML速查表,具有自动注入攻击者/目标变量、感知操作系统的反向Shell生成器,以及跨7个渗透测试阶段的智能复制命令按钮。
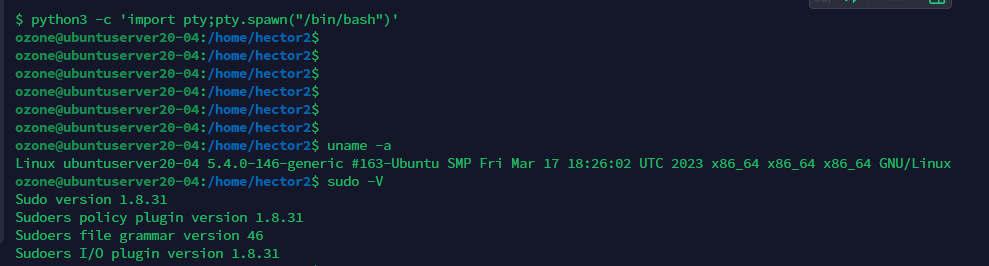 purpleozone/pe_cve-cve-2021-3156
针对Ubuntu 20.04的漏洞利用程序,使用CVE-2021-3156,并增强有后渗透脚本。









