
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 tc4dy/cve-2026-41940-poc-exploit
针对CVE-2026-41940的PoC漏洞利用,通过CRLF注入绕过cPanel/WHM身份验证。支持会话劫持、RCE、反向shell、批量扫描以及交互式shell,用于授权的渗透测试。
 rbowes-r7/refreshing-mcp-tool
F5 `mcp` 协议的一种实现,包括用于在漏洞狩猎时嗅探流量的 MitM 工具。
 r0binak/cve-2024-0132
CVE-2024-0132 – 完全武器化的 NVIDIA Container Toolkit 漏洞利用
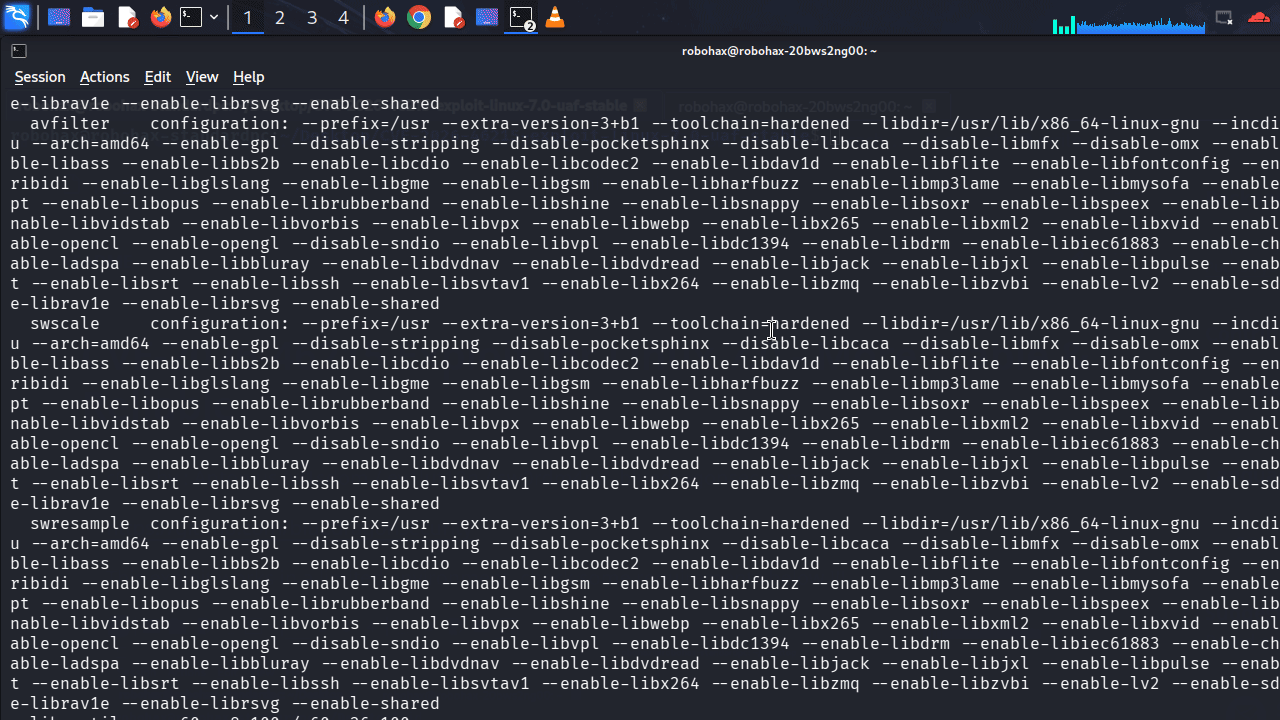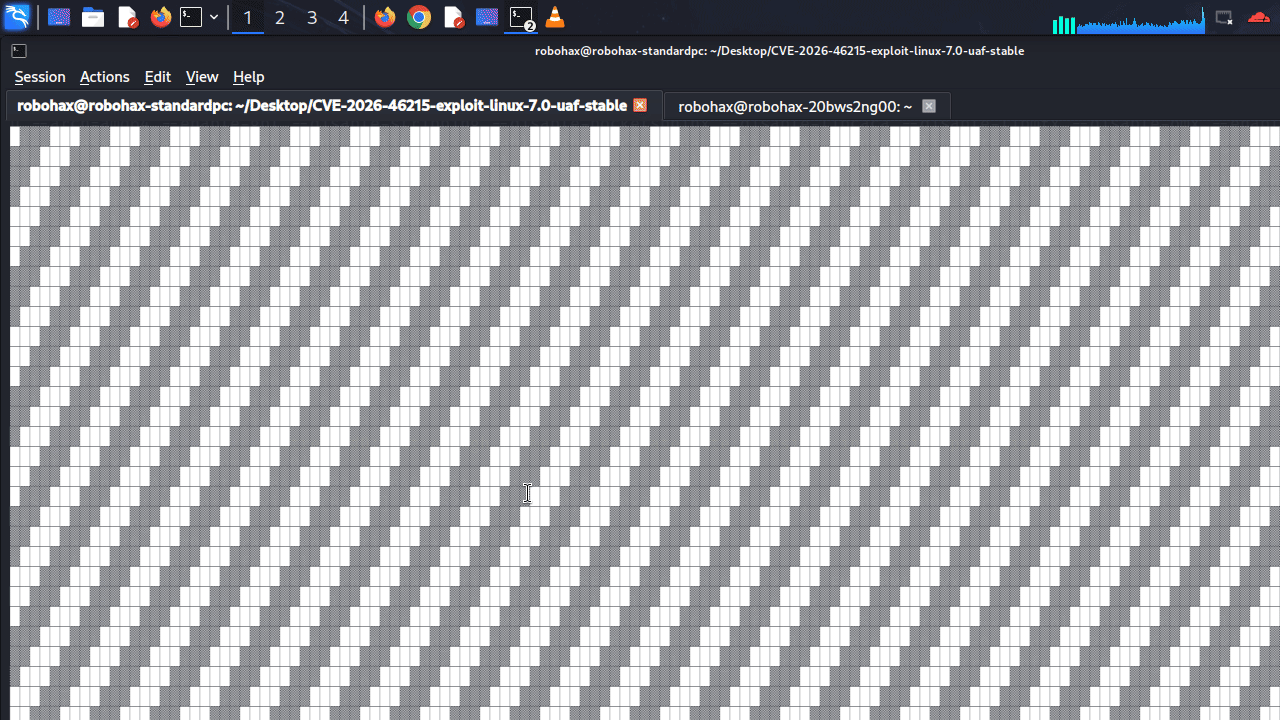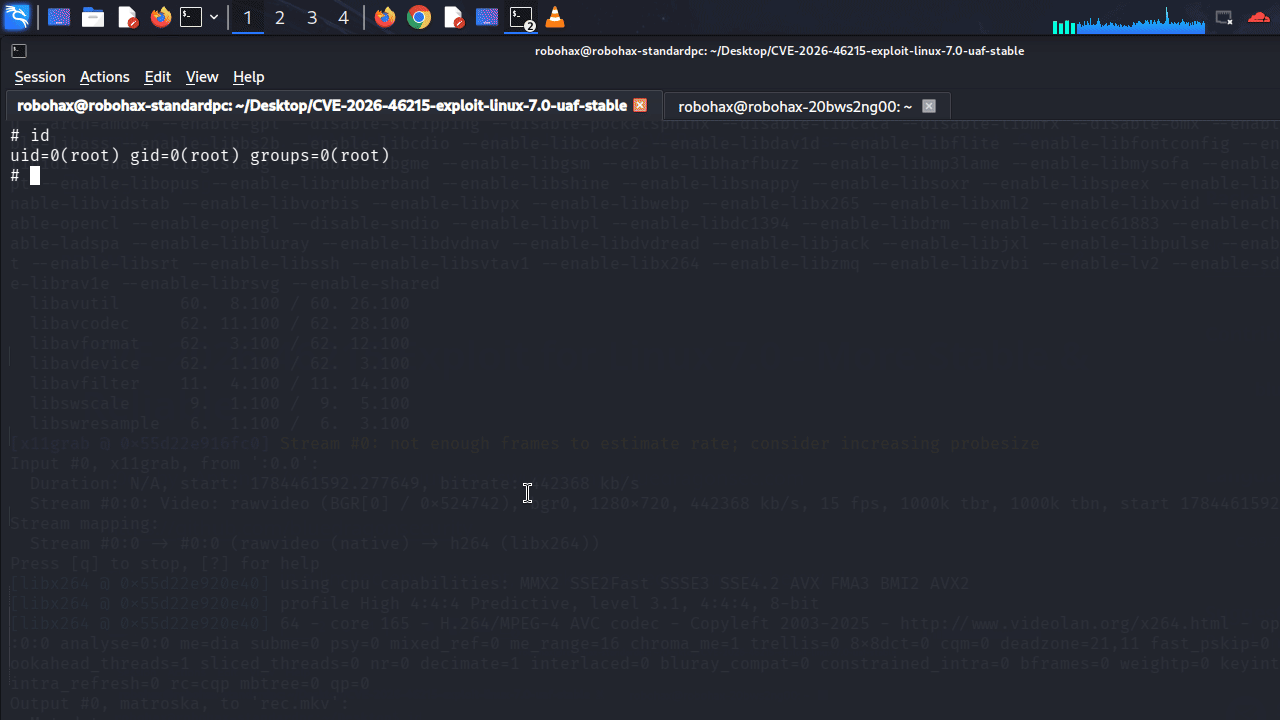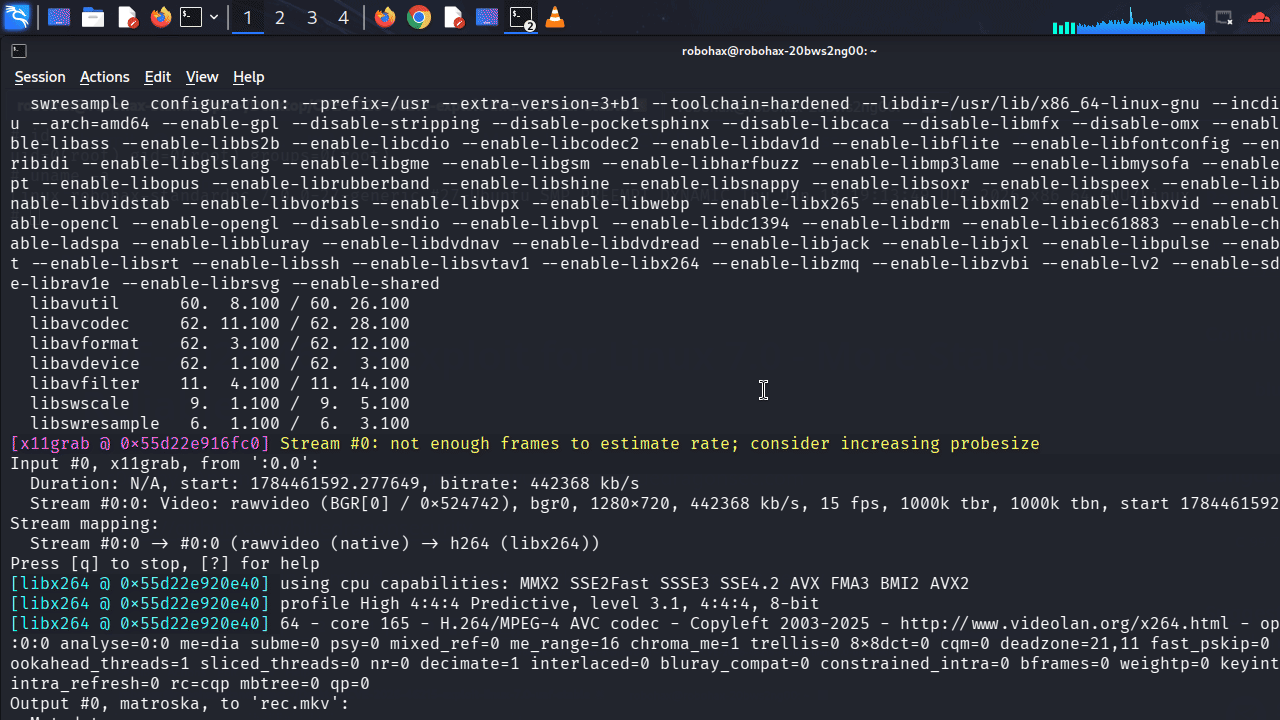 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - 针对 Linux 内核 7 释放后使用(use-after-free)漏洞的首个可运行 PoC - 作者:Antonius(sw0rdm4n、w1sdom、ev1lut10n)
 konoha279/2022-lpe-uaf
Linux内核释放后使用漏洞(CVE-2022-2585、CVE-2022-2586、CVE-2022-2588)的概念验证利用代码,实现本地权限提升,并引用DirtyCred研究论文。
 kinryulabs/rootpacket-cve-2026-31431
实时加密货币劫持工具包,包含CVE-2026-31431 LPE漏洞利用、容器逃逸、内核rootkit和XMRig Monero矿机,从真实攻击中捕获,用于防御性研究和检测工程。
 code-byter/cve-2020-29669
Macally WIFISD2
 imbas007/poc-cve-2026-58048
安全研究项目
 minhhk68/cve-2026-13152
CVE-2026-13152:WooCommerce 自定义字段账户注册插件未认证权限提升 PoC 与安全公告,作者:Huynh Kien Minh (MinhHK)。
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 是一个影响本地部署的 Microsoft SharePoint Server 的严重缺失身份验证漏洞。它允许未经认证的远程攻击者通过网络提升权限。
 p1rat3r00t/why-so-serious-sam
PoC 恶意软件利用 CVE-2021-36934(卷影副本的 ACL 配置不当),采用无文件红队方法在 Windows 10/11 上配合 LOLBins,提取 SYSTEM 和 SAM 配置单元以获取本地 NTLM 哈希值。
 notitssixtyn3in/cve-2025-4162030
安全公告详细说明了Copilot中一个严重身份验证漏洞(CVE-2025-4162030),涉及用户ID切换,可能导致未授权的帐户访问和权限提升。内容包括影响分析、受影响版本以及缓解步骤。
 nabilboudra/cve-2017-5123
CVE-2017-5123内核漏洞利用、基于ICMP的rootkit命令与控制,以及存在操作系统命令注入漏洞的Web应用程序的教育性演示,用于网络安全培训。
 mr-alperen/cve-2025-32463
CVE-2025-32463 的概念验证漏洞利用程序,该漏洞是 sudo 1.9.14-1.9.17 中通过 chroot 配置错误和恶意 NSS 库注入实现的本地权限提升漏洞。
 mirza-22144/vulnerability-assessment-exploitation-lab
对在 Apple Silicon 上模拟的遗留 Linux 环境(Metasploitable 2)进行全生命周期渗透测试。演示网络侦察、通过服务后门实现的远程代码执行(CVE-2011-2523)以及加密凭据恢复。
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 漏洞利用基础设施
 exodusro/cve-2021-3156
Proof-of-concept exploit for CVE-2021-3156, a heap-based buffer overflow in sudo (Baron Samedit). Provides target selection, manual parameter tuning,…








