
 #1

 lyravoid/folkpatch
只需通过修补 Boot 分区以便重新刷写,即可获得内核的 root 访问权限。此解决方案基于 APatch 的非并行扩展分支,主要侧重于 UI/UX 设计
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) 漏洞利用分支,适用于 RootMyVivo Neo — iQOO Neo 11(PD2520、SM8750、6.6.89)。仅限在自有设备上进行授权研究。
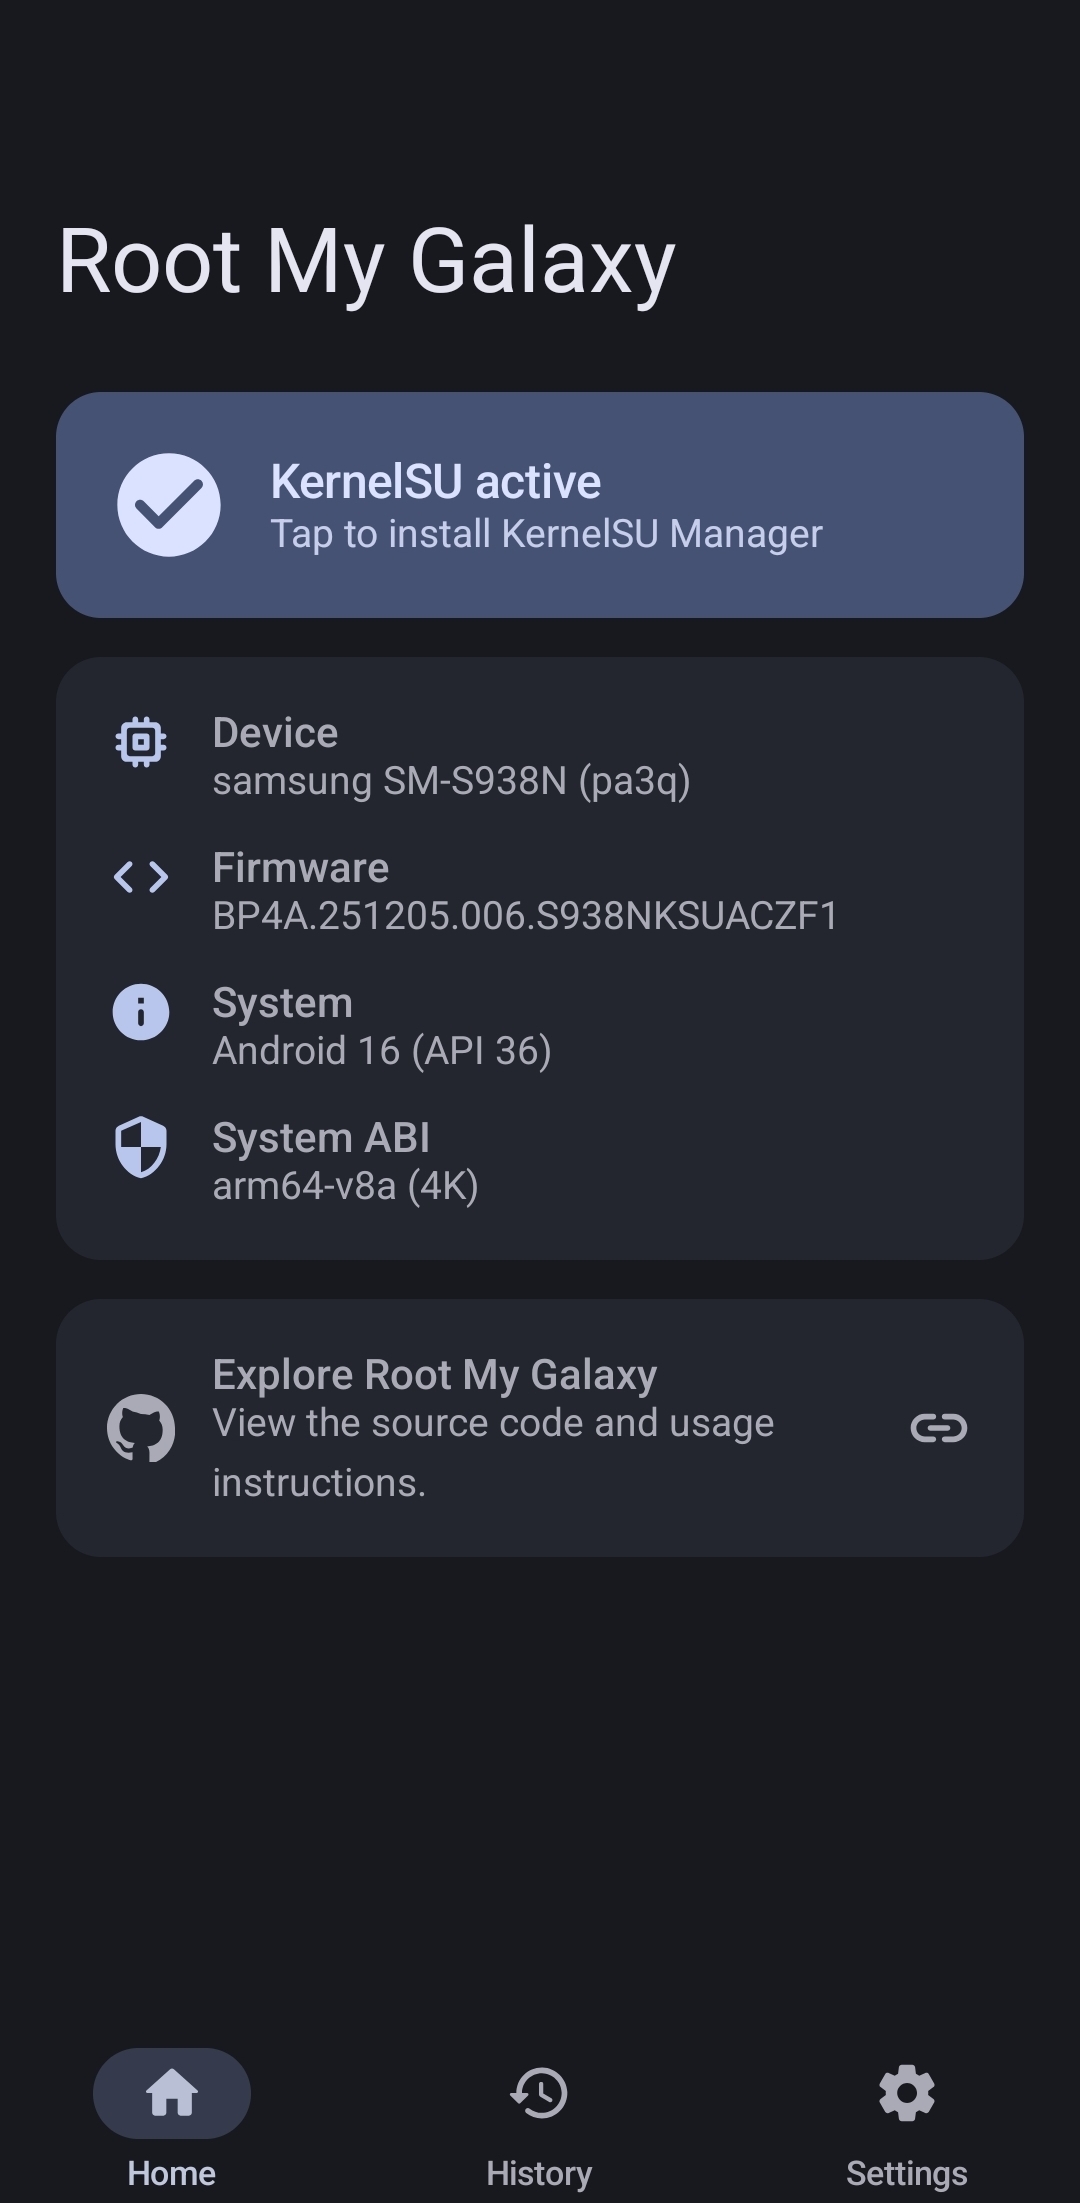 busung-dev/root-my-galaxy
适用于受支持的三星 Galaxy 固件的 KSU 安装器(CVE-2026-43499)
 mindsflee/winflesher
自动化攻击面评估框架,适用于 Active Directory 和本地基础设施,将漏洞与攻击路径相关联,以识别域沦陷、权限提升和横向移动的风险,并提供修复指导。
 aliasrobotics/cai
网络安全人工智能(CAI),面向AI安全的框架
 bmax121/apatch
Android 内核和 Android 系统的补丁
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 a23bc/op13-cve-2026-64560
针对 OnePlus 13 构建版本上 CVE-2026-64560 的设备特定 Android 内核漏洞利用,通过 ADB shell 提供临时 root 权限,并附带经过验证的载荷与移植工具。
 xiaobailovesstirring/ghostlock-k419-adapter
适用于 4.19.152-perf+ Android 内核的 GhostLock (CVE-2026-43499) 适配器
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 aniketlab/poco-m7-plus-jailbreak
基于 Qualcomm GBL 漏洞(CVE-2026-24088)对 Poco M7 Plus(SM6375)的临时 Root 研究 + GhostLock 内核分析(CVE-2026-43499)
 snailsploit/claude-red
精选的78个进攻性安全SKILL.md模块库,为Claude注入涵盖Web、AD、无线、云和漏洞利用开发领域的专家红队方法论。
 jingmatrix/pixel-ksu-root
帮助获取 Pixel 设备 root 权限的 CVE 研究与漏洞利用
 ilias1988/hacking-cheatsheets
一套全面的渗透测试速查表、指南和工具集合。
 ariyanpegu/ghostlock-app
GhostLock 一键执行应用(CVE-2026-43499)
 hunterdii/tryhackme-roadmap
你好,有志成为黑客的朋友们!🕵️♂️ 这里有一份包含 500 多个免费 TryHackMe 房间的列表,助你开启网络安全之旅。这些房间完全免费,我已按主题整理好,方便你立即上手。🛠️
 bittersecurity/decepticon
自主LLM红队代理,在隔离的Kali沙箱内规划并执行完整攻击链——侦察、利用、权限提升、横向移动和C2。









