
 #1

 moscowchill/lstar-en
LSTAR - CobaltStrike 翻译为英文
 hiikezoe/diaggetroot
CVE-2012-4220 的漏洞利用程序,通过内核漏洞在 Android 设备上实现 root 权限提升。
 mrchucu1/cve-2022-0847-docker
Docker 漏洞利用
 byt3quester/cve-2022-22706-poc
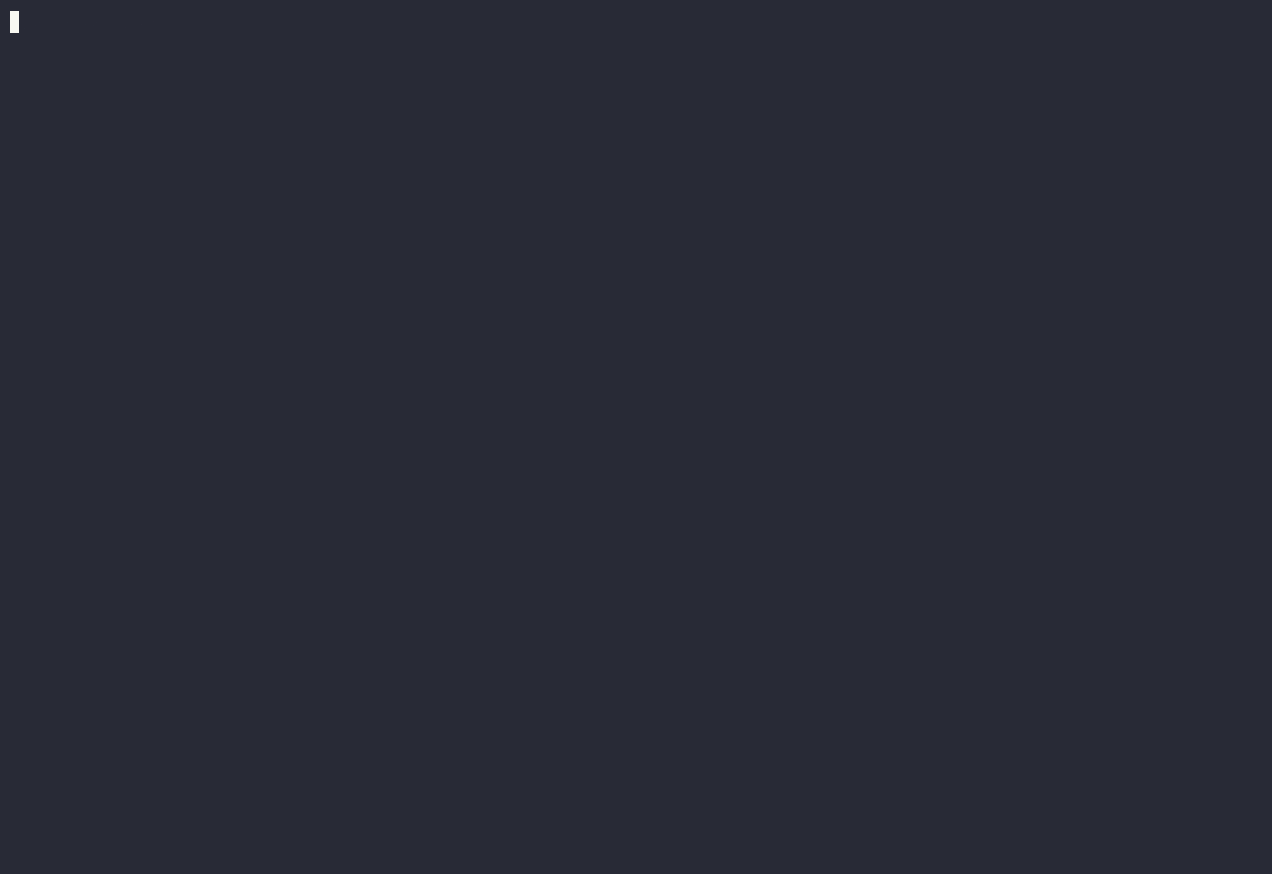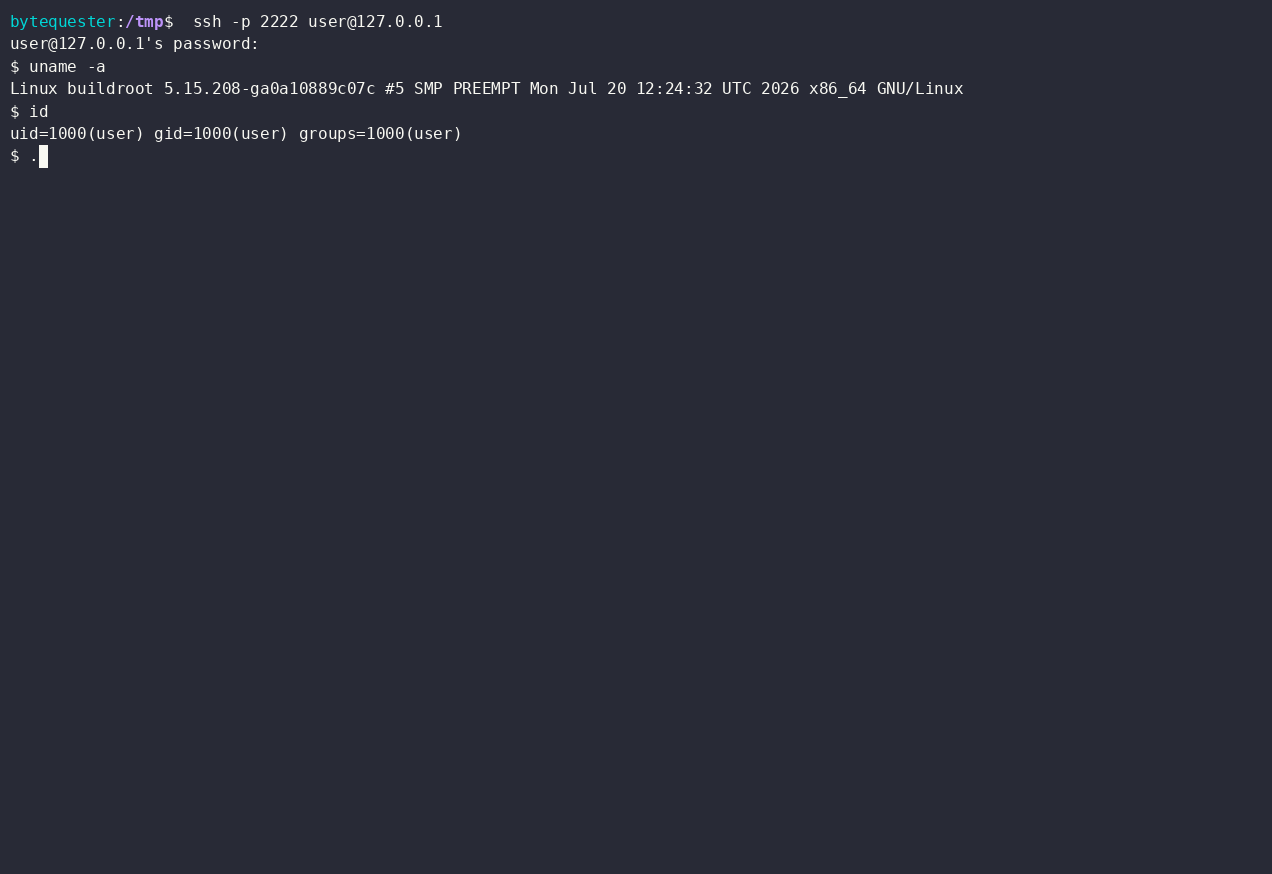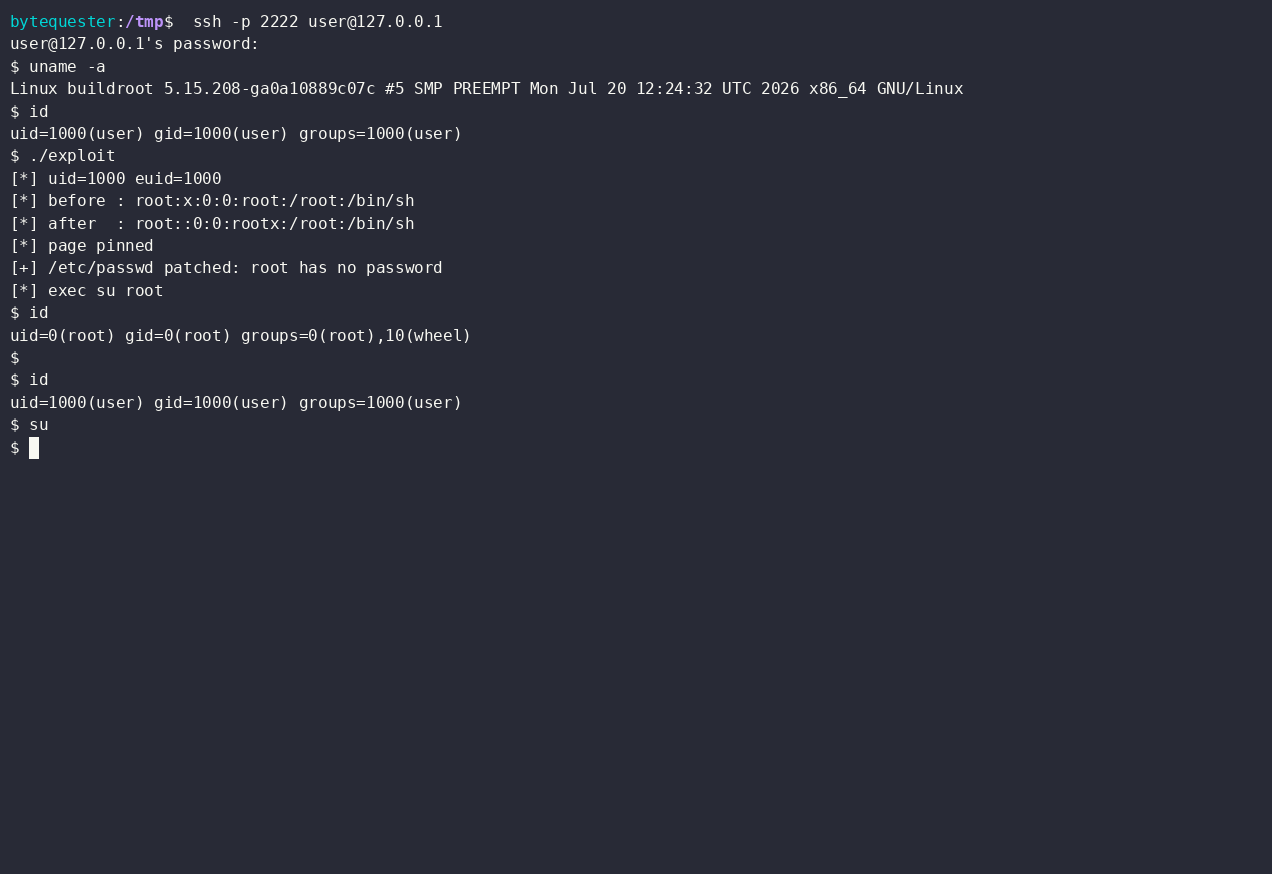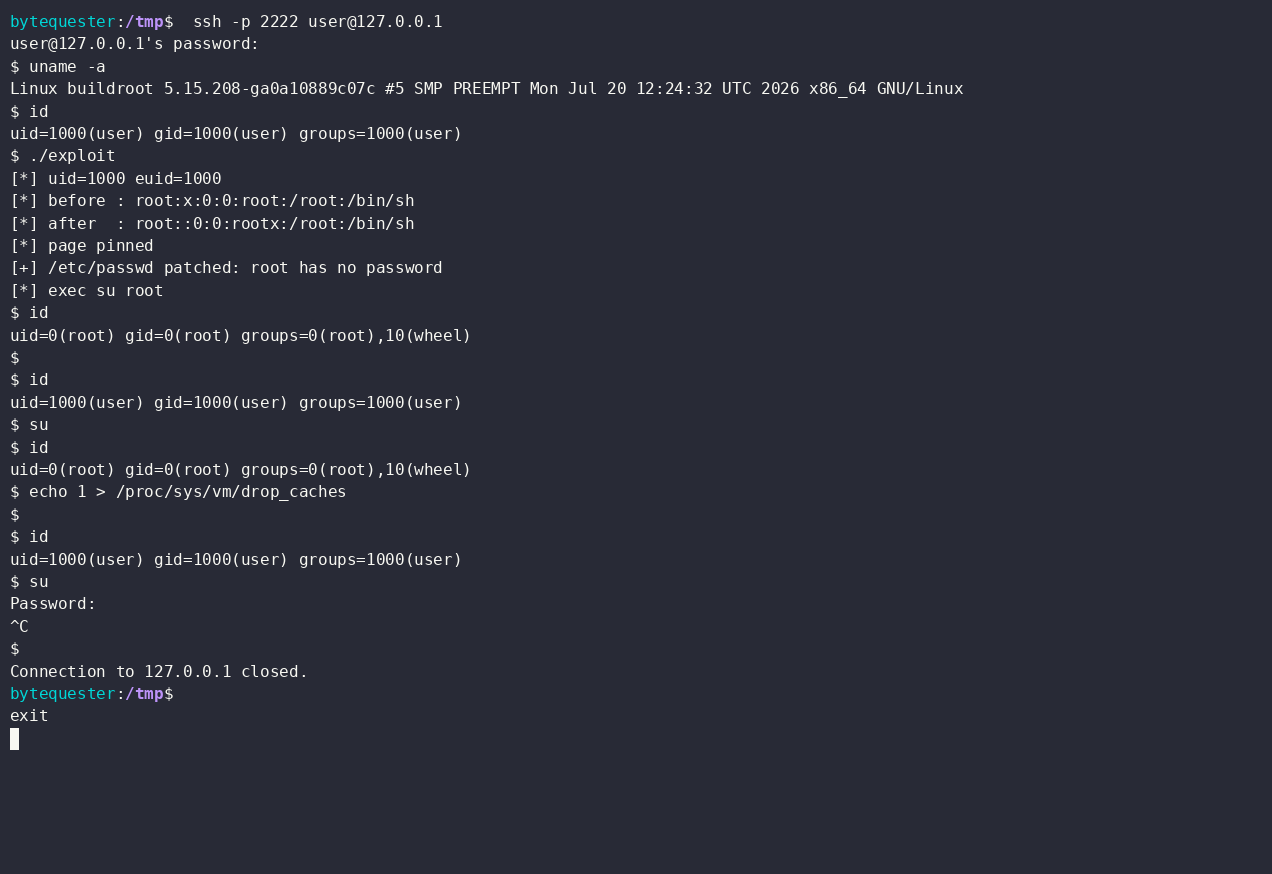
CVE-2022-22706 的概念验证漏洞利用程序:利用 Mali GPU 内核驱动程序中的页缓存写入缺陷,在内存中修改 /etc/passwd 并获得 root shell。
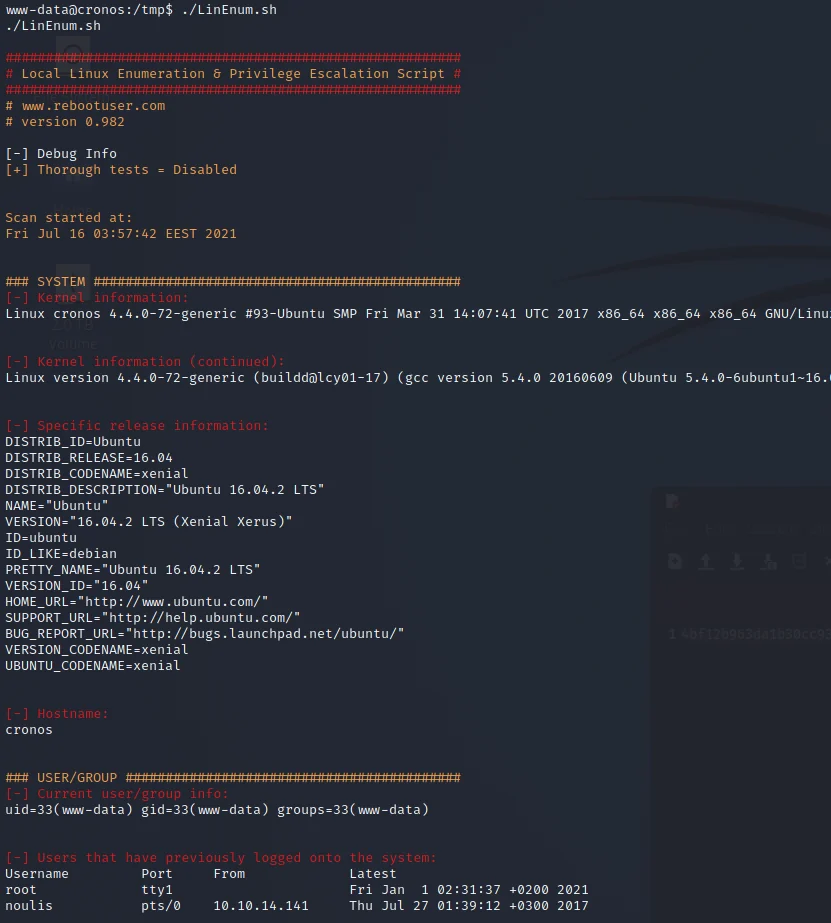 h3x0v3rl0rd/lin_enum
用于自动化枚举 Linux 系统以识别权限提升向量和配置弱点的 Shell 脚本。
 h3x0v3rl0rd/linenum
用于自动化系统信息收集的 Linux 枚举脚本,可在渗透测试期间识别潜在的权限提升向量。
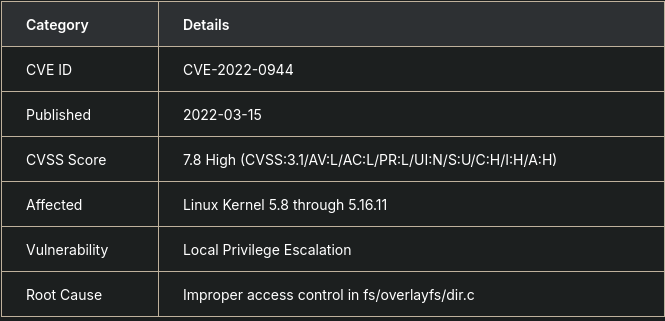 neoartemis37/overlayfs-privesc-cve-2022-0944
教育性漏洞利用,针对 CVE-2022-0944 OverlayFS 权限提升,包含反向 Shell 载荷投递与内核版本检测脚本。
 geraldoalcantara/cve-2023-49982
学校费用管理系统 v1.0 - 不正确的访问控制 - 权限提升
 aldoclau98/cve-2025-32463
此脚本是一个概念验证(PoC),演示了利用sudo的理论漏洞(例如CVE-2025-32463)进行权限提升的技术。该PoC通过利用-R(chroot)功能和自定义NSS配置(nsswitch.conf)强制sudo加载被操纵的.so库。
 nccgroup/pmapper
用于快速评估 AWS 中 IAM 权限的工具。
 outflanknl/c2-tool-collection
一组通过BOF和反射式DLL加载技术与Cobalt Strike(以及可能其他C2框架)集成的工具。
 klezvirus/rpcproxyinvoke
简单的POC库,通过NdrServerCall2或类似方法代理执行任意调用
 petergabaldon/cve-2024-7479_cve-2024-7481
TeamViewer 用户到内核权限提升的概念验证。CVE-2024-7479 和 CVE-2024-7481。ZDI-24-1289 和 ZDI-24-1290。TV-2024-1006。
 horizon3ai/backup_dc_registry
一个简单的 POC,滥用 Backup Operator 权限远程导出 SAM、SYSTEM 和 SECURITY
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) 和 Phoenix (CVE-2015-3673) 针对 Mac OS X 10.2.8 及更高版本的漏洞测试工具
 eonrickity/cve-2017-0213
Fixed No Virus Manual Automatic Loader exe no zip because zip picks up the anti virus detector.
 0xblackash/cve-2026-23111
CVE-2026-23111









