
 #1

 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer 深度逆向工程分析,该信息窃取器使用进程镂空、Native API 调用和 C2 通信。涵盖载荷提取、剪贴板劫持、键盘记录及 C2 域名识别。
 alperenugurlu/ad_enumeration_hunt
用于Active Directory渗透测试的PowerShell工具包,包含域/用户/组枚举、信任关系分析、RDP配置以及安全评估自动化。
 vikramaditya015/samsung-android-lpe
针对 CVE-2026-20980、CVE-2026-20981、CVE-2026-20982 的 PoC
 sorrow404null/cve-2026-43499-rmx5200
针对realme RMX5200的Android 16本地权限提升漏洞利用,使用基于LD_PRELOAD的preload.so链,通过CVE-2026-43499实现临时root访问。
 jakehildreth/locksmith2
一个面向 AD 管理员、防御性安全专业人员和“肮脏”红队成员的 AD CS 工具包
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 gtfobins/gtfobins.github.io
GTFOBins是一个精心整理的类Unix可执行文件列表,这些文件可用于绕过配置不当系统中的本地安全限制。
 ghostpack/sharpup
用于审计Windows提权漏洞的C#工具,移植了PowerUp的检查,针对诸如未引用的服务路径、可修改的二进制文件和AlwaysInstallElevated等配置错误。
 mathisvickie/cve-2021-21551
dbutil_2_3.sys 中的任意内核读/写,概念验证本地权限提升至 nt authority/system
 apkc/cve-2024-26229-bof
CVE-2024-26229针对Cobalt Strike和BruteRatel的BOF实现
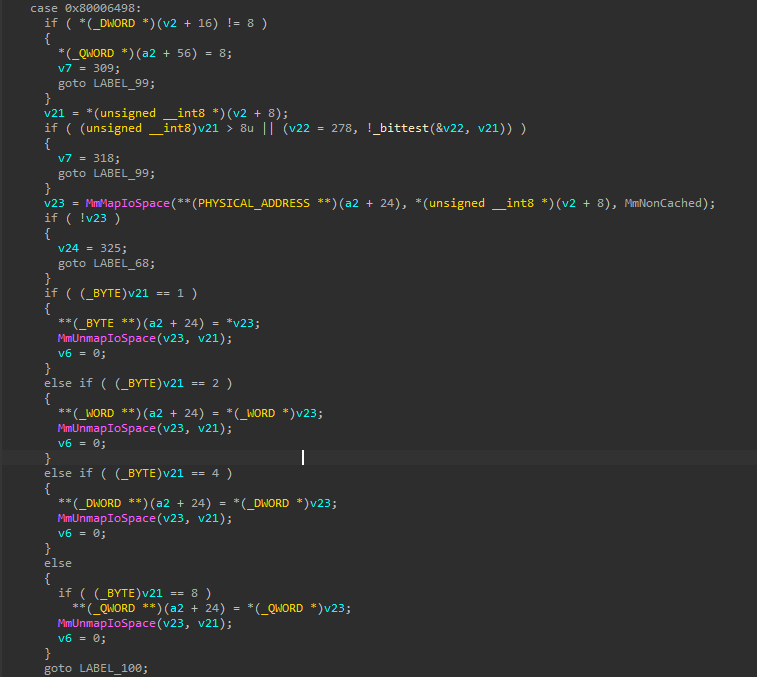 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys 权限提升漏洞利用 - 通过 MmMapIoSpace 对物理内存进行不受限制的 IOCTL 访问
 witaqua-tools/root-my-device
适用于受支持固件的 KSU 安装程序,针对 CVE-2026-43499
 commit-regrets/samsung_tizen_tv_root
研究工具包,通过 Chromium WasmGC RCE 和 V4L2 physmap 任意物理内存访问,对三星 Tizen 9 电视进行 root,并具备持久化的开机自启载荷和 root shell 通道。
 killaboi/brokenpipe
Steam 客户端服务本地权限提升漏洞

 abraxas/veneficus
超级精英端到端植入0day。完整杀伤链。利用、提权、横向移动、投毒、持久化。









