
 #1

 mwsrc/plasmarat
远程访问木马(RAT), 挖矿程序, DDoS
 emptymonkey/revsh
具有终端支持、数据隧道和高级横向移动能力的反向Shell。
 helviojunior/hookchain
HookChain:绕过EDR解决方案的新视角
 chvancooten/nimplant
一个用 Nim(和 Rust)编写的轻量级第一阶段 C2 植入体。
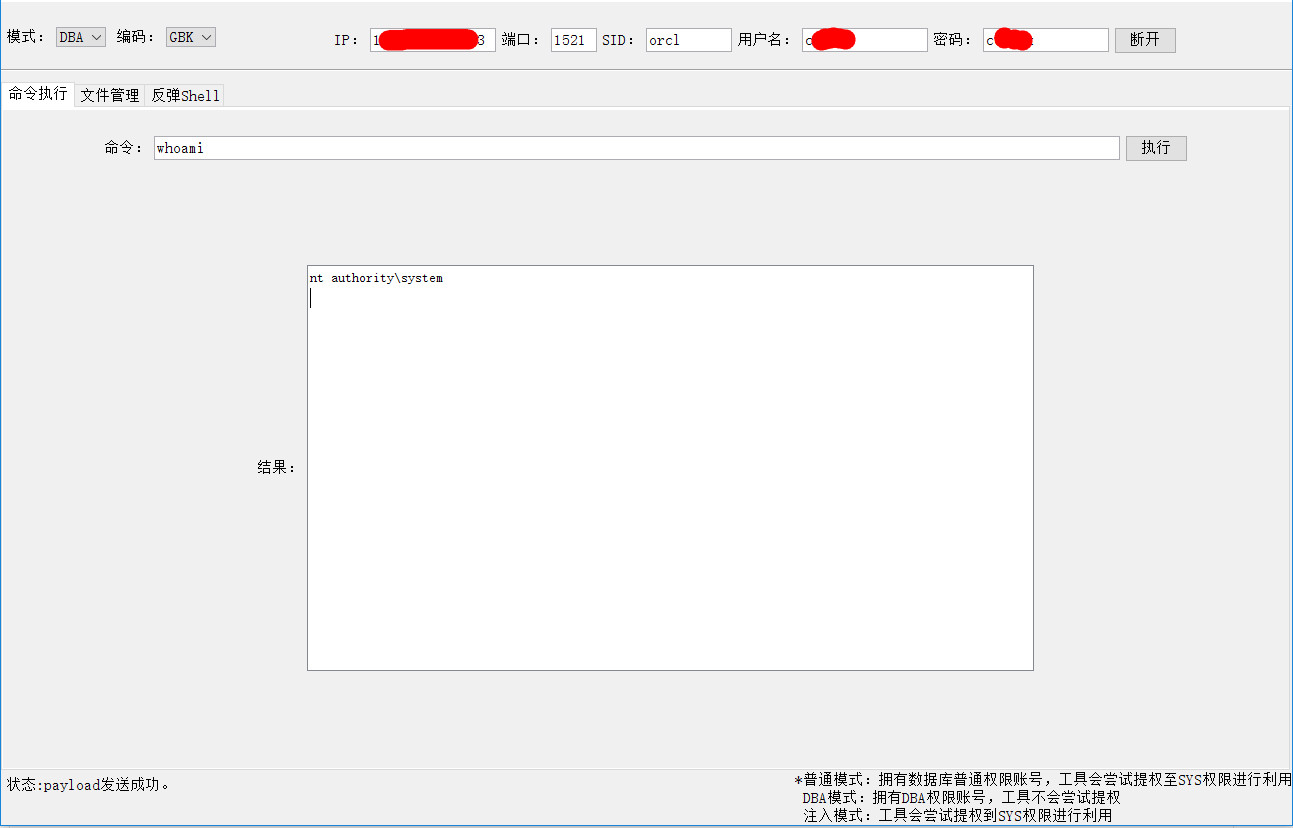

 dvopsway/datasploit
一个执行各种开源情报(OSINT)技术、聚合所有原始数据、在仪表板上可视化数据,并便于对数据进行告警和监控的工具。
 mvelazc0/purplesharp
PurpleSharp 是一个 C# 对手模拟工具,用于执行对手技术,以在受监控的 Windows 环境中生成攻击遥测数据。
 markakd/cve-2022-2588
CVE-2022-2588的漏洞利用

 vah13/extracttvpasswords
使用 Frida 从 TeamViewer 内存中提取密码的工具
 g0ldengunsec/sharpsecdump
.Net 移植版,实现 impacket 的 secretsdump.py 中的远程 SAM + LSA Secrets 转储功能
 darkarp/chromepass
Chromepass - 窃取 Chrome 保存的密码
 antoniococo/juicypotatong
又一个从服务账户到系统的 Windows 本地权限提升
 ricardojoserf/trickdump
仅使用NTAPI函数转储lsass,创建3个JSON文件和1个ZIP文件...稍后生成MiniDump文件!
 tobor88/powershell-red-team
红队成员在行动中可能使用的PowerShell函数集合
 redsiege/egress-assess
多协议数据外泄测试工具,模拟基于FTP、HTTP、HTTPS、DNS、ICMP、SMB、SMTP和SFTP的真实出站场景,以验证检测能力。









