
 #1
 peewpw/invoke-wcmdump
用于从凭据管理器中转储Windows凭据的PowerShell脚本
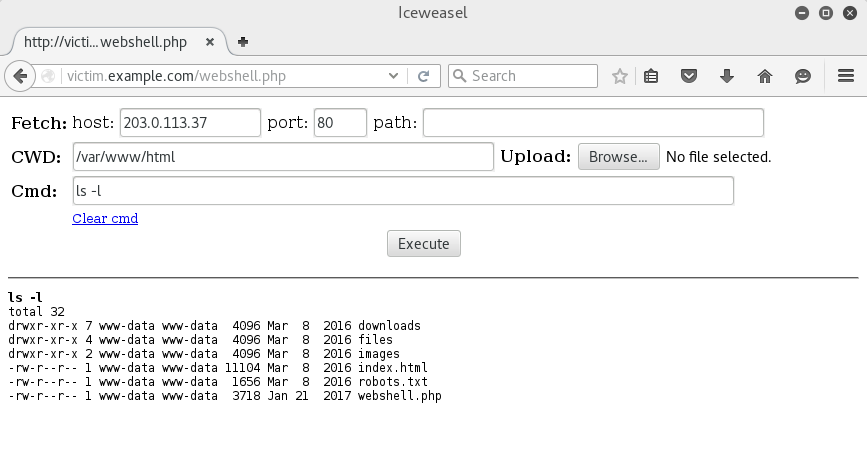 whitewinterwolf/wwwolf-php-webshell
WhiteWinterWolf 的 PHP Web Shell
 nour833/stegoforge
终极隐写术与数字取证工具包。可在图像、音频、视频、文档及网络数据包中隐藏和提取数据,或运行11种高级检测引擎以发现隐藏载荷。
 safebreach-labs/poolparty
一组利用Windows线程池的完全不可检测的进程注入技术
 yuriicrimson/exploitgsm
针对 6.4 - 6.5 内核的漏洞利用,以及另一个针对 5.15 - 6.5 的漏洞利用
 j-jaeyoung/bad-epoll
针对 CVE-2026-46242 的 Linux 内核权限提升漏洞利用程序,该漏洞是 epoll 中的竞争条件释放后使用(use-after-free)漏洞,可在台式机、服务器和 Android 设备上以 99% 的可靠性获取 root 权限。

 mwsrc/betterandrorat
安卓远程访问木马
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。

 arget13/ddexec
一种在Linux上无文件且隐蔽地运行二进制文件的技术,通过“用另一个进程覆盖”shell的进程。


 xiaolichan/wmiexec-pro
新一代 wmiexec.py
 djhohnstein/sharpchromium
.NET 4.0 CLR 项目,用于检索Chromium数据,例如cookies、历史记录和已保存的登录信息。
 idov31/sandman
基于NTP的后门,专为加固网络设计,通过伪造的NTP流量传递并执行任意Shellcode,可选的持久化方式为Windows时间提供程序。









