终极隐写术与数字取证工具包。可在图像、音频、视频、文档及网络数据包中隐藏和提取数据,或运行11种高级检测引擎以发现隐藏载荷。
将加密数据隐藏到图像、音频、视频、文档和可执行文件中。
再次找到它,或找出别人隐藏的内容。




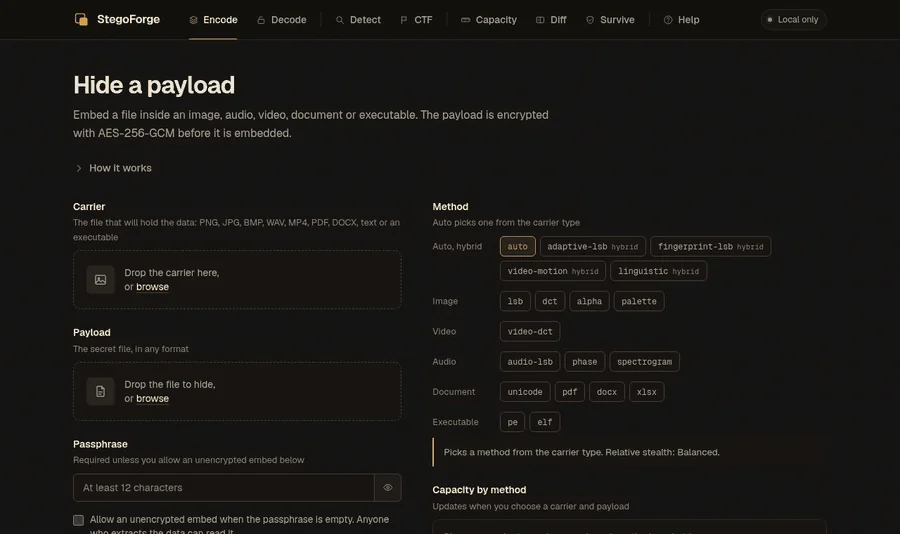
本地 Web 界面(stegoforge web)的真实录制:隐藏文件、提取文件、运行检测器。
docs/DETECTOR-EVAL.md)。--offline 会完全关闭网络;StegoForge 从不下载可执行文件或模型。--json;错误会以稳定的错误码输出到 stderr,因此 stdout 保持干净,便于管道处理。| 你的环境 | 操作 |
|---|---|
| 任意操作系统,Python 3.10+ | pipx install stegoforge(如需浏览器界面,请使用 pipx install "stegoforge[web]") |
| Debian、Ubuntu、Kali | 从 Releases 下载 .deb,然后执行 sudo apt install ./stegoforge_*_all.deb(使用系统 Python 库并安装 man 手册页) |
| 没有 Python,只要二进制文件 | 从 Releases 下载 stegoforge-linux-x86_64、stegoforge-macos-arm64 或 stegoforge-windows-x86_64.exe |
| Docker | docker build -t stegoforge . 然后 docker run -p 5000:5000 stegoforge(界面受令牌保护;令牌位于 docker logs 中) |
| 从源码安装 | git clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]" |
然后检查安装:
$ stegoforge doctor
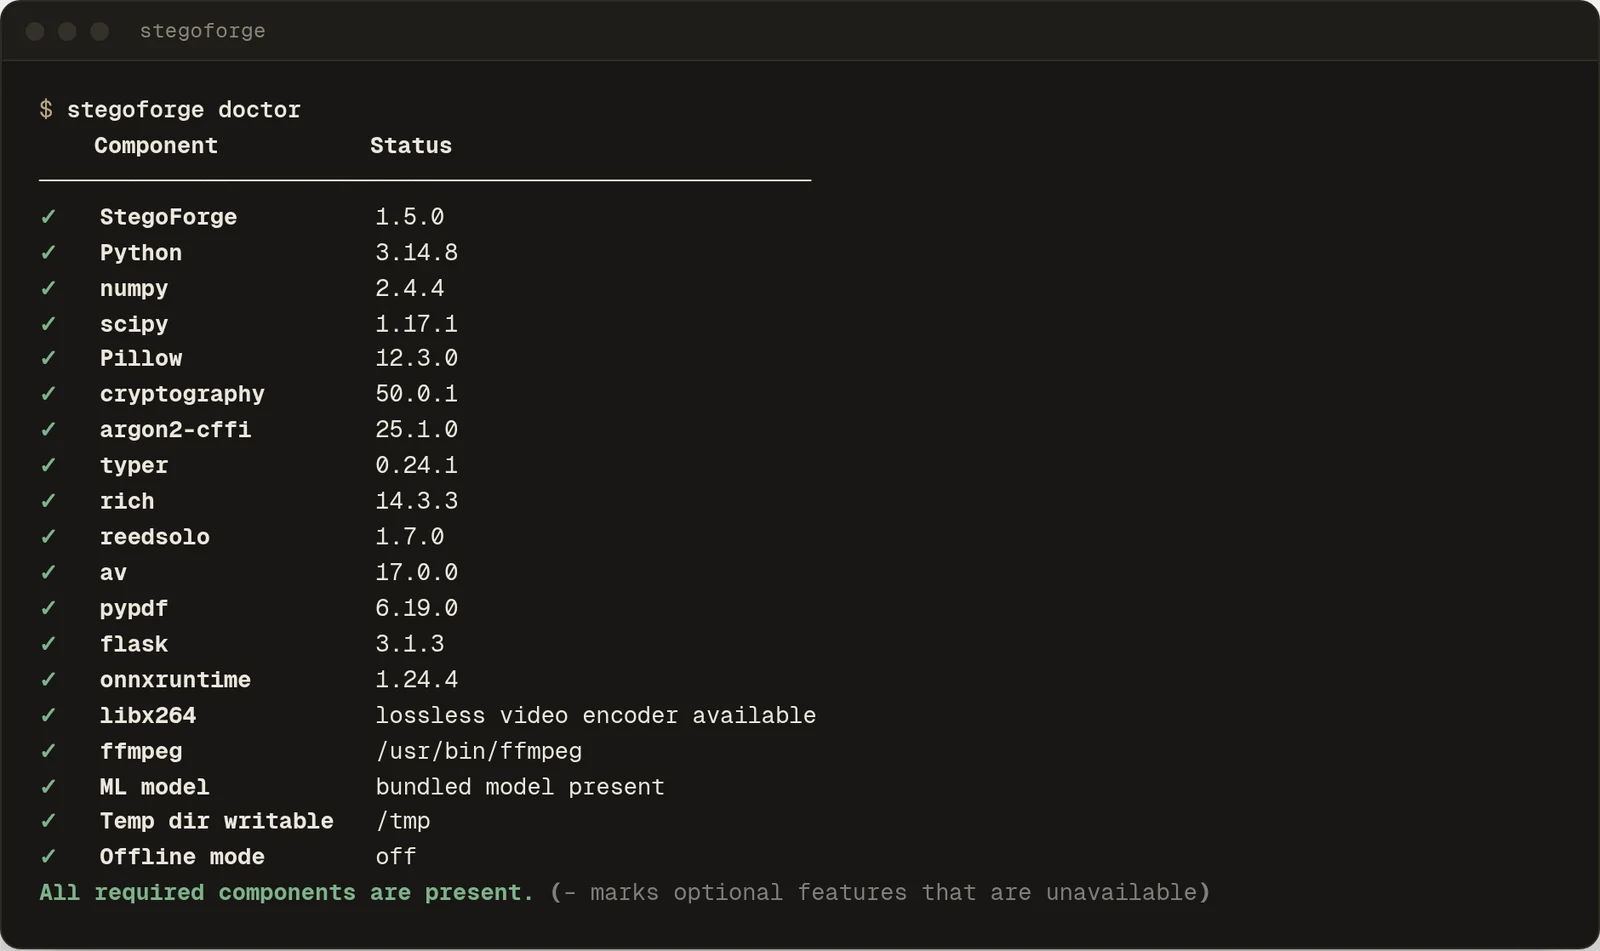
doctor 会列出这台机器能做什么、不能做什么(视频支持、用于 MP3/FLAC/OGG 的 FFmpeg、捆绑的 ML 模型),并且从不访问网络。
Python 3.10: 可以运行,但 Pillow 的图像解码器修复(12.3.0 中有 24 条安全公告,已在 13.0.0 中修补)需要 Python 3.11 或更高版本。在分析你不信任的文件时,请使用 Python 3.11+。
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000
除非你主动要求,否则未加密的载荷(
--allow-plaintext)会被拒绝。这是有意为之:没有密钥时,嵌入的字节任何提取出来的人都能读取,而上面录制中的 CTF 场景正展示了这有多容易发生。
不带任何参数运行 stegoforge 会打开一个引导式菜单(以上面的启动画面开始)。STEGOFORGE_FAST_UI=1 会跳过动画以立即启动,STEGOFORGE_UI_STAGE_DELAY=0.4 可调整其节奏。
| 载体 | 方法 | 须知 |
|---|---|---|
| PNG、BMP、TIFF、WebP | lsb、adaptive-lsb、fingerprint-lsb、alpha | 像素 LSB 会被有损重压缩破坏。adaptive-lsb 优先写入繁忙像素,对统计特征的干扰更小;fingerprint-lsb 能感知相机噪声 |
| JPEG | dct | 在频域中工作,输出仍为 JPEG。在本地 survive 模拟中(1200×780 照片,50 B 载荷),它在 10 个平台配置中存活了 7 个;JPEG 质量约 80 及以下(WhatsApp、Facebook、TikTok)会将其破坏 |
| GIF、索引 PNG | palette | 容量只有几个字节:对加密载荷来说太小(仅信封就有 50 字节) |
| WAV、FLAC、MP3、OGG | audio-lsb、phase、spectrogram | 输出为 WAV。spectrogram 是视觉水印,不是字节通道。MP3/FLAC/OGG 输入需要 FFmpeg |
| MP4、WebM | video-dct、video-motion | 以无损 H.264 写入:文件较大,可在基于 ffmpeg 的播放器(VLC、mpv)中播放,而非大多数浏览器,且任何后续重编码都会破坏载荷。音频会保留。编码器会验证自身输出 |
| TXT、PDF、DOCX、XLSX | unicode、linguistic、pdf、docx、xlsx | 零宽字符、同义词替换,或查看器会忽略的数据 |
| ELF、PE(EXE、DLL) | elf、pe | 利用松弛空间;经过隐写的二进制仍可运行,但已签名的 PE 会失去签名 |
| 网络流量 | tcp-covert、timing-covert | 实验性:跟踪文件模式,或需要 root 权限并显式确认的实时发送/捕获 |
每种方法、其容量公式以及它能存活的条件都在 docs/METHODS.md 中。
decryption-failed)。--no-magic 嵌入时完全不留下标识性头部。--pad-to 隐藏载荷长度。--decoy 在两个密钥下存储两个载荷;两个槽位大小相同且无头部。它能防范仅持有文件的人,但无法防范能强制获取两个密钥的人。--require-v2 会拒绝它们。反之则不然:1.1.5 无法打开由 1.5 生成的文件。受保护与不受保护内容的完整列表:docs/THREAT-MODEL.md。
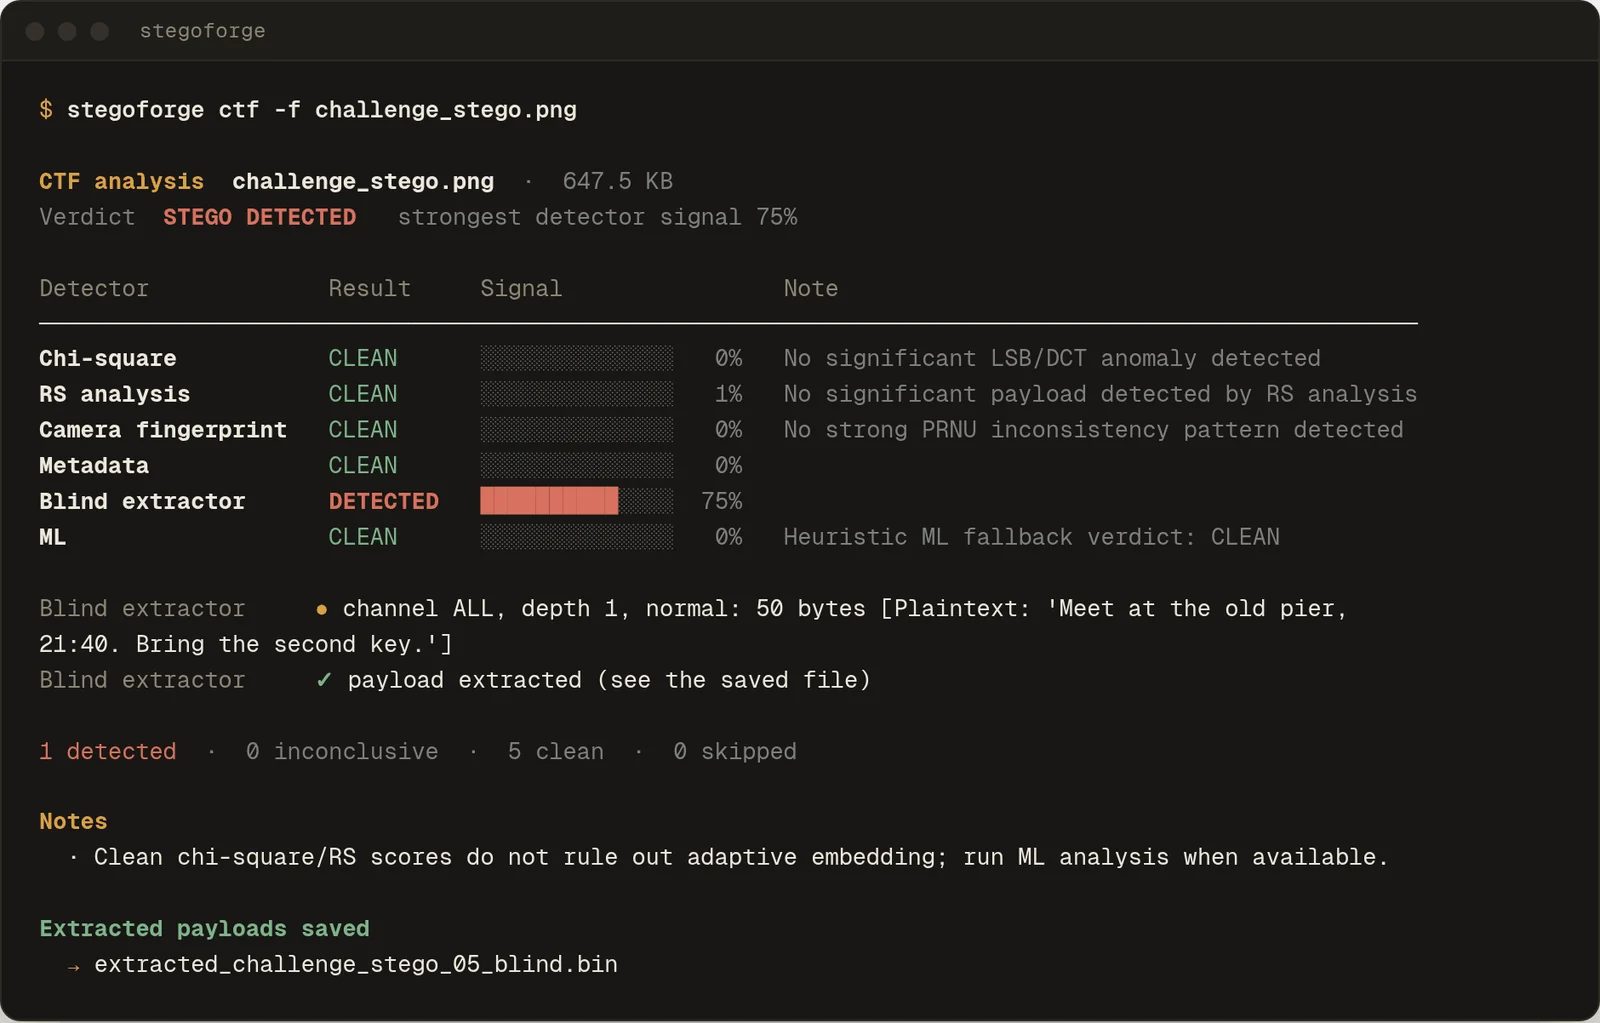
| 检测器 | 查找内容 |
|---|---|
| 卡方检验 | 看起来被人为地变得相等的像素值对,就像 LSB 嵌入之后那样。对类噪声图像报告无定论,因为干净文件在那里看起来也被均衡化了 |
| RS 分析 | 低位被重写的像素所占比例 |
| 元数据 | EXIF、XMP、PNG 数据块、PDF 和 Office 属性中的异常 |
| 盲提取器 | 尝试常见的参数组合,并按 StegoForge 自身的布局恢复载荷 |
| 相机指纹 | 照片中传感器噪声(PRNU)一致性被破坏 |
| 二进制 | 链接器留空的填充区中存在非零数据(ELF、PE) |
| 机器学习 | 一个随附的 ONNX 模型,带有启发式回退:只是提示,绝非定论 |
| 媒体检查 | 视频、音频、PDF 和 Office 异常扫描;无密钥的视频载荷会被提取并报告 |
结果是线索,不是证据。 在随附的小型测试语料上,卡方检验和 RS 分析会漏掉大多数小型载荷,而盲提取器完全看不到带密钥的嵌入(测量结果与注意事项)。干净或无定论的结果永远不能证明文件是干净的。
 |
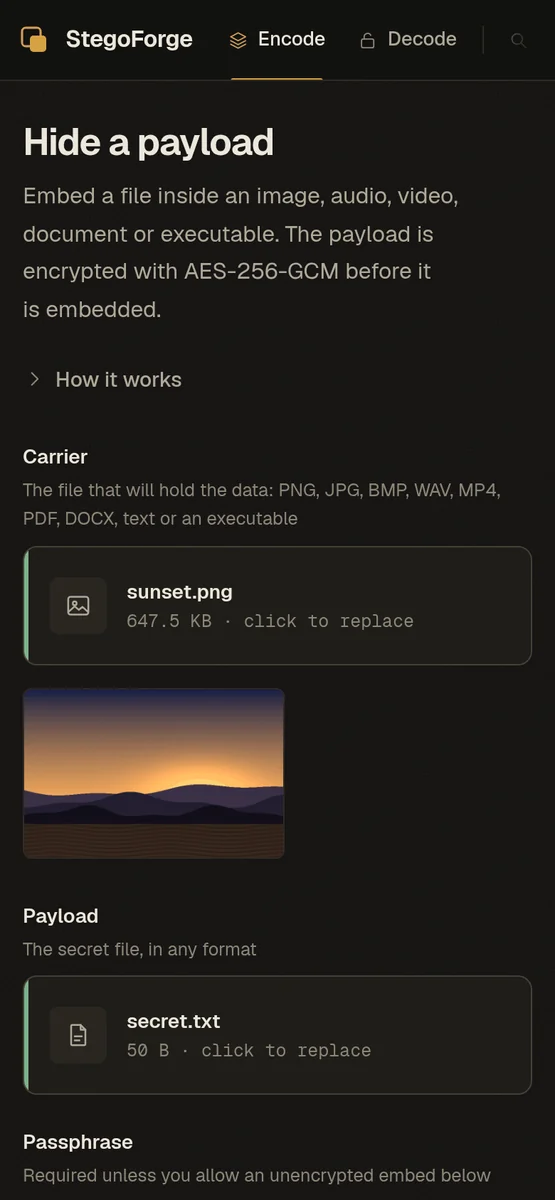 |
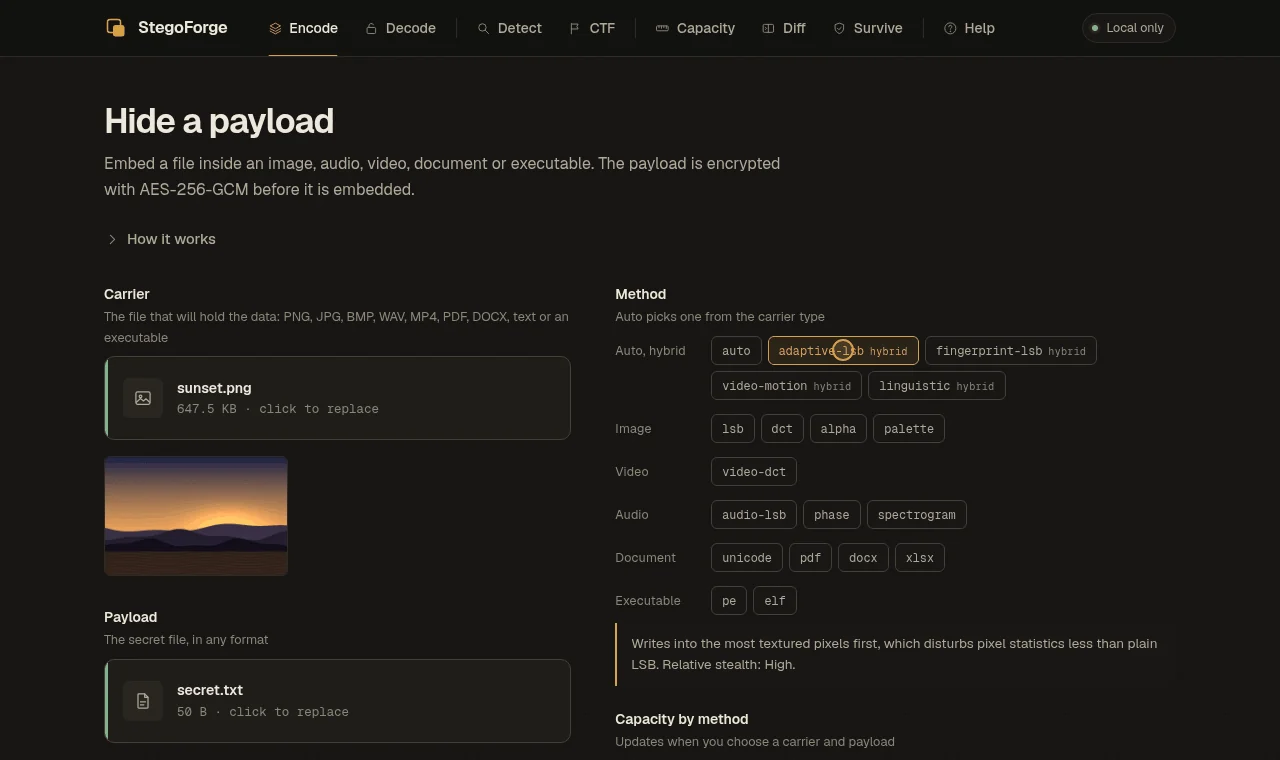
stegoforge web 在本地提供同一引擎:编码、解码、检测、CTF、容量、差异和存活检查。它的设计目标是可安全地保持运行,并能分析恶意文件: