#1
 opsecramdan/react2shell-cve-2025-55182
CVE-2025-55182 (Next.js RCE) 的自动化利用框架,具有子域枚举、漏洞扫描、负载生成以及带文件操作的交互式远程 shell。
 bsdrip/cve-2025-24000-exploit
用于利用 CVE-2025–24000 的简短 Python 脚本,基于此博客文章:https://medium.com/@security_56355/from-subscriber-to-admin-reproducing-cve-2025-24000-in-wordpress-post-smt…
 acedef/synthapt
基于剧本的对手模拟框架,可将JSON定义的攻击路径编译为位置无关的shellcode负载,用于验证高级检测和基于AI的调查代理。
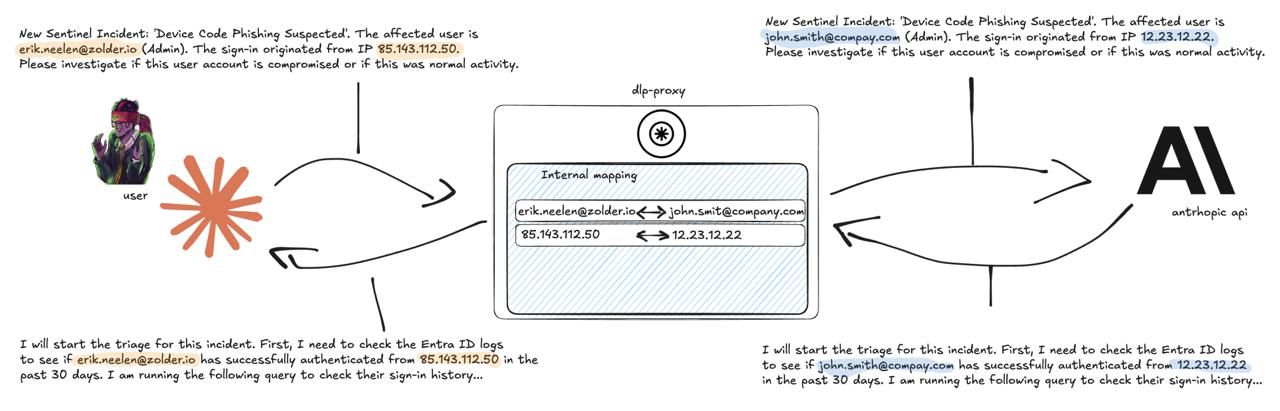 zolderio/token-proxy
一个透明的 PII 脱敏代理,用于 LLM API 流量。它位于应用和 LLM 提供商(当前为 Anthropic)之间,在出站时对敏感数据进行假名化处理,并在入站时恢复原始数据。基于 FastAPI + httpx 构建。
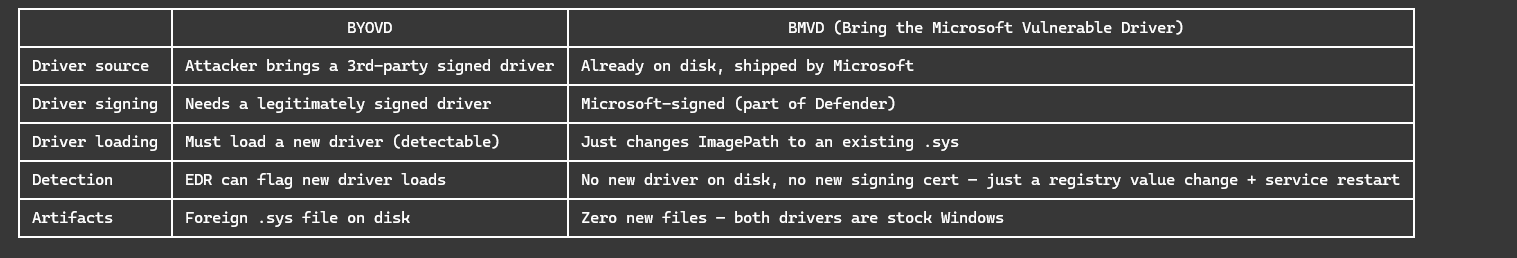 andreisss/ksldump
KslDump — 既然Defender已经在厨房里留了刀,何必还要自己带?
 hexbornestudio/atlas-tj-actions-poc
CVE-2025-54416 tj-actions/branch-names 命令注入的 PoC
 wojtekchwala/cve-2025-66849
Ghost CMS 权限提升 PoC
 gmh5225/dsark64
滥用 WHQL 签名的 DsArk64.sys 驱动程序的 BYOVD 概念验证,通过加密 IOCTL 和进程镂空实现 ring-0 进程终止与内核读写。
 popyue/cve-2025-8110
Gogs 符号链接遍历 → RCE
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component 端点存在 CVE-2025-55182 漏洞(远程代码执行)→ 枚举 SUID 二进制文件 → /usr/bin/perl 设置了 SUID → 使用 Perl 的 POSIX setuid(0) 提权至 root →…
 bridgeralderson/cve-2025-81110-poc
Gogs中PutContents API对符号链接处理不当,导致本地代码执行。
 anylnk/ksldbyovdark
利用KSLD反rootkit驱动漏洞(IOCTL 0x222044)绕过PPL保护并访问敏感进程内存,实现Windows系统上的本地提权。
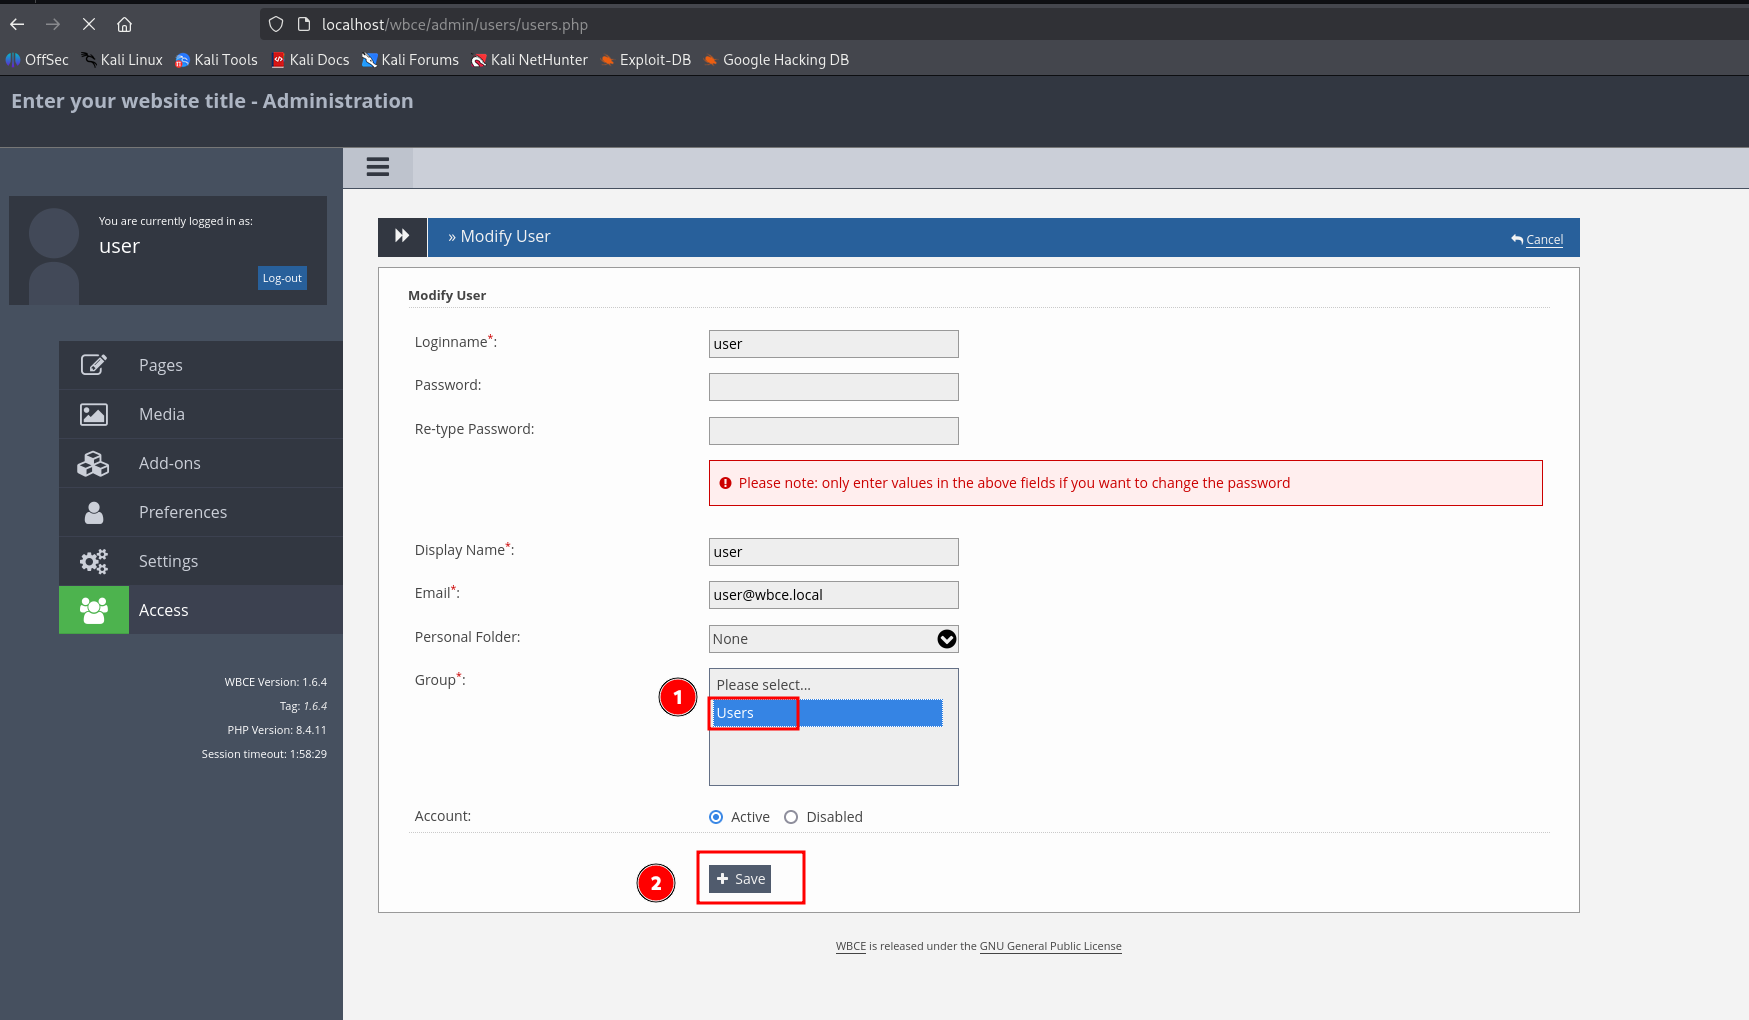 lukasz-rybak/cve-2025-65094
CVE-2025-65094的概念验证:WBCE CMS中通过IDOR进行权限提升。演示通过组ID操纵获得管理员访问权限,并提供详细分析和修复指南。
 0xmoga/cve-2023-4911-lab
基于 Docker 的 CVE-2023-4911 实验室,用于分析 glibc ld.so 缓冲区溢出并使用 GDB 调试开发本地权限提升漏洞利用。
 hardenedlinux/userland-exec
用户态 exec 概念验证,用作攻击向量技术
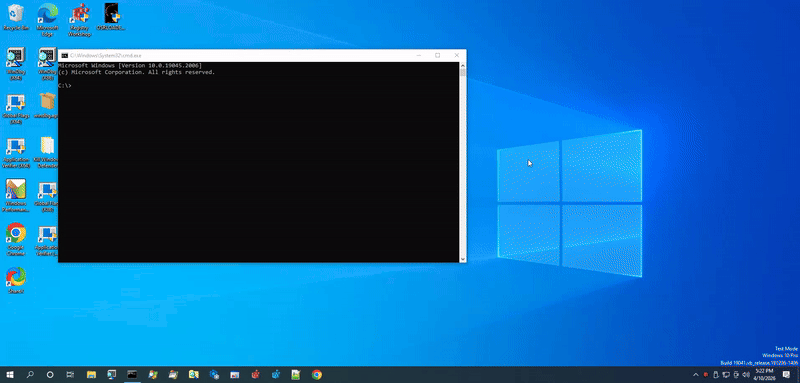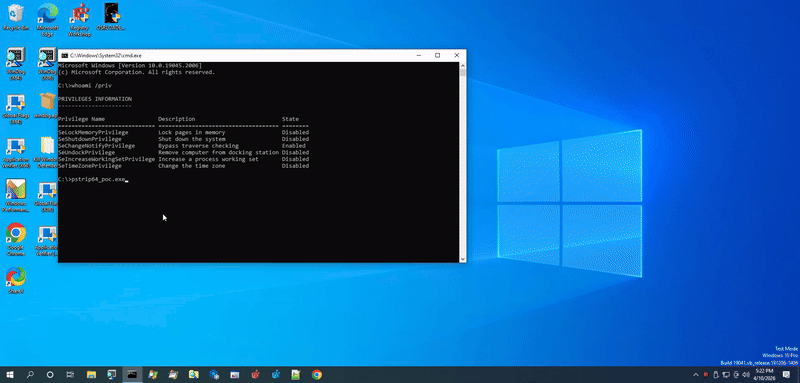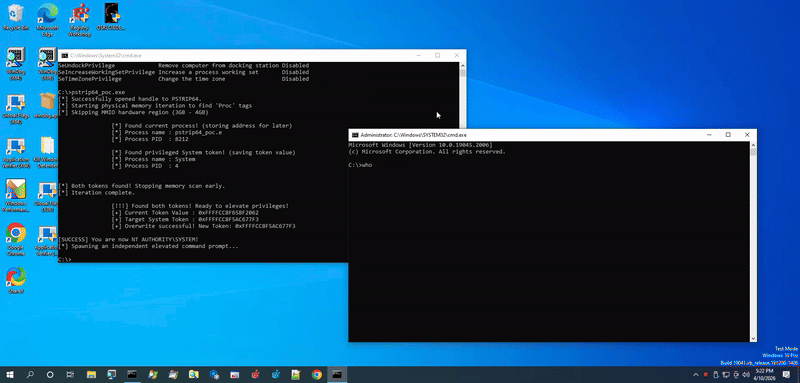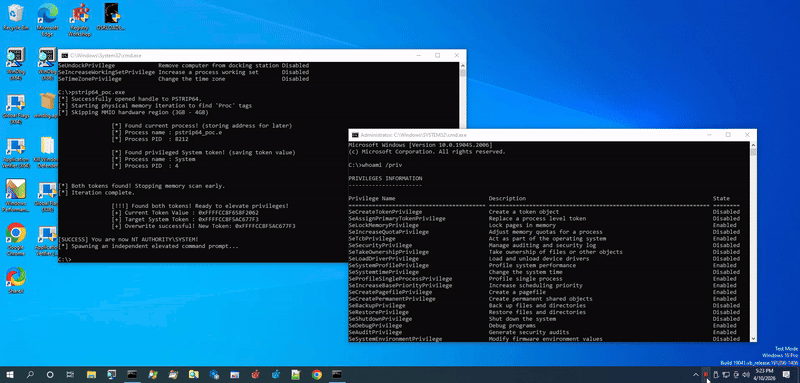 athenasec16/cve-2026-29923
Proof-of-concept exploit for CVE-2026-29923, a BYOVD privilege escalation in pstrip64.sys. Demonstrates physical memory read/write via IOCTL to steal…
 rasta-mouse/crystal-loaders
一小套专为与 Cobalt Strike 配合使用而设计的 Crystal Palace PIC 加载器。