#1
 gvb84/pbscan
由于使用用户态TCP/IP协议栈,实现更快、更高效的无状态SYN扫描器和横幅抓取器。
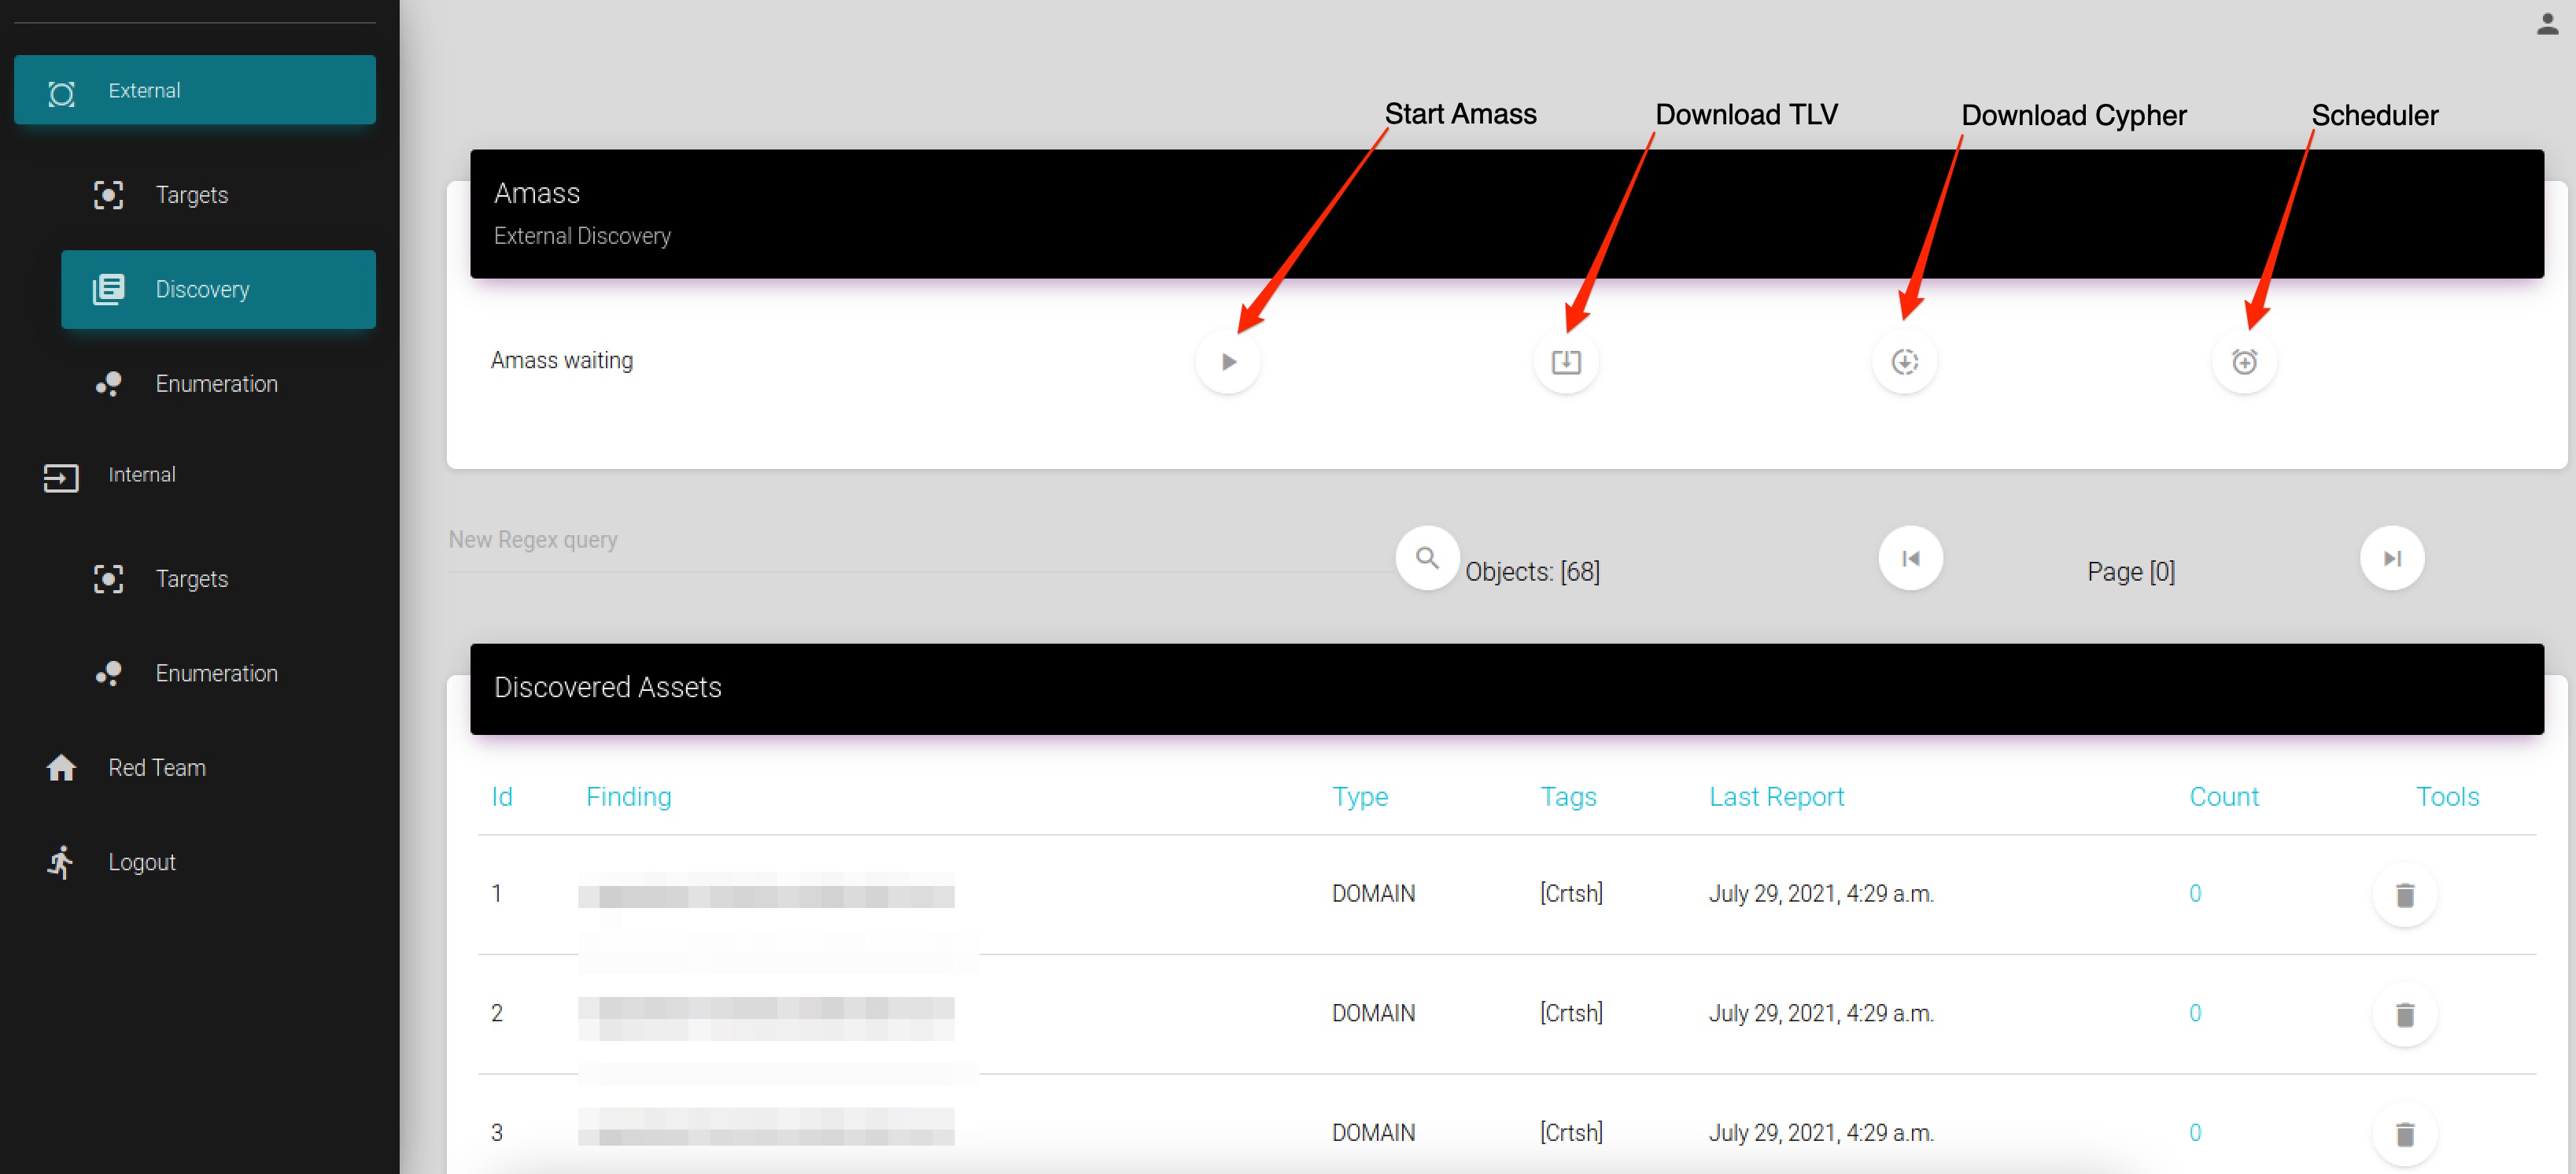 vmware-labs/attack-surface-framework
发现外部与内部网络攻击面的工具
 dmontgomery40/pentest-mcp
非教育用途:面向专业渗透测试人员的MCP服务器,支持STDIO/HTTP/SSE,包含nmap、go/dirbuster、nikto、JtR、hashcat、字典构建等功能。
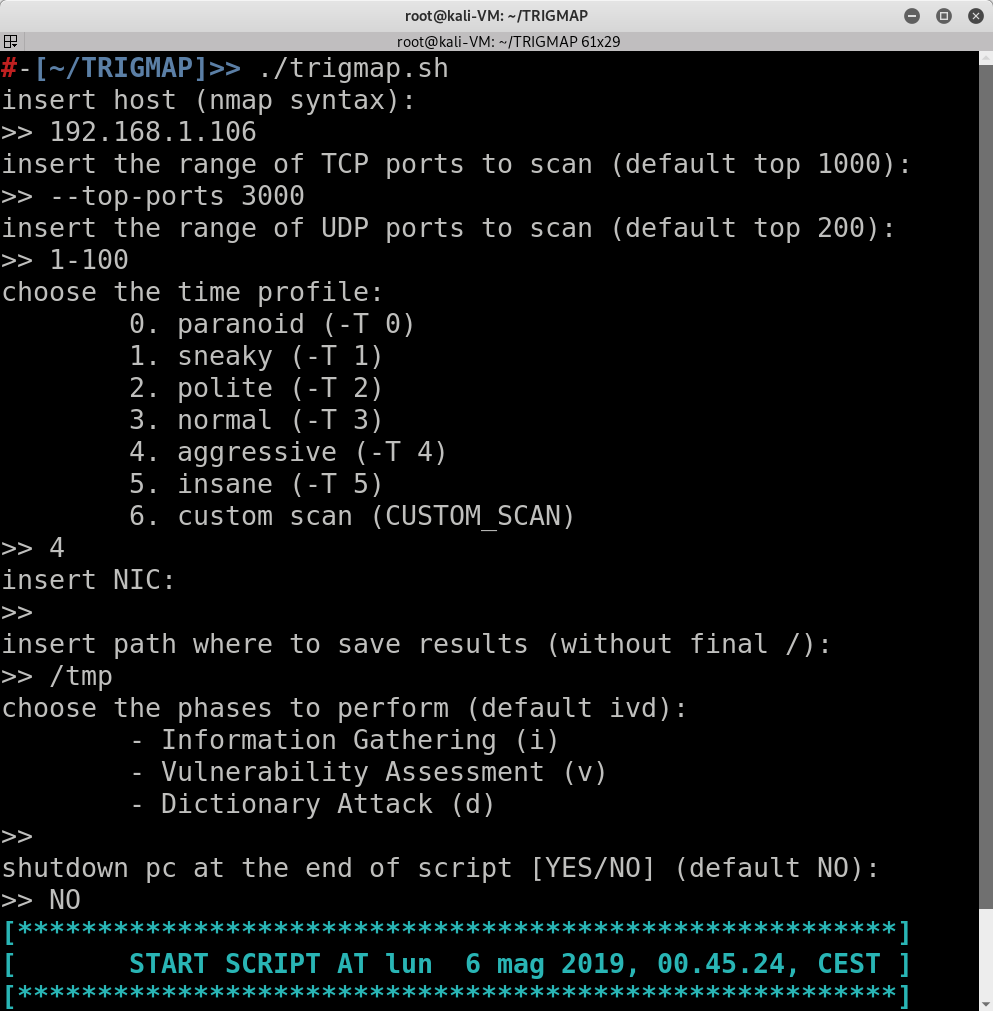 leviathan36/trigmap
一个用于快速运行网络扫描的 Nmap 包装器
 galkan/flashlight
渗透测试人员在信息收集阶段花费了太多时间。Flashlight(Fener)提供服务来快速扫描目标网络的网络/端口并收集信息。因此,在渗透测试期间,Flashlight 应该是自动化发现步骤的选择。本文将介绍 Flashlight 应用程序的用法。
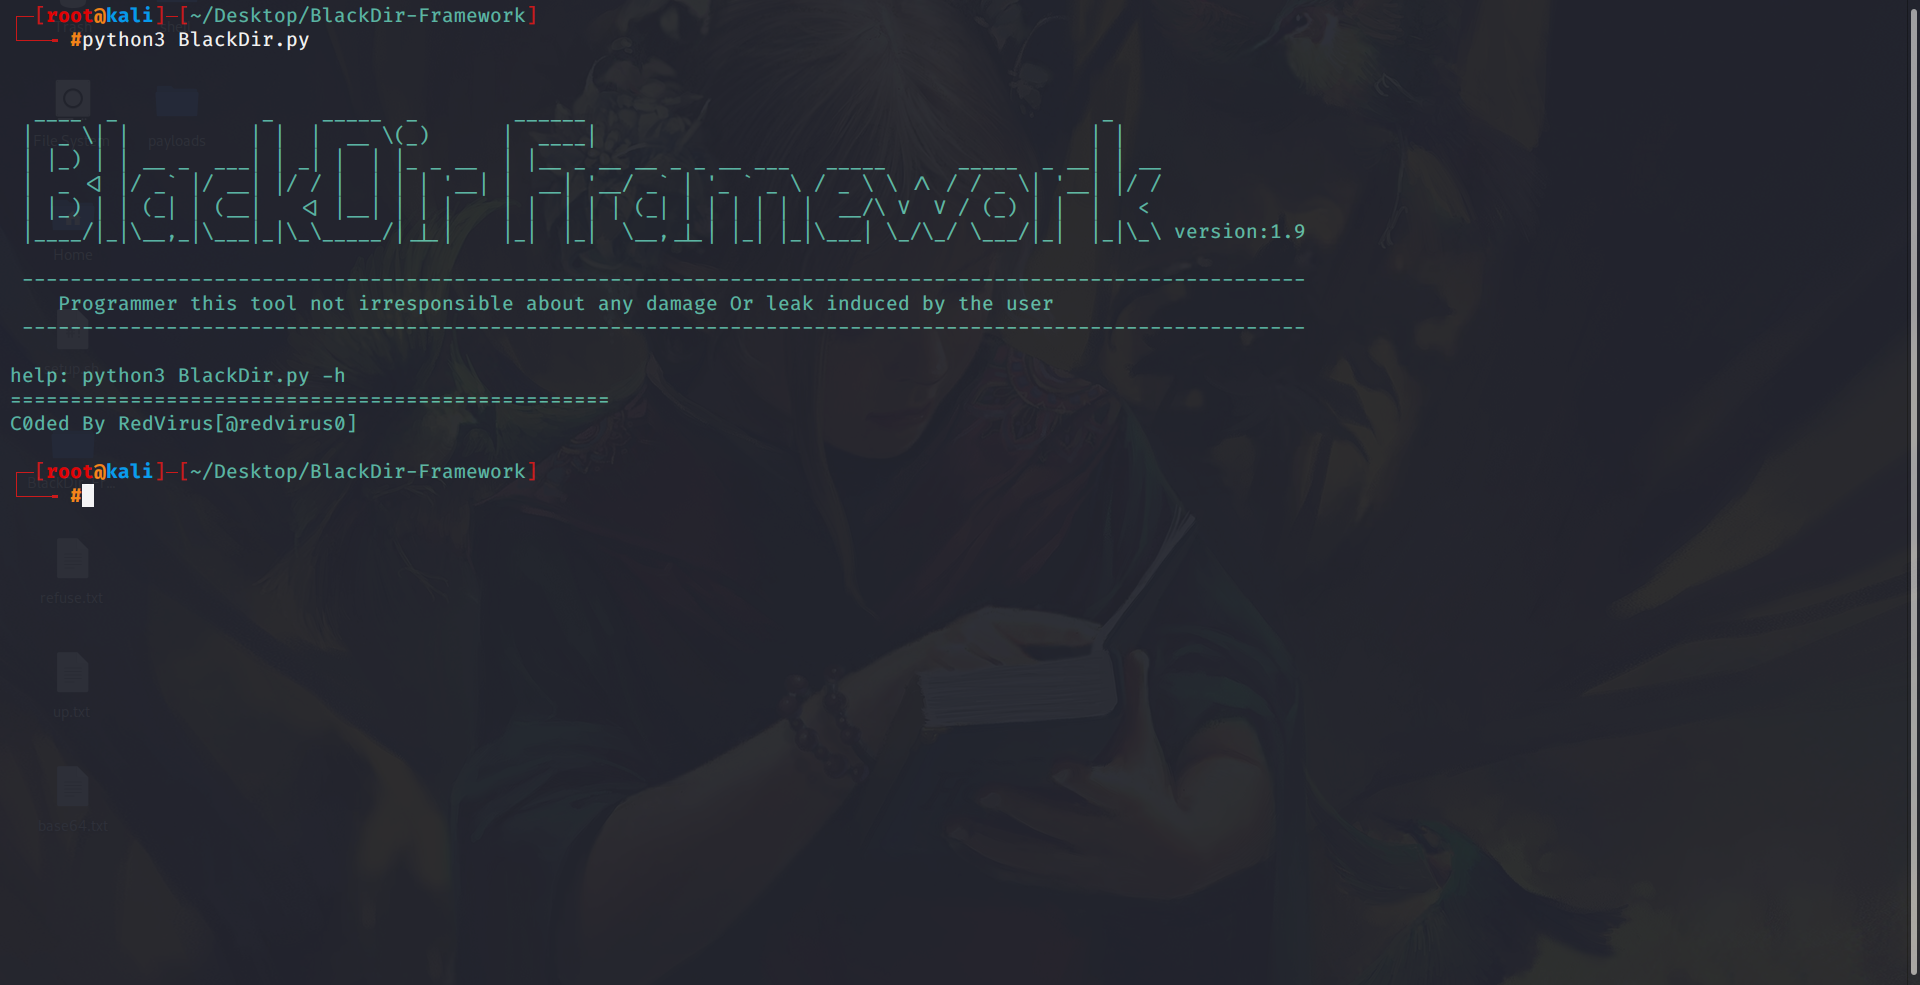 jehadalqurashi/blackdir-framework
Web应用漏洞扫描器
 puniaze/portdog
网络异常检测器,通过监控原始数据包实时识别端口扫描活动,提供灵活的嗅探持续时间控制,并实时输出端口列表。
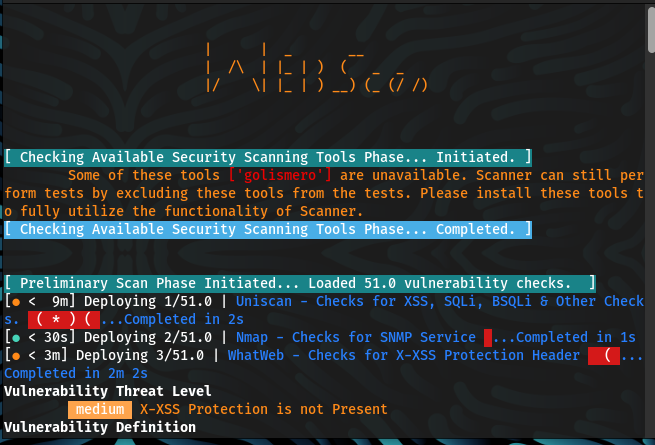 malwareman007/scanner-and-patcher
一个网络漏洞扫描器与修补器
 mr-rizwan-syed/chomtesh
CHOMTE.SH 是一款强大的Shell脚本,旨在自动化渗透测试过程中的侦察任务。它利用多种基于Go的工具来收集信息并识别攻击面,是漏洞赏金猎人和渗透测试人员的宝贵资产。
 halildeniz/networksherlock
多线程端口扫描器,支持TCP/UDP协议,具备横幅抓取与Shodan集成功能,用于增强网络侦察与漏洞分析。