Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
prowler — 分布式网络漏洞扫描器 | Kitploit
工具/GitHubGitHub/tlkh/prowler
漏洞扫描器网络映射密码攻击端口扫描信息收集网络安全
GitHubtlkh/prowler

prowler

分布式网络漏洞扫描器

查看仓库
12428367年前Kitploit 审核通过
分享
网站

Prowler

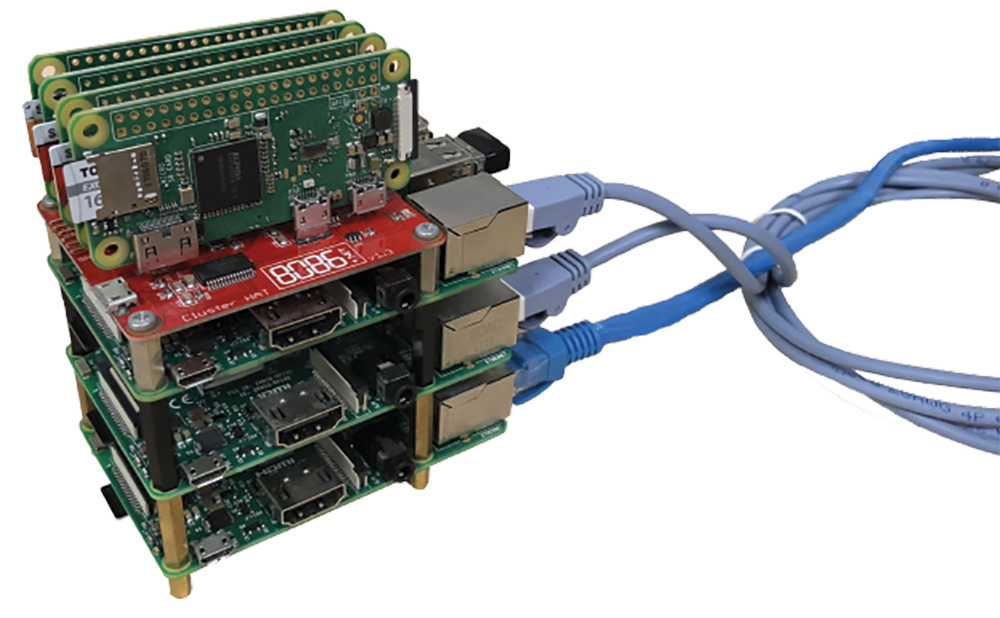
Prowler 是一个部署在树莓派集群上的网络漏洞扫描器,最初在新加坡信息安全社区黑客马拉松 HackSmith v1.0 期间开发。

Black Hat Aresenal 2018 License: MIT

dashboard

功能

  • 扫描网络(特定子网或 IP 地址列表),找出所有活跃网络设备关联的 IP 地址
  • 通过指纹识别确定设备类型
  • 检测设备上是否存在开放端口
  • 将端口与常见服务关联起来
  • 使用出厂默认和常见凭据字典测试设备
  • 通过仪表盘向用户通知安全漏洞。仪表盘导览

计划中的功能

  • 更多种类的漏洞评估能力(web 应用等)
  • 根据指纹选择单词列表

硬件

  • 树莓派 Cluster HAT(含 4 个 Pi Zero W)
  • 树莓派 3
  • 网络设备

cluster

软件栈

  • Raspbian Stretch(控制器 Pi)
  • Raspbian Stretch Lite(工作节点 Pi Zero)
  • 注意:为方便设置,请使用 Cluster Hat 提供的镜像!说明
  • Python 3(未在 Python 2 上测试)
  • Python 包见 requirements.txt
  • Ansible 用于管理整个集群(/playbooks)

关键 Python 包:

  • dispy(网站)是主角。它允许我们创建一个工作队列,由工作节点处理。
  • python-libnmap 是 nmap(开源网络扫描器)的 Python 封装。它允许我们扫描设备上的开放端口。
  • paramiko 是 SSH 的 Python 封装。我们用它探测设备上的 SSH,测试常见凭据。
  • eel 用于 Web 仪表盘(独立仓库,在此)
  • rabbitmq(网站)用于将集群结果传递给提供仪表盘页面的 eel 服务器。

Ansible 剧本

要使剧本生效,必须安装 ansible(sudo pip3 install ansible)。在 /etc/ansible/hosts 中配置节点的 IP 地址。 警告:这些剧本仅在我的设置上测试过,效果可能因环境而异

  • shutdown.yml 和 reboot.yml 顾名思义
  • clone_repos.yml 在工作节点上克隆 prowler 和 dispy 仓库(必须!)
  • setup_node.yml 在工作节点上安装所有必需的包。不会克隆仓库!

部署 Prowler

  1. 克隆 git 仓库:git clone https://github.com/tlkh/prowler.git
  2. 在控制器 Pi 上运行 sudo pip3 install -r requirements.txt 安装依赖
  3. 运行 ansible-playbook playbooks/setup_node.yml 在工作节点上安装所需的包。
  4. 使用 ansible-playbook playbooks/clone_repos.yml 将 prowler 和 dispy 仓库克隆到工作节点。
  5. 在控制器 Pi 上运行 clusterhat on 确保所有 Pi Zero 均已通电。
  6. 在控制器 Pi 上运行 python3 cluster.py 启动 Prowler

要编辑扫描的 IP 地址范围,请修改 cluster.py 中的以下行:

test_range = []

    for i in range(0, 1):
    
        for j in range(100, 200):
        
            test_range.append("172.22." + str(i) + "." + str(j))

旧演示

  • 集群扫描演示 Jupyter Notebook
  • 单次扫描演示 Jupyter Notebook
  • 在此尝试 Web 仪表盘:链接

有用的代码片段

  • 要在多台设备上运行 ssh 命令,安装 pssh 并执行 pssh -h pssh-hosts -l username -A -i "command"
  • 创建集群(在 compute.py 中):cluster = dispy.JobCluster(compute, nodes='pi0_ip', ip_addr='pi3_ip')
  • 检查连通性:ansible all -m ping 或 ping p1.local -c 1 && ping p2.local -c 1 && ping p3.local -c 1 && ping p4.local -c 1
  • 温度检查:/opt/vc/bin/vcgencmd measure_temp && pssh -h workers -l pi -A -i "/opt/vc/bin/vcgencmd measure_temp" | grep temp
  • rpimonitor(安装方法):

更多随机图表

贡献者:

  • Faith See
  • Wong Chi Seng
  • Timothy Liu

绝对不提供任何保证! 但欢迎提交问题。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    396
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →